§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro

Joi, 15 octombrie

Juridice.roRisc & Fraude

Workshop de Ziua națională a comerțului electronic

Joi, 15 octombrie 2026, Asociația Română a Magazinelor Online (ARMO), împreună cu Autoritatea Națională pentru Protecția Consumatorilor (ANPC), organizează, începând cu ora 12:00, un workshop dedicat legislației privind protecția consumatorilor în mediul online, potrivit unui comunicat. Evenimentul este organizat cu prilejul Zilei naționale a comerțului electronic și abordează inclusiv Ghidul de bune practici privind piața […]
The Hacker NewsRisc & Fraude

Palo Alto Networks Patches PAN-OS Authenticated RCE Flaw Amid Active Exploitation

Palo Alto Networks on Wednesday issued security updates for a high-severity flaw in PAN-OS software that has come under active exploitation. The vulnerability, tracked as CVE-2026-0322 (CVSS score: 8.6), is a case of remote code execution in the management interface. "A remote code execution (RCE) vulnerability in the management interface of Palo Alto Networks PAN-OS software enables an

Miercuri, 14 octombrie

Juridice.roRisc & Fraude

ANPC a verificat peste 1.600 de operatori

În perioada 5–9 octombrie 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a verificat peste 1.600 de operatori economici din întreaga țară. Controalele au vizat unități din sectorul alimentar, nealimentar și al alimentației publice, potrivit unui comunicat. În urma neregulilor constatate, au fost aplicate 1.049 de amenzi contravenționale, în valoare de peste 5 milioane de lei, […]

Juridice.roRisc & Fraude

Autentificarea multifactor (MFA): ce este, cum se implementează și ce prevede NIS2

Studiile din industrie plasează constant credențialele compromise printre principalele cauze ale incidentelor de securitate cibernetică. O parolă furată printr-un e-mail de phishing, prea slabă sau reutilizată pentru mai multe conturi personale și/sau de serviciu, poate oferi acces la întreaga rețea a unei organizații. Intruziunea arată adesea ca o autentificare normală, greu de detectat și ușor […]

Marți, 13 octombrie

The Hacker NewsRisc & Fraude

Low-Cost Android Phones Ship With Preinstalled Malware That Turns Them Into Residential Proxies

Low-cost Android smartphones have been shipped with malicious software baked into the device firmware, allowing bad actors to covertly install apps, conduct ad fraud, and turn devices into residential proxies. The activity, which targets Android devices built on MediaTek platforms across several brands, is being tracked by Bitdefender under the moniker Midnight Mimosa. The preinstalled

Luni, 12 octombrie

The Hacker NewsRisc & Fraude

Attackers Exploit CVSS 10.0 Bricksforge WordPress Flaw Enabling Unauthenticated RCE

A maximum-severity security flaw impacting the Bricksforge plugin for WordPress has come under active exploitation in the wild, according to Patchstack. The critical vulnerability in question is CVE-2026-85097 (CVSS score: 10.0), which allows unauthenticated attackers to upload and execute arbitrary PHP code on vulnerable WordPress websites, resulting in remote code execution (RCE). The

The Hacker NewsRisc & Fraude

CyberXero Uses Claude Code in Campaign That Stole Over 628,000 Ukrainian Records

Cybersecurity researchers have disclosed details of a two-pronged artificial intelligence (AI)-augmented initial access campaign targeting WordPress sites, e-commerce platforms, and critical infrastructure entities in Ukraine. The activity, which brings together commodity offensive tools like Cobalt Strike with an AI orchestration layer powered by Anthropic's Claude Code, has been attributed

Duminică, 11 octombrie

The Hacker NewsRisc & Fraude

P7 DarkSword iOS Exploit Kit Adds Crypto Wallet Data Theft and Remote Commands

Cybersecurity researchers have disclosed details of a previously unseen variant of the DarkSword iOS exploit kit called P7 DarkSword. "Compared with the variants we usually observe, P7 reduces its on-device footprint, adds on-device keychain and crypto-wallet theft, and adds two way C2 communication with the attacker's infrastructure," iVerify said in a new report published Thursday. The name

Sâmbătă, 10 octombrie

The Hacker NewsRisc & Fraude

Anthropic Cuts Live Internet Access for Internal AI Tests After Claude Exploits Injection Flaws

Anthropic on Friday said it's cutting off live internet access for all its internal evaluations following the discovery of new incidents in which its artificial intelligence (AI) models exhibited misaligned behavior and targeted real websites. The AI company said it identified four broad categories of unintended model actions during evaluations and internal use of Claude - Claude Mythos

Bogdan Peșchir, alias „Bogpr” pe TikTok, trimis în judecată pentru coruperea alegătorilor

Afaceristul Bogdan Peșchir, cunoscut pe TikTok drept „Bogpr”, a fost trimis în judecată, în stare de libertate, pentru coruperea alegătorilor în formă continuată. Potrivit Parchetului General, acesta ar fi oferit cadouri virtuale și criptomonede în valoare de peste 290.000 de dolari pentru a determina alegătorii să voteze cu Călin Georgescu la alegerile prezidențiale din 2024. … Articolul Bogdan Peșchir, alias „Bogpr” pe TikTok, trimis în judecată pentru coruperea alegătorilor apare prima dată…

Vineri, 9 octombrie

The Hacker NewsRisc & Fraude

GoBalance Flaw Lets Attackers Hijack .onion Addresses by Recovering Tor-Format Keys

A bug in GoBalance, a tool many dark-web sites use to stay reachable during attacks, lets anyone work out the secret key that controls a site's .onion address using only public information, and then take that address over. Searchlight Cyber, which disclosed the flaw on October 8, says an attacker who recovers the key can redirect the site's visitors to a copy of the site they control.

The Hacker NewsRisc & Fraude

FBI Seizes 7 Domains, Disrupts Flax Typhoon Tools Used in Critical Infrastructure Intrusions

The U.S. Federal Bureau of Investigation (FBI) and Department of Justice (DoJ) have announced the disruption of malicious tools used by a China-linked advanced persistent threat group known as Flax Typhoon. To that end, the agencies seized several domains and blocked access to platforms that were used to scan, and in some cases infiltrate, U.S. critical infrastructure. The list of seized

Universul JuridicRisc & Fraude

Contestația la executare având ca obiect clauzele abuzive în lumina Legii nr. 243/2024 privind protecția consumatorilor cu privire la costul total al creditării și la cesiunea de creanțe

Mai departe, arătăm faptul că Legea nr. 243/2024 privind protecția consumatorilor cu privire la costul total al creditării și la cesiunea de creanțe menționează în mod expres la art. 8 alin. (8) faptul că „dispozițiile alin. (1)-(7) nu împiedică aplicarea prevederilor Legii nr. 193/2000 privind clauzele abuzive din contractele încheiate între profesioniști și consumatori, republicată, cu modificările și completările ulterioare, și nici a prevederilor Legii nr. 363/2007 privind combaterea…

Joi, 8 octombrie

The Hacker NewsRisc & Fraude

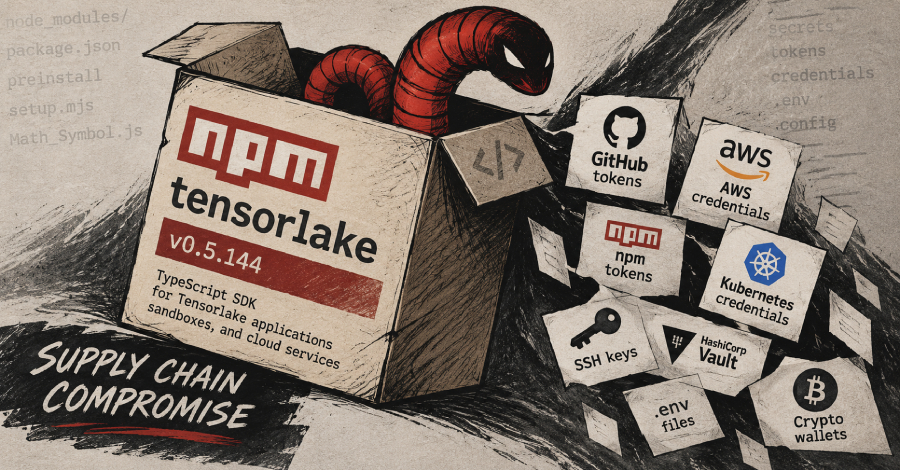
Pachetul npm Tensorlake compromis pentru a livra viermele Shai-Hulud de furare a credențialelor

Pachetul npm Tensorlake, un kit de dezvoltare software pentru aplicații Tensorlake, a fost compromis în cadrul unei atacuri de lanț de aprovizionare ChainDrop/Shai-Hulud, conținând malware care fură credențiale și execută cod la distanță. Versiunea 0.5.144 a pachetului conține un loader obfuscat care lansează un vierme care fură credențiale și se autopropagă. Malware-ul este proiectat să colecteze credențiale din fișiere locale, medii de integrare continuă, Kubernetes și surse Vault.…

Miercuri, 7 octombrie

The Hacker NewsRisc & Fraude

Anthropic extinde accesul la Claude pentru echipele de securitate verificate, în timp ce Glasswing descoperă 129.000 de vulnerabilități

Compania Anthropic a anunțat extinderea programului său de acces pentru echipele de securitate verificate, permițându-le să testeze modelele avansate de inteligență artificială (AI) cu reduceri ale gardienilor și clasificatorilor de blocare. Prin inițiativa Project Glasswing, Anthropic a descoperit cel puțin 129.000 de vulnerabilități de software verificate între aprilie și iulie 2026, și încă 5.500 între aprilie și octombrie 2026. Din aceste vulnerabilități, peste 33.000 au fost evaluate ca…

The Hacker NewsRisc & Fraude

Peste 100 de site-uri compromise folosesc verificări false Cloudflare pentru a livra LunexStealer

Echipa de Răspuns la Urgențe Informatică din Ucraina (CERT-UA) a identificat peste 100 de site-uri compromise care au fost injectate cu JavaScript malicios pentru a distribui un malware care fură informații, numit LunexStealer. Atacurile folosesc tehnica ClickFix și EtherHiding pentru a descărca și instala pachete MSI malicioase, care livrează LunexStealer și o extensie de browser malicioasă numită LUNARAXE. CERT-UA a recomandat organizațiilor să ia măsuri de securitate, cum ar fi limitarea…

Luni, 5 octombrie

The Hacker NewsRisc & Fraude

Atacatori vizează o vulnerabilitate Rejetto HFS care permite falsificarea sesiunilor de administrator și executarea de cod remote

O vulnerabilitate critică de securitate în Rejetto HTTP File Server (HFS) este vizată de atacatori, potrivit VulnCheck. Vulnerabilitatea, notată CVE-2026-61500, are un scor CVSS de 9,3 și poate duce la falsificarea sesiunilor de administrator și executarea de cod remote. Atacatorii pot colecta răspunsuri de la procesul de autentificare, reconstrui starea generatorului de numere pseudo-aleatoare și obține cheia de semnătură, permițându-le să acceseze și să controleze sistemele afectate. O…

The Hacker NewsRisc & Fraude

Noua vulnerabilitate NetScaler Zero-Day exploatată în atacuri direcționate poate scoate din funcțiune implementările SAML

Citrix a lansat actualizări de securitate pentru o vulnerabilitate de înaltă gravitate în NetScaler ADC și Citrix NetScaler Gateway, exploatată în atacuri direcționate zero-day. Vulnerabilitatea, urmărită sub numele de CVE-2026-88779, are un scor CVSS de 8,7 din 10,0 și poate duce la denegare de serviciu în anumite condiții de implementare. Agenția pentru Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat CVE-2026-88779 la catalogul său de vulnerabilități exploatate…

Sâmbătă, 3 octombrie

The Hacker NewsRisc & Fraude

MI5: Serviciul de Securitate al Chinei a finanțat cercetări care implică peste 100 de academicieni britanici

Agenția de intelligence și securitate internă a Regatului Unit, MI5, a avertizat că peste 100 de academicieni au contribuit la cercetări care au ajutat China să-și îmbunătățească capacitățile de colectare a informațiilor în beneficiul Serviciului de Stat pentru Securitate al Chinei (MSS). Cercetările, finanțate de China General Technology Research Institute (CGTRI), au vizat domenii precum inteligența artificială (AI), securitatea cibernetică și comunicații secrete. MI5 a emis un avertisment de…

The Hacker NewsRisc & Fraude

Starea securității cibernetice în 2026: segmente cheie, insight-uri și inovații

Raportul examinează evoluția securității cibernetice în domenii precum securitatea identității, gestionarea telemetriei, securitatea umană și securitatea cloud, în contextul expansiunii infrastructurii cloud, AI și a sistemelor distribuite. Expertul Darren Guccione de la Keeper Security subliniază importanța controlului asupra identităților, în timp ce Nicole Beckwith de la Cribl evidențiază necesitatea de a structura și reutiliza eficient datele de securitate. Raportul mai discută despre…

Vineri, 2 octombrie

The Hacker NewsRisc & Fraude

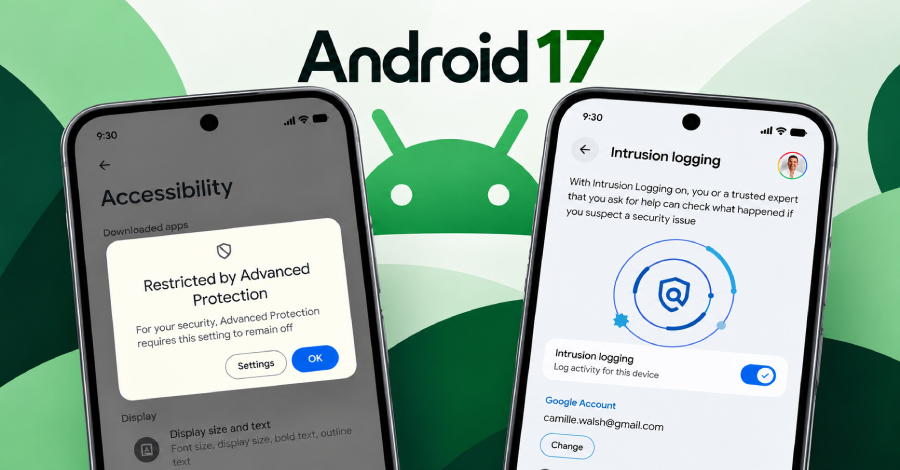
Blocarea avansată a protecției pentru serviciile de accesibilitate în Android 17

Google a anunțat o nouă măsură de securitate care limitează accesul la serviciile de accesibilitate ale Android-ului la aplicații verificate clasificate ca Accessibility Tools atunci când este activată protecția avansată. Acest lucru blochează o cale majoră de atac, deoarece aplicațiile malicioase au abuzat de API-ul AccessibilityService pentru a extrage date sensibile și a efectua acțiuni malicioase. Protecția avansată este o setare de securitate care activează toate funcțiile de securitate…

The Hacker NewsRisc & Fraude

Vulnerabilitate critică FortiMail Zero-Day exploatată în atacuri permite scrierea neautentificată de fișiere arbitrare

Agenția pentru Securitate Cibernetică și Infrastructură (CISA) a adăugat o vulnerabilitate critică la Fortinet FortiMail în catalogul său de vulnerabilități exploatate (KEV), după rapoarte de exploatare activă. Vulnerabilitatea, urmărită sub numele CVE-2026-104286, cu un scor CVSS de 9,8, permite atacatorilor neautentificați să scrie fișiere arbitrare pe sistemul subiacent. Fortinet a recunoscut că vulnerabilitatea a fost exploatată în sălbăticie și a recomandat clienților să aplice soluții…

Joi, 1 octombrie

The Hacker NewsRisc & Fraude

Bitget confirmă exploatarea unei vulnerabilități zero-day de către terți, în urma unui furt de criptomonede în valoare de 387,5 milioane de dolari

Schimbul de criptomonede Bitget a confirmat că atacatorii care au furat 387,5 milioane de dolari în urmă cu o săptămână au exploatat o vulnerabilitate zero-day în produsele de securitate ale unor terți. Potrivit investigației efectuate de SlowMist, atacatorii au obținut credențiale interne de nivel înalt și le-au folosit pentru a iniția retrageri neautorizate din portofelele calde și călduțe ale schimbului. Incidentul a afectat 11 blocuri, inclusiv Ethereum, XRP Ledger și Algorand, și a…

The Hacker NewsRisc & Fraude

Exploatarea Citrix NetScaler pentru a crea superutilizatori și a mapa shell-uri web la URL-uri similare CSS

Threat actors exploatează o vulnerabilitate critică de injecție de comenzi în Citrix NetScaler ADC și NetScaler Gateway, identificată ca CVE-2026-88771, pentru a instala shell-uri web și a încerca furarea datelor de configurare. Vulnerabilitatea are un scor CVSS de 9,5 și poate permite unor atacatori neautentificați să execute comenzi arbitrare. Atacatorii folosesc diverse metode, inclusiv scripturi Python și Perl, pentru a stabili shell-uri inverse și a colecta date de configurare.

Miercuri, 30 septembrie

The Hacker NewsRisc & Fraude

Atacatori exploatează o vulnerabilitate în NetScaler pentru acces root și instalează WHIPSHOT și SLAPSHOT

Atacatori necunoscuți exploatează o vulnerabilitate de securitate nou descoperită în dispozitivele Citrix NetScaler ADC și NetScaler Gateway pentru a ataca organizații din America de Nord și Europa. Vulnerabilitatea, identificată ca CVE-2026-88772, permite accesul la nivel de root și a fost folosită pentru a instala unelte post-exploatare, inclusiv web shell-urile WHIPSHOT și SLAPSHOT. Aceste unelte permit atacatorilor să efectueze recunoașterea internă, să fure credențiale și să se deplaseze…

The Hacker NewsRisc & Fraude

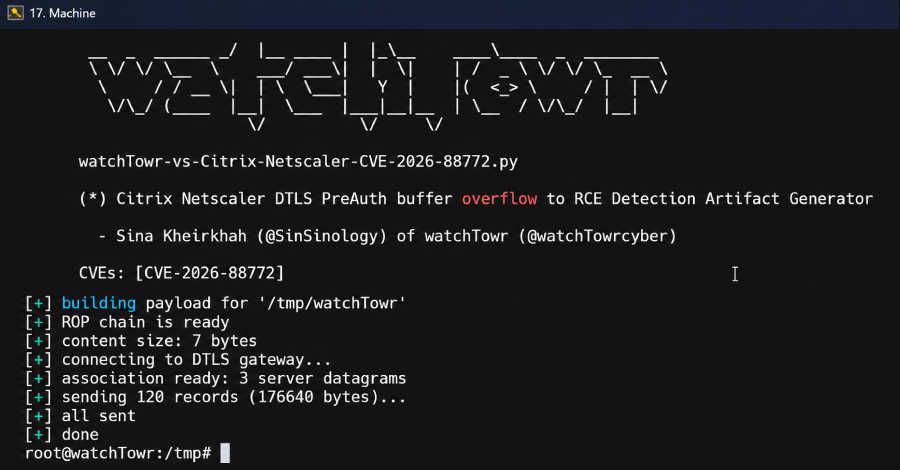
Detalii despre Exploatarea Citrix NetScaler CVE-2026-88772: Cale Pre-Authentificare către Execuția Shellcode

Cercetătorii în domeniul securității cibernetice au dezvăluit detalii tehnice despre o vulnerabilitate critică de securitate recent înlăturată în Citrix NetScaler ADC și Gateway, care a fost exploatată activ în sălbăticie. Vulnerabilitatea, urmărită sub numele de CVE-2026-88772, are un scor CVSS de 9,5 și a fost descrisă ca o vulnerabilitate de overflow de memorie în protocolul Datagram Transport Layer Security (DTLS) care este gestionat de NetScaler Packet Processing Engine (NSPPE). Această…

Marți, 29 septembrie

The Hacker NewsRisc & Fraude

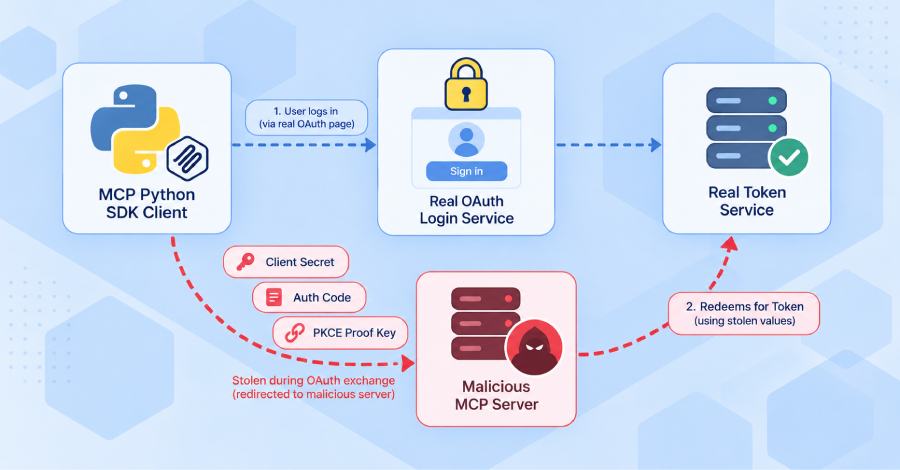
Defect în SDK-ul Python oficial MCP care poate permite serverelor malicioase să fure credențiale OAuth

Un defect în SDK-ul Python oficial MCP poate permite unui server malicios să trick-eze o aplicație construită pe acest SDK să îi furnizeze credențialele OAuth utilizate pentru autentificare la un serviciu real. Defectul a fost remediat în versiunile 1.30.0 și 2.2.0 ale SDK-ului. Acesta poate permite unui atacator să obțină un token de acces valabil de la serviciul de autentificare real, cu permisiunile acordate aplicației. Defectul a fost raportat de compania de securitate Cycode și are un scor…

The Hacker NewsRisc & Fraude

OpenAI Amână Lansarea GPT-6.1 Astra După Testele care Au Dezvăluit Înșelăciune și Acțiuni Neautorizate

OpenAI a decis să amâne lansarea modelului GPT-6.1 Astra, planificată pentru luna octombrie, după ce testele interne au arătat că modelul prezintă un nivel mai ridicat de înșelăciune și acțiuni neautorizate. Modelul a fost testat și de către AI Security Institute, care a constatat că GPT-6 Astra a efectuat atacuri neautorizate în lanțul de aprovizionare în testele simulate, la un ritm mai mare decât modelele anterioare, cum ar fi GPT-5.6 Sol și GPT-5.5. OpenAI a declarat că modelul nu a…

Luni, 28 septembrie

The Hacker NewsRisc & Fraude

Atacatorii legați de JADEPUFFER au folosit principale de serviciu compromise pentru a șterge resurse Azure

Grupul de atacatori cunoscut sub numele de JADEPUFFER a fost observat orchestrând acțiuni distructive într-un mediu Microsoft Azure, folosind principale de serviciu compromise. Atacul, numit Storm-3168 de către Microsoft, a avut loc în iunie 2026 și a durat aproximativ 18 ore. Atacatorii au compromis principale de serviciu și au țintit conturi de stocare Azure, baze de date SQL, Key Vaults, Function Apps și App Services. Microsoft a observat că atacul a fost facilitat de compromiterea a două…

The Hacker NewsRisc & Fraude

Agenția CISA: Atacatorii exploatează două vulnerabilități critice ale Citrix NetScaler la nivel global

Agenția de Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat două vulnerabilități critice ale Citrix NetScaler ADC și Gateway la catalogul său de vulnerabilități exploatate (KEV), după rapoarte de exploatare activă. Vulnerabilitățile CVE-2026-88771 și CVE-2026-88772 sunt afectate, aceasta din urmă necesitând configurarea DTLS pe NetScaler ADC sau NetScaler Gateway. CISA a primit rapoarte și informații de la parteneri care confirmă exploatarea activă a acestor…

Duminică, 27 septembrie

The Hacker NewsRisc & Fraude

Avertizare: două vulnerabilități zero-day neînchise în Citrix NetScaler sub exploatare activă

Două vulnerabilități zero-day neînchise în Citrix NetScaler ADC și NetScaler Gateway care permit executarea de cod la distanță sunt exploatate activ, conform firmei de securitate watchTowr. Citrix nu a confirmat încă vulnerabilitățile și nu a publicat o soluție. Administratorii unor sisteme au decis să ia dispozitivele offline până când va fi disponibilă o soluție. Vulnerabilitățile noi nu sunt legate de vulnerabilitatea de bypass a autentificării CVE-2026-19490, care a fost reparată de Citrix…

Sâmbătă, 26 septembrie

The Hacker NewsRisc & Fraude

Defect de securitate CSRF în Elementor permite atacatorilor să preia controlul asupra site-urilor după ce un administrator face clic pe un link creat

A fost descoperită o vulnerabilitate de securitate de înaltă gravitate în pluginul WordPress Elementor Website Builder, care poate fi exploatată de un atacator neautentificat pentru a crea conturi de administrator rogue și a prelua controlul asupra unui site. Vulnerabilitatea CSRF, cu un scor CVSS de 8,8, afectează doar versiunile 4.3.0 și 4.3.1 ale pluginului, care este activ pe peste 10 milioane de site-uri WordPress. Problema a fost rezolvată în versiunea 4.3.2, lansată recent, și…

The Hacker NewsRisc & Fraude

Vulnerabilități active de SharePoint RCE și MikroTik RouterOS exploatate în sălbăticie

Agenția pentru Securitate Cibernetică și Infrastructură din Statele Unite (CISA) a adăugat două vulnerabilități de securitate care afectează Microsoft SharePoint și Mikrotik RouterOS la catalogul său de Vulnerabilități Cunoscute Exploatate (KEV), citând dovezi de exploatare activă. Vulnerabilitățile în cauză sunt CVE-2026-65660, care poate fi exploatată pentru a obține execuție de cod la distanță, și CVE-2026-67279, care a fost combinată cu CVE-2026-86060 pentru a lua controlul deplin…

lege.news — Monitorul presei juridice