Încercări active de exploatare a vulnerabilității WSO2 API Manager JWT cu tokenuri administrative false
Rezumat AI
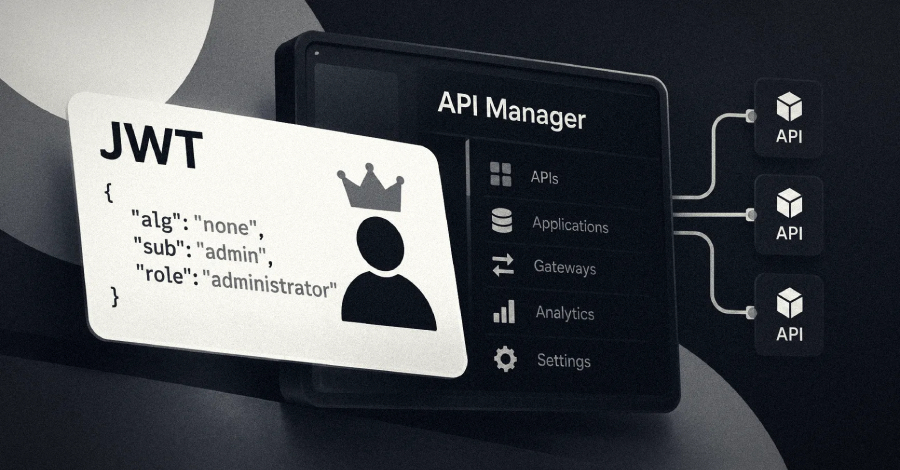
O vulnerabilitate critică în WSO2 API Manager, urmărită sub numele de cod CVE-2026-5430, cu un scor CVSS de 9,8/10,0, este exploatată activ în mediul online, potrivit descoperirilor de la watchTowr. Vulnerabilitatea permite bypassarea autentificării JWT și poate duce la preluarea conturilor, inclusiv a conturilor administrative. watchTowr a raportat încercări de exploatare a acestei vulnerabilități, care afectează produsele WSO2 API Manager 4.1.0 prin 4.6.0, API Control Plane, Traffic Manager și Universal Gateway. Utilizatorii sunt sfătuiți să aplice repararea cât mai curând posibil pentru a preveni exploatarea.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
O vulnerabilitate critică în WSO2 API Manager, urmărită sub numele de cod CVE-2026-5430, cu un scor CVSS de 9,8/10,0, este exploatată activ în mediul online, potrivit descoperirilor de la watchTowr. Vulnerabilitatea permite bypassarea autentificării JWT și poate duce la preluarea conturilor, inclusiv a conturilor administrative. watchTowr a raportat încercări de exploatare a acestei vulnerabilități, care afectează produsele WSO2 API Manager 4.1.0 prin 4.6.0, API Control Plane, Traffic Manager…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude