CISA adaugă șase vulnerabilități exploatate la KEV, inclusiv vulnerabilități ale NetScaler, Linux și SQL Server
Rezumat AI
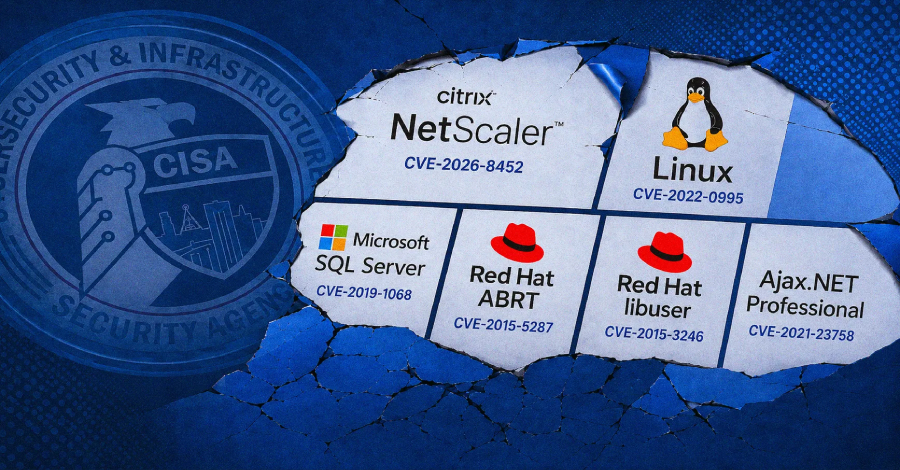
Agenția pentru Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat șase vulnerabilități la catalogul său de vulnerabilități exploatate (KEV), inclusiv o vulnerabilitate de securitate de înaltă gravitate care afectează Citrix NetScaler ADC și NetScaler Gateway. CISA a detectat 36 de încercări de exploatare a vulnerabilității CVE-2026-8452 în ultimele 12 zile, provenind de la 12 adrese IP unice din țări precum Elveția, Germania, Hong Kong și altele. Agenția avertizează agențiile executive civile federale (FCEB) să aplice corecții pentru vulnerabilități până la datele limită stabilite, respectiv 29 august 2026 și 9 septembrie 2026.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Agenția pentru Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat șase vulnerabilități la catalogul său de vulnerabilități exploatate (KEV), inclusiv o vulnerabilitate de securitate de înaltă gravitate care afectează Citrix NetScaler ADC și NetScaler Gateway. CISA a detectat 36 de încercări de exploatare a vulnerabilității CVE-2026-8452 în ultimele 12 zile, provenind de la 12 adrese IP unice din țări precum Elveția, Germania, Hong Kong și altele. Agenția avertizează…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude