Cercetători folosesc Claude pentru a porta o exploatare RCE pre-autentificare de la un model de PLC la altul
Rezumat AI
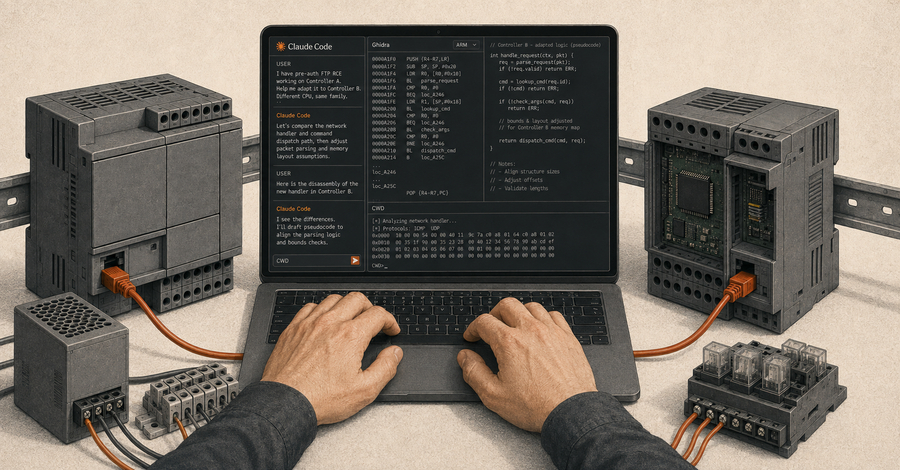
Cercetătorii de la Forescout Research - Vedere Labs au utilizat modelul Anthropic's Claude pentru a porta o exploatare RCE pre-autentificare de la un model de controler logic programabil (PLC) WAGO la altul, executând shellcode ARM furnizat de atacator pe hardware live. Exploatarea vizează vulnerabilitatea CVE-2021-31886, o suprascriere a stivei în serverul FTP Nucleus, care are un scor CVSS de 9,8 și este accesibilă înainte de autentificare pe portul TCP 21. CERT@VDE avertizează că nu există actualizări disponibile pentru controlerele WAGO afectate și recomandă dezactivarea sau blocarea FTP pe portul 21. Cercetătorii au reușit să porte exploatarea în aproximativ 8 ore și 32 de minute, cu un cost de 535,74 dolari în utilizarea API.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorii de la Forescout Research - Vedere Labs au utilizat modelul Anthropic's Claude pentru a porta o exploatare RCE pre-autentificare de la un model de controler logic programabil (PLC) WAGO la altul, executând shellcode ARM furnizat de atacator pe hardware live. Exploatarea vizează vulnerabilitatea CVE-2021-31886, o suprascriere a stivei în serverul FTP Nucleus, care are un scor CVSS de 9,8 și este accesibilă înainte de autentificare pe portul TCP 21. CERT@VDE avertizează că nu există…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude