Defect în Elementor Pro care ar putea permite atacatorilor neautentificați să încarce fișiere PHP și să execute cod
Rezumat AI
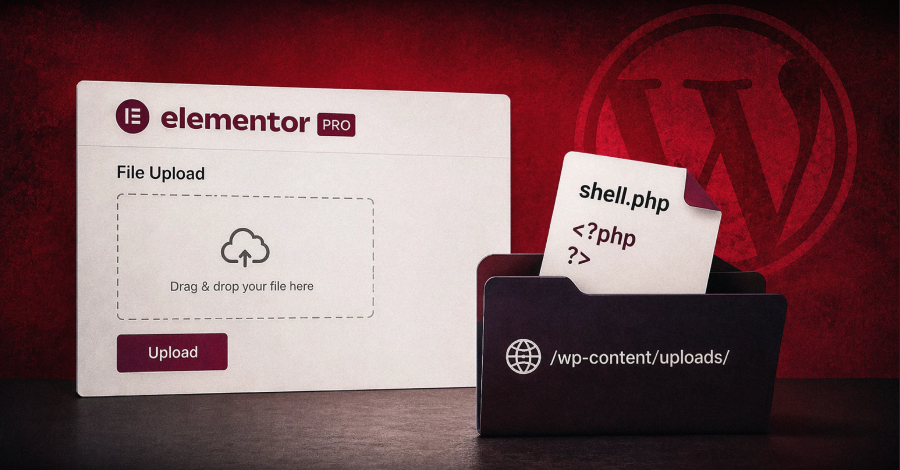
Cercetătorii în domeniul securității cibernetice au descoperit o vulnerabilitate critică în pluginul WordPress Elementor Pro, care ar putea permite atacatorilor neautentificați să încarce fișiere PHP și să execute cod, dacă este exploatată cu succes. Vulnerabilitatea, urmărită sub numele de CVE-2026-32475, are un scor CVSS de 9,0 din 10,0 și afectează toate versiunile pluginului anterior versiunii 4.2.1. O actualizare (versiunea 4.2.2) a fost lansată pe 19 august pentru a remedia problema. Utilizatorii WordPress sunt sfătuiți să își țină site-urile și plugin-urile actualizate pentru a preveni astfel de atacuri.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorii în domeniul securității cibernetice au descoperit o vulnerabilitate critică în pluginul WordPress Elementor Pro, care ar putea permite atacatorilor neautentificați să încarce fișiere PHP și să execute cod, dacă este exploatată cu succes. Vulnerabilitatea, urmărită sub numele de CVE-2026-32475, are un scor CVSS de 9,0 din 10,0 și afectează toate versiunile pluginului anterior versiunii 4.2.1. O actualizare (versiunea 4.2.2) a fost lansată pe 19 august pentru a remedia problema.…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude