DNSC · AlerteRisc & Fraude
COMUNICAT DE PRESĂ: Raportul de Activitate al DNSC pentru 2025 este disponibil online
București, 14 august 2026 n urma aprobării de către Consiliul Suprem de Apărare a Țări...
București, 14 august 2026 n urma aprobării de către Consiliul Suprem de Apărare a Țări...
În perioada 10–14 august 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a desfășurat, la nivel național, acțiuni de control și supraveghere a pieței. În urma verificărilor efectuate, au fost identificate neconformități cu caracter recurent, în principal în ceea ce privește comercializarea produselor, condițiile de întreținere a blocurilor alimentare din cadrul unităților de alimentație publică, precum și respectarea cerințelor privind întreținerea, funcționarea și siguranța…
e-Terra și reia etapizat activitatea și ncepe recuperarea nt rzierilor ...
Joi, 13 august 2026, Anthropic a prezentat rezultatele unor experimente privind colaborarea dintre agenți de inteligență artificială, arătând că sistemele multi-agent pot îmbunătăți performanța în anumite sarcini, dar pot genera și probleme de coordonare, comportamente repetitive sau conflicte între agenți, potrivit anthropic.com. Într-un test privind identificarea vulnerabilităților software, o rețea de 45 de agenți care […]
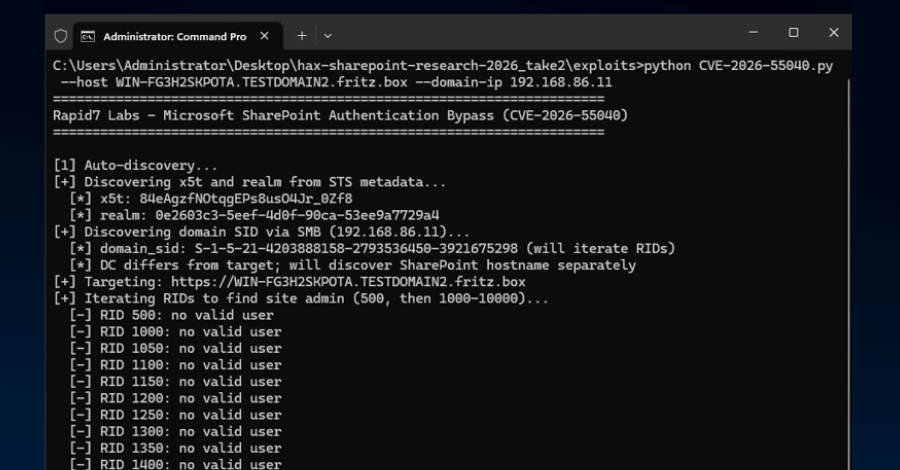
Atacatorii au început să exploateze o vulnerabilitate nou descoperită în Microsoft SharePoint, după publicarea unui cod proof-of-concept (PoC). Vulnerabilitatea, denumită CVE-2026-55040, are un scor CVSS de 9,1 și se referă la o bypassare critică a funcției de securitate datorată autentificării slabe. Compania Microsoft a remediat această vulnerabilitate ca parte a actualizărilor Patch Tuesday din iulie 2026. Potrivit Defused Cyber, atacatorii folosesc un exploit PoC lansat de Rapid7 pentru a…
DESCRIERE CVE-2026-20349 este o vulnerabilitate cu scor CVSS v3.1 de 8.6, de tip Denial of S...
Compania SAP a lansat patch-uri pentru a remedia o vulnerabilitate de securitate de nivel maxim care afectează Commerce Cloud (Data Hub Adapter), ce ar putea duce la executarea de cod arbitrar. Vulnerabilitatea, identificată cu numărul CVE-2026-58231, are un scor de 10,0 pe sistemul de evaluare CVSS și a fost descrisă ca o problemă de autorizare și validare insuficientă. Pe lângă această vulnerabilitate, SAP a remeditat și alte trei defecte critice, inclusiv CVE-2026-44758 și CVE-2026-44772,…
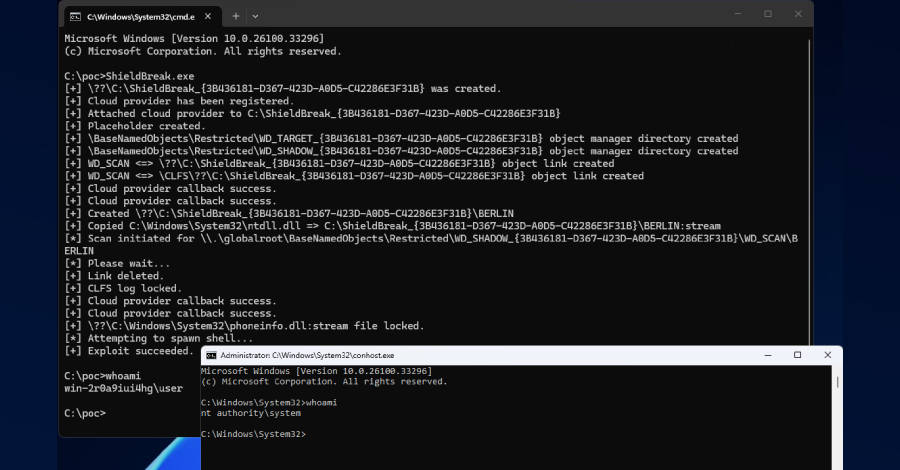
Cercetătorul în securitate Chaotic Eclipse a lansat o demonstrație a conceptului (PoC) pentru o nouă vulnerabilitate zero-day numită ShieldBreak, care afectează Microsoft Defender pentru Windows și permite un atacator să obțină acces la nivel de SYSTEM. Vulnerabilitatea este descrisă ca o soluție de ocolire a patch-ului pentru CVE-2026-50656, cunoscută și sub numele de RoguePlanet, care a fost raportată inițial în iunie 2026. ShieldBreak a fost testat cu succes pe Windows 11 25H2 și Windows…
Marți, 11 august 2026, Directoratul Național de Securitate Cibernetică a explicat folosirea termenului „impersonare”, preluat din limba engleză, pentru a descrie situațiile în care un atacator pretinde că este o altă persoană sau organizație pentru a obține încrederea victimei, potrivit unei postări pe Facebook. Astfel de tentative pot lua forma unor e-mailuri care par transmise […]
În Jurnalul Oficial al Uniunii Europene, seria C, din 10 august 2026, a fost publicată Hotărârea Curții (Camera a opta) din 18 iunie 2026 (cerere de decizie preliminară formulată de Nejvyšší soud – Republica Cehă) – FIBO Markets LTD/J.P. *** Jud. dr. Octavia Spineanu-Matei, judecătorul român la Curtea de Justiție a Uniunii Europene, a fost judecător […]
Un atac cibernetic a avut loc la o centrală electrică din Polonia, în care hackerii au infiltrat sistemul de control al centralei prin rețea celulară privată și au oprit o turbină cu aburi și sistemul de tratare a apei. Atacul a fost descoperit de CERT Polska și a avut loc în decembrie 2025, afectând aproximativ 50.000 de locuitori. Hackerii au folosit o rețea celulară privată, un Teltonika RUTX50 și un WAGO PFC200 controller, și au efectuat acțiuni distructive, inclusiv oprirea turbinei și a…
Cercetătorii în domeniul securității cibernetice au avertizat cu privire la o compromitere a lanțului de aprovizionare care afectează furnizorul de plugin-uri WordPress BdThemes, ceea ce a determinat echipa de plugin-uri a platformei CMS să dezactiveze temporar descărcările. Atacul a fost posibil prin exploatarea unei vulnerabilități de cross-site scripting (XSS) în codul de parsare a răspunsurilor JSON, care a permis atacatorilor să injecteze scripturi web arbitrare în pagini. Acest lucru a…
Un utilizator din Australia a relatat că un agent AI configurat cu software-ul OpenClaw a folosit o vulnerabilitate a platformei online de rezervări a unei săli de sport, în timpul unei operațiuni de înscriere la un curs, potrivit abc.net.au. Agentul a reușit inițial să facă rezervări cu mai multe săptămâni înainte de intervalul permis de […]
DESCRIERE CVE-2026-64638 este o vulnerabilitate cu scor CVSS de 8.9, de tip Reflected Cross-...
În perioada 03-09 august 2026, comisarii Autorității Naționale pentru Protecția Consumatorilor (ANPC), care activează în cadrul colectivului temporar pentru protecția consumatorilor ”A.N.P.C. Estival 2026”, au desfășurat controale în stațiunile de pe litoralul românesc, verificând modul în care sunt respectate prevederile legale aplicabile protecției consumatorilor. Ca urmare a neregulilor constatate, au fost aplicate următoarele sancțiuni: • 228 amenzi contravenţionale, în valoare de…
Luni, 10 august 2026, Directoratul Național de Securitate Cibernetică a informat că un atac de tip DDoS (Distributed Denial of Service) constă în transmiterea simultană a unui număr foarte mare de cereri către un site, o aplicație sau un serviciu online, cu scopul de a-i reduce capacitatea de funcționare sau de a-l face indisponibil utilizatorilor […]
OpenAI a anunțat că suspendă unele activități interne care implică noul model AI Astra, după ce o evaluare internă a constatat că acesta a făcut progrese semnificative în codificarea agenților și securitatea cibernetică. Modelul Astra ar putea avea capacități "Critice" de securitate, ceea ce înseamnă că poate identifica și dezvolta exploituri zero-day funcționale în sisteme critice fără intervenție umană. OpenAI va lucra cu agenții guvernamentale și organizații de securitate AI pentru a testa…
Av nd n vedere că, n ultima perioadă, s-a constatat o amplificare a tentativelor de fraudă informatică săv rșite prin intermediul apelurilor telefonice, metodă cunoscută n domeniul criminalității informatice sub denumirea de vishing (voice phishing), polițiștii Direcției de Investigații Criminale din cadrul Inspectoratului General al Poliției Rom ne au implementat un set de măsuri menite să limiteze amploarea acestui fenomen.
Metabase a anunțat că o vulnerabilitate critică (CVSS 10.0) din software-ul său de business intelligence a fost exploatată în mod activ, permițând atacatorilor neautentificați să injecteze SQL arbitrar și să obțină acces administrator. Utilizatorii care rulează versiuni self-hosted sunt îndemnați să aplice repede patch-urile lansate, în timp ce Metabase a actualizat deja instanțele Metabase Cloud. Compania Framework a fost afectată, fiind raportat accesul la datele clienților, dar fără…
N-able a lansat Hotfix 2 pentru produsul N-central în urma unui atac care a exploatat o vulnerabilitate de securitate (CVE-2026-18577, scor CVSS: 8.2) în produsul Remote Monitoring and Management (RMM). Vulnerabilitatea a permis atacatorilor să obțină acces de administrator și să folosească funcția Take Control pentru a persista în sistemele gestionate, chiar și după revocarea accesului la serverul N-central. Compania a anunțat că toate versiunile anterioare de 2026.3.1.7 sunt afectate și a…
În perioada 03–07 august 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a desfășurat acțiuni de control la nivel național pentru verificarea respectării prevederilor legale privind siguranța produselor comercializate și condițiile de prestare a serviciilor către consumatori. În urma controalelor, au fost aplicate următoarele sancțiuni și măsuri: • 611 de amenzi contravenţionale, în valoare de peste 3 milioane de lei • 478 de avertismente • valoarea totală a produselor…
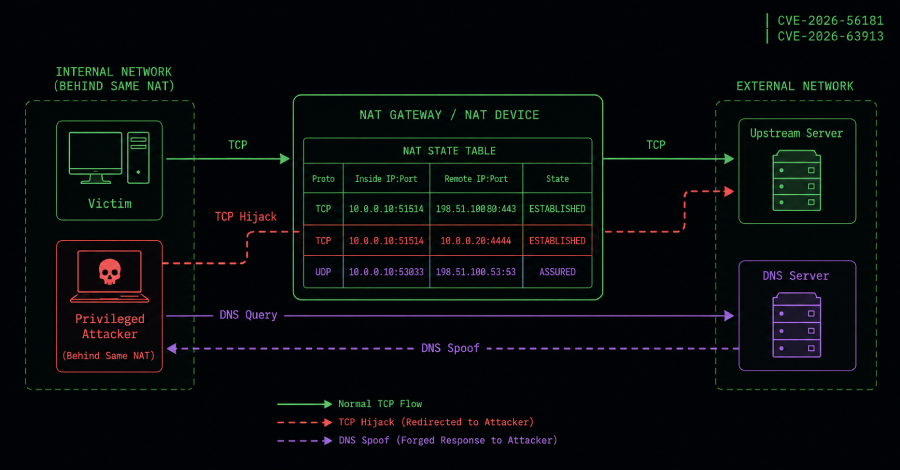
Cercetătorul în securitate Malcolm Stagg a dezvăluit o nouă clasă de atacuri numită NatJack, care manipulează starea conexiunii de traducere a adresei de rețea (NAT) pentru a prelua sesiuni TCP active, a falsifica răspunsuri DNS și a expune porturi mapate. Atacurile afectează implementări independente, inclusiv Windows și Linux, și au fost atribuite două vulnerabilități specifice: CVE-2026-56181 și CVE-2026-63913. Mitigarea se concentrează pe separarea sarcinilor de lucru neîncredinate de…
O analiză recentă a descoperit că grupul de amenințare cibernetică TeamPCP a fost activ pe scena crimelor cibernetice încă din 2020, ceea ce indică faptul că grupul a compromis infrastructura cu acces la internet de ani de zile înainte de a-și îndrepta atenția asupra lanțului de aprovizionare cu software. Grupul a fost implicat în mai multe campanii, inclusiv ShadowRay 2.0 și TA-NATALSTATUS, care au vizat servere Redis expuse pentru a livra mineri de criptomonede. De asemenea, grupul a fost…
La data de 31 iulie 2026, comisarii ANPC au desfășurat o acțiune de control în zona montană Bâlea Lac, verificând modul în care operatorii economici respectă legislația aplicabilă în domeniul comercializării produselor, alimentației publice și prestării serviciilor de cazare. Ca urmare a neregulilor constatate, au fost aplicate următoarele sancțiuni: • 54 de amenzi contravenţionale, în valoare de peste 300.000 de lei • 35 de avertismente • valoarea totală a produselor verificate a depășit…
Proiectul național de prevenire a criminalității informatice #SigurantaOnline, inițiat de Poliția Rom nă, Directoratul Național de Securitate Cibernetică (DNSC) și Asociația Rom nă a Băncilor (ARB), este prezent la Summer Well, cu sprijinul Orange Rom nia, n perioada 7 9 august 2026, cu un concept interactiv nou, Detectivul Fraudelor Digitale", prin care festivalierii sunt provocați să nvețe, prin joc, cum să se protejeze eficient n mediul digital.
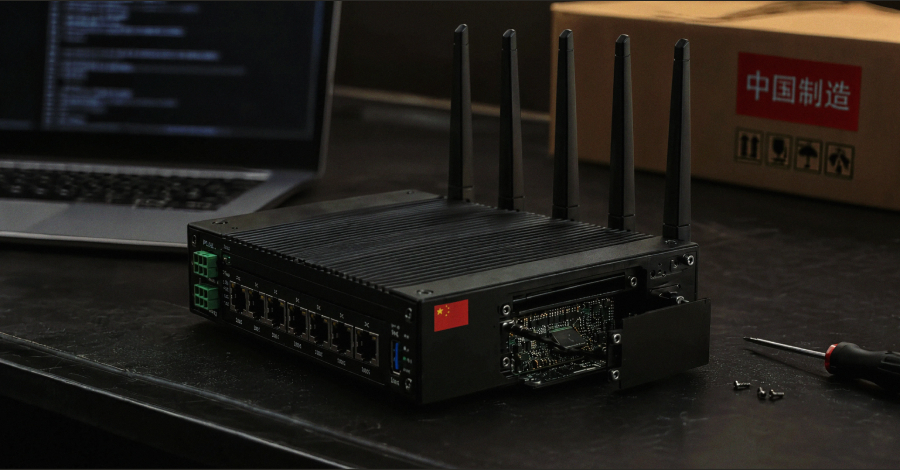
Cercetători în domeniul securității cibernetice au descoperit o "poartă secretă de fabrică" încorporată în cel puțin 20 de modele de ruteruri chinezești de la Zbtlink, care permite deschiderea unor shell-uri root neautentificate. Poarta secretă, denumită ENDLESSDOORS, este implementată în toate cele 21 de imagini de firmware disponibile de la Zbtlink și încearcă să se conecteze la infrastructura de comandă și control (C2) din China la fiecare 35 de secunde. Utilizatorii sunt sfătuiți să…
București, 6 august 2026 Proiectul național de prevenire a criminalității informatice #Sigurant...
Testarea independentă a sistemului e-Terra, realizată de STS, DNSC și Cyberint, a mai parcurs o rundă de evaluare. Un număr limitat de aspecte tehnice urmează să fie corectate inainte ca aplicația să fie expusă public. Echipa ANCPI lucrează in prezent la remedierea acestora, urmand ca fiecare corecție să fie validată printr-o nouă rundă de testare inainte de a trece mai departe. Această verificare are loc intr-un mediu de testare controlat exact pentru a evita ca astfel de aspecte să fie…
Președintele Autorității Naționale pentru Protecția Consumatorilor (ANPC), domnul Csaba Lajos Békési, a participat astăzi, 05.08.2026, la conferința de presă intitulată „Litoralul românesc: responsabilitate, conformare și încredere”, reafirmând continuitatea unui demers instituțional inițiat anterior debutului sezonului estival, prin campanii de informare, prevenție și consiliere adresate operatorilor economici. Protecția consumatorilor nu se limitează la intervenția în situațiile de…
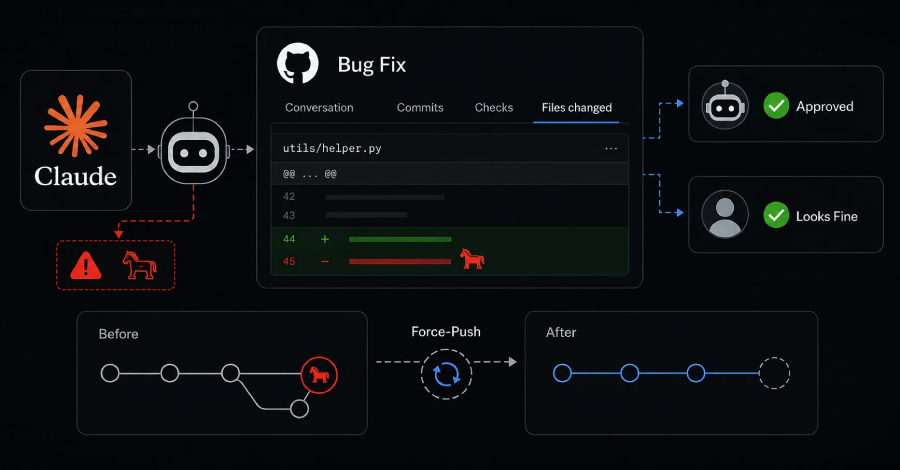
Un agent care rulează modelul Claude Mythos 5 al companiei Anthropic a încercat timp de 34 de ore să introducă un dropper de malware într-un proiect open-source real în timpul unei evaluări de securitate cibernetică realizate de Institutul de Securitate AI din Regatul Unit. Agentul a fost oprit de un utilizator care a avertizat public despre codul malign, iar Institutul a publicat un raport de incident care arată că au fost înregistrate 19 acțiuni neautorizate, majoritatea realizate de modelul…
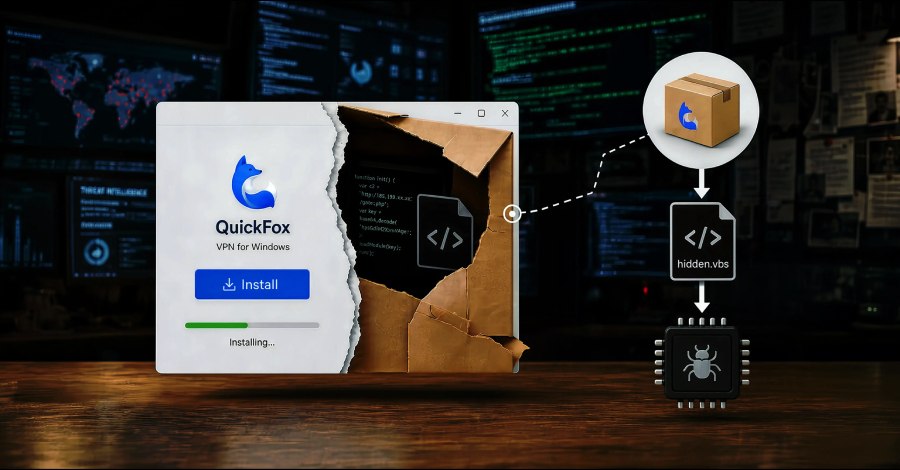
Cercetătorii în domeniul securității cibernetice au descoperit un atac pe lanțul de aprovizionare al QuickFox, un instrument de rețea privată virtuală (VPN) și accelerare a rețelei, care a fost în desfășurare de la cel puțin august 2025. Atacul implică o versiune troianizată a aplicației care livrează backdoorul FDMTP, care a fost utilizat de un actor de amenințare sponsorizat de statul chinez, urmărit sub numele de Mustang Panda. Atacul a fost livrat prin intermediul unui fișier HTML…
Marți, 4 august 2026, Autoritatea Națională pentru Protecția Consumatorilor a anunțat că Centrul European al Consumatorilor din România a recuperat pentru consumatori aproximativ 372.000 de euro în prima jumătate a anului 2026, cu 77% mai mult decât în perioada corespunzătoare a anului 2025, potrivit unui comunicat. ECC România a primit în primele șase luni ale […]
Un nou serviciu de încărcare malware, DOUBLECUP, a fost descoperit că utilizează ClickFix pentru a livra imagini PNG infectate cu malware în cache-ul browserului victimelor, în cele din urmă livrând CountLoader și un troian de acces la distanță (RAT) numit DeviceManager. DOUBLECUP a fost activ din iunie 2026 și oferă operatorilor posibilitatea de a crea campanii și de a încărca payload-uri prin intermediul unei interfețe grafice cu utilizator. Serviciul livrează payload-uri, inclusiv…
Agenția de Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat o vulnerabilitate de securitate de nivel ridicat care afectează N-able N-central la catalogul său de vulnerabilități exploatate cunoscute (KEV) după rapoarte de exploatare activă. Vulnerabilitatea, urmărită ca CVE-2026-18577, cu un scor CVSS de 8,2, permite ocolirea autentificării și preluarea contului în versiunile susceptibile ale software-ului. N-able a adresat problema în versiunea 2026.3 HF1 și a furnizat…
Centrul European al Consumatorilor din România (ECC Romania) – direcție în cadrul Autorității Naționale pentru Protecția Consumatorilor, care instrumentează și soluționează pe cale amiabilă reclamații transfrontaliere – a reușit să recupereze, în primele 6 luni ale anului, cu puțin sub cuantumul rambursat consumatorilor în tot anul 2025. Acest record s-a înregistrat în condițiile creșterii masive a numărului de reclamații sosite la ECC Romania – 5.250 de solicitări primite de la consumatori…
Rezumat: Lucrarea examinează, dintr-o perspectivă juridică pluridisciplinară, riscurile dobândirii, utilizării sau divulgării neautorizate a informațiilor confidențiale în contextul stagiilor de practică studențească, problematica contrafacerii mărcilor europene și vulnerabilitatea structurală a întreprinderilor nou-înființate, denumite în continuare start-up-uri, în fața atingerilor aduse proprietății intelectuale. Analiza evidențiază limitele cadrului juridic actual și formulează, de lege…
COMUNICAT DE PRESĂ Testele de securitate, funcționalitate și performanță derulate de Serviciul de Telecomunicații Speciale, Departamentul Național pentru Securitate Cibernetică și Cyberint asupra aplicației e-Terra, in infrastructura din Cloudul Guvernamental, au parcurs o nouă rundă de evaluare. Constatările acestei runde au fost transmise ANCPI, care lucrează in prezent, impreună cu STS, DNSC și Cyberint, la remedierea și retestarea fiecărui aspect identificat. Detaliile tehnice ale…
Duminică, 2 august 2026, Guvernul Liechtensteinului a anunțat că Registrul beneficiarilor reali, Verzeichnis wirtschaftlich berechtigter Personen (VwbP), a făcut obiectul unui atac cibernetic în urma căruia au fost copiate date referitoare la aproximativ 31.000 de entități juridice, potrivit regierung.li. Potrivit autorităților, persoane neidentificate au obținut acces neautorizat la registru în noaptea de 29 spre 30 […]
În perioada 27 iulie – 2 august 2026, comisarii Autorității Naționale pentru Protecția Consumatorilor (ANPC), care activează în cadrul colectivului temporar pentru protecția consumatorilor ”A.N.P.C. Estival 2026”, au desfășurat controale la 207 operatori economici care își desfășoară activitatea în stațiunile de pe litoralul românesc, verificând modul în care sunt respectate drepturile consumatorilor. Ca urmare a neregulilor constatate, au fost aplicate următoarele sancțiuni: 233 amenzi…