Atacul lanțului de aprovizionare QuickFox livrează Backdoorul FDMTP prin Windows Installer troianizat
Rezumat AI
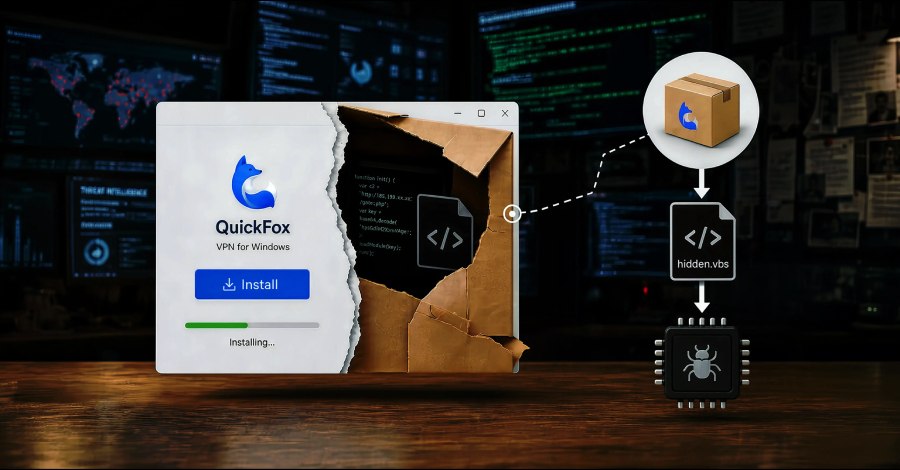
Cercetătorii în domeniul securității cibernetice au descoperit un atac pe lanțul de aprovizionare al QuickFox, un instrument de rețea privată virtuală (VPN) și accelerare a rețelei, care a fost în desfășurare de la cel puțin august 2025. Atacul implică o versiune troianizată a aplicației care livrează backdoorul FDMTP, care a fost utilizat de un actor de amenințare sponsorizat de statul chinez, urmărit sub numele de Mustang Panda. Atacul a fost livrat prin intermediul unui fișier HTML modificat, care a descărcat și a executat un loader bazat pe JavaScript. QuickFox a înlăturat componentele maligne din instalatorul Windows cu lansarea versiunii 3.59.6, iar modificările au fost efectuate între 25 iulie și 13 august 2025.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorii în domeniul securității cibernetice au descoperit un atac pe lanțul de aprovizionare al QuickFox, un instrument de rețea privată virtuală (VPN) și accelerare a rețelei, care a fost în desfășurare de la cel puțin august 2025. Atacul implică o versiune troianizată a aplicației care livrează backdoorul FDMTP, care a fost utilizat de un actor de amenințare sponsorizat de statul chinez, urmărit sub numele de Mustang Panda. Atacul a fost livrat prin intermediul unui fișier HTML…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude