Atacatorii Exploatează Bypass-ul de Autentificare SharePoint După Publicarea PoC
Rezumat AI
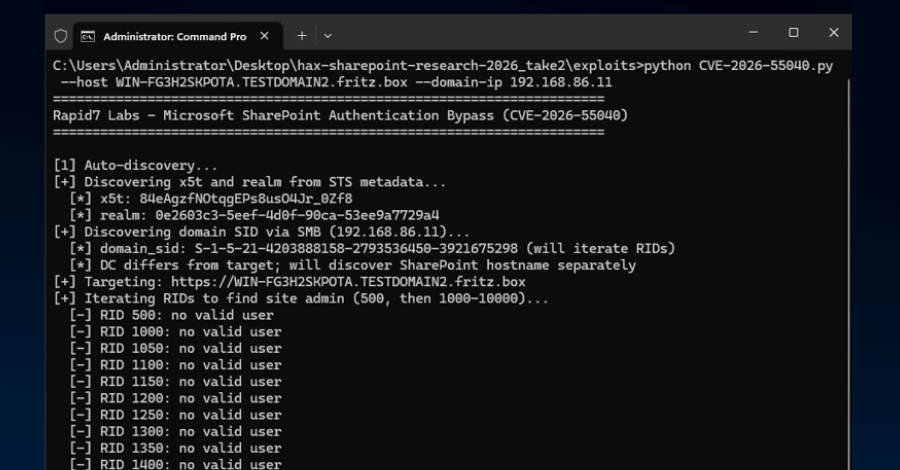
Atacatorii au început să exploateze o vulnerabilitate nou descoperită în Microsoft SharePoint, după publicarea unui cod proof-of-concept (PoC). Vulnerabilitatea, denumită CVE-2026-55040, are un scor CVSS de 9,1 și se referă la o bypassare critică a funcției de securitate datorată autentificării slabe. Compania Microsoft a remediat această vulnerabilitate ca parte a actualizărilor Patch Tuesday din iulie 2026. Potrivit Defused Cyber, atacatorii folosesc un exploit PoC lansat de Rapid7 pentru a exploata vulnerabilitatea, care poate permite unui atacator neautentificat să ocolească autentificarea și să efectueze operații arbitrare pe un server SharePoint vulnerabil. În total, au fost înregistrate 12 încercări de exploatare, provenind de la 8 adrese IP unice din 5 țări și regiuni.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Atacatorii au început să exploateze o vulnerabilitate nou descoperită în Microsoft SharePoint, după publicarea unui cod proof-of-concept (PoC). Vulnerabilitatea, denumită CVE-2026-55040, are un scor CVSS de 9,1 și se referă la o bypassare critică a funcției de securitate datorată autentificării slabe. Compania Microsoft a remediat această vulnerabilitate ca parte a actualizărilor Patch Tuesday din iulie 2026. Potrivit Defused Cyber, atacatorii folosesc un exploit PoC lansat de Rapid7 pentru a…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude