Noi atacuri NatJack pot prelua sesiuni TCP și falsifica răspunsuri DNS prin manipularea tabelelor NAT
Rezumat AI
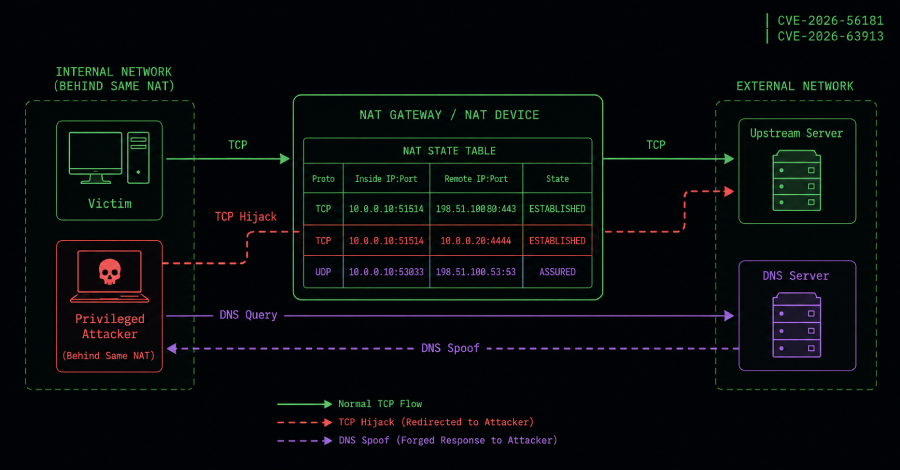
Cercetătorul în securitate Malcolm Stagg a dezvăluit o nouă clasă de atacuri numită NatJack, care manipulează starea conexiunii de traducere a adresei de rețea (NAT) pentru a prelua sesiuni TCP active, a falsifica răspunsuri DNS și a expune porturi mapate. Atacurile afectează implementări independente, inclusiv Windows și Linux, și au fost atribuite două vulnerabilități specifice: CVE-2026-56181 și CVE-2026-63913. Mitigarea se concentrează pe separarea sarcinilor de lucru neîncredinate de sistemele de încredere care împărtășesc infrastructura NAT.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorul în securitate Malcolm Stagg a dezvăluit o nouă clasă de atacuri numită NatJack, care manipulează starea conexiunii de traducere a adresei de rețea (NAT) pentru a prelua sesiuni TCP active, a falsifica răspunsuri DNS și a expune porturi mapate. Atacurile afectează implementări independente, inclusiv Windows și Linux, și au fost atribuite două vulnerabilități specifice: CVE-2026-56181 și CVE-2026-63913. Mitigarea se concentrează pe separarea sarcinilor de lucru neîncredinate de…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude