§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro

Joi, 27 august

The Hacker NewsRisc & Fraude

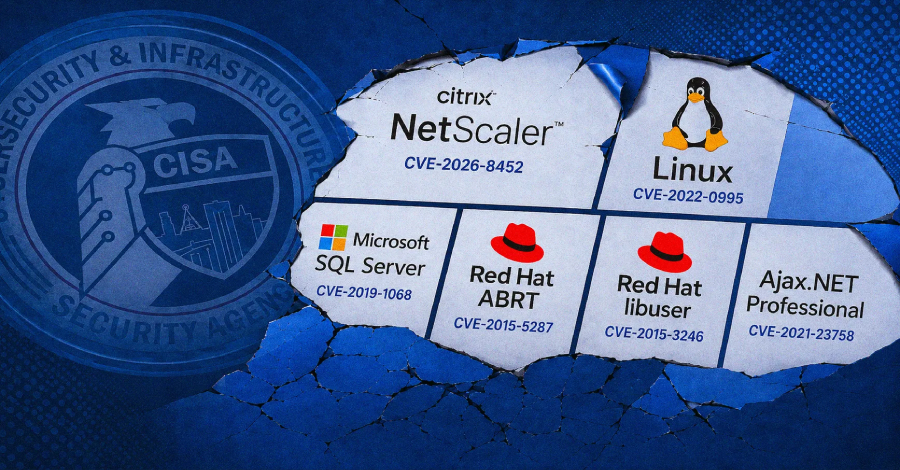
CISA adaugă șase vulnerabilități exploatate la KEV, inclusiv vulnerabilități ale NetScaler, Linux și SQL Server

Agenția pentru Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat șase vulnerabilități la catalogul său de vulnerabilități exploatate (KEV), inclusiv o vulnerabilitate de securitate de înaltă gravitate care afectează Citrix NetScaler ADC și NetScaler Gateway. CISA a detectat 36 de încercări de exploatare a vulnerabilității CVE-2026-8452 în ultimele 12 zile, provenind de la 12 adrese IP unice din țări precum Elveția, Germania, Hong Kong și altele. Agenția avertizează…
Miercuri, 26 august

Juridice.roRisc & Fraude

DNSC avertizează asupra riscurilor generate de conținutul deepfake

Miercuri, 26 august 2026, Directoratul Național de Securitate Cibernetică a atras atenția asupra riscurilor asociate imaginilor, vocilor și videoclipurilor generate sau modificate cu ajutorul inteligenței artificiale, potrivit unei postări pe Facebook. Astfel de conținuturi pot fi utilizate pentru dezinformare, manipulare și fraude online. DNSC recomandă verificarea sursei informațiilor, analizarea eventualelor elemente neobișnuite din materialele video […]

Juridice.roRisc & Fraude

Analiza amenințărilor cibernetice asociate dispozitivelor mobile

Marți, 25 august 2026, Directoratul Național de Securitate Cibernetică (DNSC) a publicat analiza amenințărilor cibernetice asociate dispozitivelor mobile. Dispozitivul mobil concentrează astăzi, într-un singur obiect aflat aproape permanent asupra utilizatorului, identitatea digitală, accesul la conturile bancare și serviciile publice, corespondența, datele de localizare, elementele biometrice și, frecvent, al doilea factor de autentificare care protejează celelalte […]

The Hacker NewsRisc & Fraude

Exploatare activă a vulnerabilității critice Gitea RCE, raportată cu un payload de tip miner

Agenția de Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a avertizat despre exploatarea activă a unei vulnerabilități critice de securitate în Gitea, denumită CVE-2026-60004, care permite executarea de cod arbitrar pe server. Vulnerabilitatea afectează toate versiunile Gitea de la 1.17 și a fost remediată în versiunea 1.27.1. Atacatorii au folosit această vulnerabilitate pentru a instala un payload de tip miner, care a fost detectat de un utilizator după ce a primit o…

Marți, 25 august

Juridice.roRisc & Fraude

DNSC recomandă adoptarea autentificării moderne

Luni, 24 august 2026, Directoratul Național de Securitate Cibernetică (DNSC) a publicat o analiză privind tehnologiile moderne pentru securizarea accesului digital. Autentificarea bazată pe parole nu mai oferă, în multe situații, un nivel de protecție proporțional cu amenințările actuale care vizează identitățile digitale. Atacurile de phishing, reutilizarea credențialelor compromise și compromiterea sesiunilor continuă să reprezinte […]

The Hacker NewsRisc & Fraude

Atacatorii vizează vulnerabilități ale miniOrange SAML care pot oferi acces de administrator WordPress

Atacatori încearcă să exploateze două vulnerabilități severe de autentificare neautentificată în pluginul Xecurify miniOrange SAML 2.0 Single Sign On, care permit unui atacator să se autentifice ca orice utilizator WordPress, inclusiv administratori. Vulnerabilitățile, identificate de Patchstack și denumite CVE-2026-15981, pot fi exploatate prin trimiterea unei răspunsuri SAML cu o semnătură deteriorată, care este tratată ca valabilă de plugin. Deținătorii de site-uri WordPress sunt sfătuiți să…

The Hacker NewsRisc & Fraude

Vulnerabilitate activ exploatată în Oracle WebLogic care permite atacatorilor neautentificați să acceseze date critice

Agenția pentru Securitate Cibernetică și Infrastructură din Statele Unite (CISA) a adăugat o vulnerabilitate de securitate de gravitate maximă care afectează Oracle HTTP Server și Oracle WebLogic Server la catalogul său de vulnerabilități exploatate cunoscute (KEV), citând dovezi de exploatare activă. Vulnerabilitatea, urmărită sub numele de CVE-2026-21962, permite unui atacator neautentificat să compromită serverele și să acceseze sau modifice date critice. Deși patch-urile pentru această…

Luni, 24 august

The Hacker NewsRisc & Fraude

Expediind mai mult cod AI decât puteți asigura? Uitați cum să controlați datoria de remediere

Dezvoltatorii care utilizează instrumente de codare AI pot genera cod mai rapid, dar acest lucru poate introduce și vulnerabilități și dependențe de pachete open-source care pot crea o "datorie de remediere" pentru echipele de securitate. Un webinar recent al ActiveState examinează această problemă, prezentând date de la 300 lideri de întreprinderi și oferind o hartă practică pentru a consolida vizibilitatea, răspunsul și remedierea. Webinarul arată cum echipele de securitate și inginerie pot…

The Hacker NewsRisc & Fraude

UAT-10147 Utilizează Inteligența Artificială pentru a Escalada Atacurile asupra Serverelor, Implementează SPECTRE cu Bypass EDR și Linux Rootkit

Cercetătorii în domeniul securității cibernetice au descoperit un grup de criminalitate cibernetică denumit UAT-10147, care vizează servere web Windows și Linux la nivel global, în special în sectoarele educație, media, tehnologie și gaming. Acest grup utilizează inteligența artificială pentru a escalada atacurile asupra serverelor și implementează SPECTRE, un backdoor cross-platform, împreună cu un Linux rootkit, pentru a evita detectarea. Atacurile implică exploatarea unor vulnerabilități…

Vineri, 21 august

Juridice.roRisc & Fraude

Sesiune de informare privind conștientizarea riscurilor cibernetice

Joi, 20 august 2026, Directoratul Național de Securitate Cibernetică (DNSC) a organizat o sesiune de informare online dedicată instituțiilor și autorităților administrației publice centrale, privind importanța programelor de conștientizare în domeniul securității cibernetice, potrivit unei postări pe Facebook. În cadrul sesiunii au fost prezentate aspecte privind definirea și implementarea programelor interne de conștientizare, precum și […]

Juridice.roRisc & Fraude

Scorul de maturitate cibernetică pentru infrastructura digitală

Vineri, 21 august 2026, Directoratul Național de Securitate Cibernetică (DNSC) a informat că entitățile din sectorul infrastructurii digitale din România au obținut un scor mediu de 4,79 din 5 pentru măsura privind gestionarea comunicării publice în perioada recuperării după incidente de securitate cibernetică sau a informației, potrivit unui comunicat. Evaluarea a fost realizată pe platforma […]

The Hacker NewsRisc & Fraude

Exploatarea activă a vulnerabilității GitLab CVE-2026-19478 în doar câteva zile de la divulgare

O nouă vulnerabilitate de securitate în GitLab, CVE-2026-19478, cu un scor CVSS de 9,4, a fost exploatată activ în doar câteva zile de la divulgarea publică, conform watchTowr. Vulnerabilitatea permite unui atacator neautentificat să modifice sau să șteargă proiecte GitLab accesibile public și să rescrie datele lor sub anumite condiții. Versiunile afectate ale GitLab Community Edition (CE) și Enterprise Edition (EE) pot fi remediate prin actualizarea la versiunile 19.2.4, 19.1.6, 19.0.8 și…

The Hacker NewsRisc & Fraude

Vulnerabilitate în Microsoft Entra ID (CVSS 10.0) exploatată în sălbăticie, permite executarea de cod la distanță

Microsoft a avertizat cu privire la o vulnerabilitate de securitate de gravitate maximă în Entra ID, care a fost exploatată în sălbăticie, dar a notat că nu este necesară nicio acțiune din partea clienților. Vulnerabilitatea, urmărită sub numele de CVE-2026-69836, are un scor CVSS de 10,0 și permite executarea de cod la distanță. Compania a precizat că vulnerabilitatea a fost deja complet mitigată și că nu este necesară nicio acțiune din partea utilizatorilor. Vulnerabilitatea a fost…

Joi, 20 august

Juridice.roRisc & Fraude

DNSC a găzduit o delegație a autorităților din Sri Lanka și Filipine

Miercuri, 19 august 2026, Directoratul Național de Securitate Cibernetică a găzduit o delegație formată din reprezentanți ai autorităților din Sri Lanka și Filipine, în cadrul unei vizite de studiu organizate de Biroul Cybercrime al Consiliului Europei (C-PROC), cu sediul la București, potrivit unei postări pe Facebook. Vizita a fost desfășurată prin proiectele GLACY-e – Global […]

The Hacker NewsRisc & Fraude

Vulnerabilități în AIT-GUI pot permite atacatorilor neautentificați să emită comenzi pentru nave spațiale

Cercetători de securitate de la Cycode au descoperit o serie de vulnerabilități în AIT-GUI, o consolă bazată pe browser pentru toolkit-ul open-source AMMOS Instrument Toolkit al NASA/JPL, care permit unor atacatori neautentificați să emită comenzi arbitrare pentru software-ul de comandă a navelor spațiale și a instrumentelor. Vulnerabilitățile, urmărite sub numele GHSA-p9r8-2q67-fp86 și evaluate cu 9,4 pe sistemul de evaluare CVSS v3.1, afectează versiunile 2.5.1 și anterioare ale AIT-GUI și au…

The Hacker NewsRisc & Fraude

Defect în Elementor Pro care ar putea permite atacatorilor neautentificați să încarce fișiere PHP și să execute cod

Cercetătorii în domeniul securității cibernetice au descoperit o vulnerabilitate critică în pluginul WordPress Elementor Pro, care ar putea permite atacatorilor neautentificați să încarce fișiere PHP și să execute cod, dacă este exploatată cu succes. Vulnerabilitatea, urmărită sub numele de CVE-2026-32475, are un scor CVSS de 9,0 din 10,0 și afectează toate versiunile pluginului anterior versiunii 4.2.1. O actualizare (versiunea 4.2.2) a fost lansată pe 19 august pentru a remedia problema.…

Miercuri, 19 august

ANPC Estival 2026: amenzi de 7 milioane de lei, în urma controalelor de pe litoral

În perioada 06 iulie 2026 – 16 august 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) prin colectivul temporar ”A.N.P.C. Estival 2026”, a vegheat la respectarea drepturilor consumatorilor în calitatea lor de turiști. Și în acest sezon estival au fost identificate neconformități cu caracter recurent. Chiar dacă aceste neconformități au fost constatate cu o frecvență mai redusă comparativ cu perioadele anterioare, diminuarea incidenței lor nu elimină riscurile potențiale la…

Juridice.roRisc & Fraude

Memorandum DNSC-Visa privind securitatea cibernetică

Miercuri, 19 august 2026, Directoratul Național de Securitate Cibernetică și Visa România au semnat un memorandum de înțelegere care stabilește cadrul cooperării dintre cele două organizații în materia securității cibernetice și a siguranței digitale, potrivit unui comunicat. Memorandumul vizează dezvoltarea unor programe și proiecte de interes comun, prin valorificarea expertizei și capabilităților instituționale ale celor […]

Juridice.roRisc & Fraude

Aplicația Achiziții Beneficiari Privați poate fi utilizată

Marți, 18 august 2026, Ministerul Investițiilor și Proiectelor Europene a anunțat că aplicația Achiziții Beneficiari Privați poate fi utilizată din nou, după perioada de indisponibilitate provocată de un atac cibernetic, potrivit unui comunicat. Aplicația a fost migrată în Cloudul Guvernamental și actualizată pentru îmbunătățirea funcționalităților de adăugare și publicare a anunțurilor, precum și a măsurilor […]

The Hacker NewsRisc & Fraude

Microsoft leagă peste 30 de domenii rotative de infrastructura MacSync Stealer

Microsoft Defender Experts a identificat peste 30 de domenii web legate de MacSync Stealer, un malware care vizează macOS, după ce a corelat comportamentele recurente de puncte de capăt și rețea. Malware-ul colectează informații despre gazdă și utilizator, inclusiv macOS Keychain, credențiale de browser și cookie-uri, și le trimite prin HTTP PUT requests. Microsoft a publicat indicatori de domeniu și a recomandat organizațiilor să ia măsuri pentru a se proteja. Apple a documentat, de asemenea,…

The Hacker NewsRisc & Fraude

Shell-ul Web Clop-Linked Windchill Dezcriptează Credențiale și Hartă Date de Inginerie

Compania de securitate cibernetică ReliaQuest a descoperit un web shell JavaServer Pages (JSP) care exploatează o vulnerabilitate critică în serverele PTC Windchill și FlexPLM, permițând atacatorilor să dezcripteze credențiale și să hărțuiască date de inginerie. Web shell-ul, atribuit operațiunii de ransomware Clop, poate executa cod arbitrar, dezcripta credențiale și mapa fișiere pentru exfiltrare, fiind o evoluție a playbook-ului de exploatare în masă al grupului. Vulnerabilitatea exploatată…

Marți, 18 august

Juridice.roRisc & Fraude

DNSC avertizează asupra atacurilor de tip Quid Pro Quo

Marți, 18 august 2026, Directoratul Național de Securitate Cibernetică a publicat o avertizare privind atacurile de tip Quid Pro Quo, o formă de inginerie socială prin care atacatorii promit o recompensă, asistență sau un beneficiu pentru a obține date sensibile, acces la sisteme sau transferuri financiare, potrivit unei postări pe Facebook. Asemenea tentative pot lua […]

The Hacker NewsRisc & Fraude

Producătorul de portofele hardware SafePal spune că o vulnerabilitate a expus datele a aproximativ 40.000 de clienți

SafePal, producător de portofele hardware, a anunțat că o vulnerabilitate într-un plug-in de urmărire a comenzilor a expus datele a aproximativ 39.798 de clienți, incluzând nume, adrese de e-mail, adrese de livrare, numere de telefon și detalii despre cumpărături. Compania a afirmat că nu au fost compromise informații financiare sau credențiale de portofel și că a notificat individual toți clienții afectați prin e-mail. Vulnerabilitatea a fost descoperită în mai 2026, iar SafePal a început o…

The Hacker NewsRisc & Fraude

Agenția CISA semnalează o vulnerabilitate activ exploatată în Ray care poate declanșa executarea de cod la distanță prin browser

Agenția de Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat o vulnerabilitate critică care afectează framework-ul open-source Ray la catalogul său de vulnerabilități exploatate cunoscute (KEV), citând dovezi de exploatare activă. Vulnerabilitatea, identificată ca CVE-2025-62593, are un scor CVSS de 9,4 și poate duce la executarea de cod la distanță prin intermediul browserelor web, cum ar fi Mozilla Firefox și Apple Safari, prin intermediul unui atac de rebinding DNS.…

Universul JuridicRisc & Fraude

Comerțul electronic și tipologiile de conduită frauduloasă în mediul digital

De asemenea, o abordare care înseamnă remedierea după eveniment este, în general, inutilă și ar trebui înlocuită cu una care urmărește să prevadă și să controleze riscurile. În final, deși nu în ultimul rând, tendințele tehnologice, cum ar fi cele relevante pentru canalele de plată digitale și criptomonedele, sugerează că legea ar putea avea nevoie de un mecanism mult mai adaptabil. Rigoarea conceptuală este încă importantă, dar trebuie să fie legată de o capacitate tangibilă de a răspunde la…

Luni, 17 august

Juridice.roRisc & Fraude

Scorul evaluării securității cibernetice în administrația publică

Luni, 17 august 2026, Directoratul Național de Securitate Cibernetică (DNSC) a informat că entitățile din administrația publică din România au obținut un scor mediu de 2,07 din 5 pentru implementarea controlului CyFun® ID.IM-03.7, referitor la utilizarea unor echipe independente pentru evaluarea proceselor, practicilor și soluțiilor tehnologice destinate protejării sistemelor și activelor critice, potrivit unui comunicat. […]

A.N.P.C. Estival 2026: amenzi de peste 1 milion de lei

În perioada 10-16 august 2026, comisarii Autorității Naționale pentru Protecția Consumatorilor (ANPC), care activează în cadrul colectivului temporar pentru protecția consumatorilor ”A.N.P.C. Estival 2026”, au desfășurat ample controale în stațiunile de pe litoralul românesc, verificând modul în care sunt respectate prevederile legale aplicabile protecției consumatorilor. Ca urmare a neregulilor constatate, au fost aplicate următoarele sancțiuni: • 203 amenzi contravenţionale, în valoare de…

Juridice.roRisc & Fraude

Raport privind activitatea DNSC în anul 2025

Vineri, 14 august 2026, Directoratul Național de Securitate Cibernetică a publicat raportul privind activitatea DNSC pentru 2025, potrivit unui comunicat. Raportul include date și informații relevante privind nivelul general al amenințării cibernetice în cursul anului 2025, atacuri și incidente cibernetice notabile, demersuri ale Directoratului în contextul securității cibernetice a alegerilor prezidențiale din mai 2025 din […]

The Hacker NewsRisc & Fraude

Botnetul Evooo1Bot Linux exploatează vulnerabilități cunoscute pentru a transforma dispozitivele de margine în proxy SOCKS5

Cercetătorii în domeniul securității cibernetice au identificat o nouă familie de botnet Linux, numită Evooo1Bot, care se bazează pe codul sursă al botnetului Mirai și poate transforma dispozitivele conectate la internet în proxy SOCKS5. Botnetul a fost activ în sălbăticie din iulie 2026 și exploatează vulnerabilități cunoscute în dispozitivele publice pentru a livra malware-ul. Printre vulnerabilitățile exploatate se numără CVE-2021-36260, CVE-2022-26134, CVE-2022-29464, CVE-2022-30525,…

The Hacker NewsRisc & Fraude

Actor suspectat cu legături cu China exploatează o vulnerabilitate în VMware vCenter și instalează ransomware derivat din Babuk

Cercetătorii în domeniul securității cibernetice au identificat o campanie de atacuri cibernetice care exploatează o vulnerabilitate nou descoperită în VMware vCenter, atribuită unui actor suspectat a avea legături cu China. Atacurile implică exploatarea vulnerabilității CVE-2026-59310, care poate fi utilizată pentru a executa cod arbitrar. Campania a compromis 361 de adrese IP unice din 47 de țări, majoritatea infectărilor fiind în Germania, SUA, Turcia, Iran și Franța. Atacatorii au instalat…

lege.news — Monitorul presei juridice