Cercetătorul publică un exemplu de demonstrație (PoC) de execuție de cod la distanță (RCE) pentru GitLab care permite utilizatorilor autentificați să execute comenzi ca Git
Rezumat AI
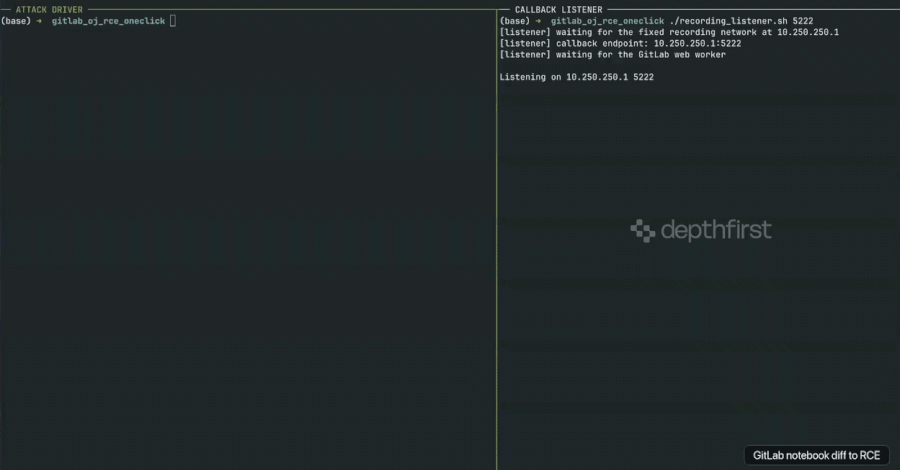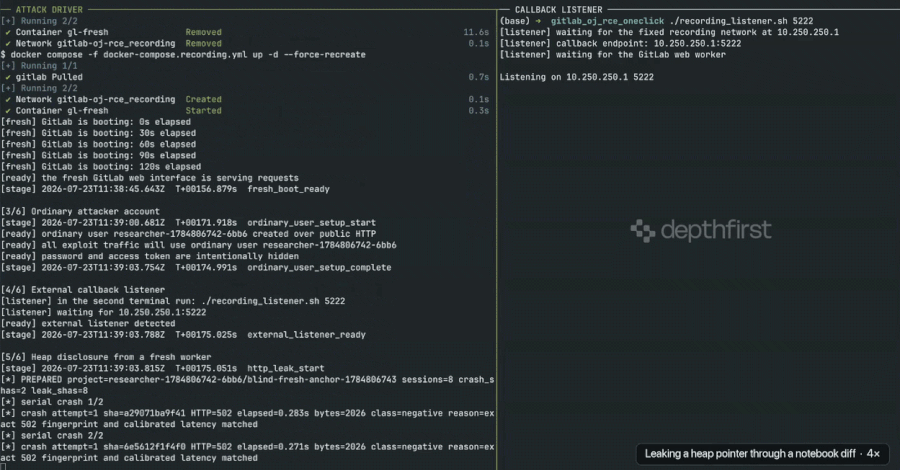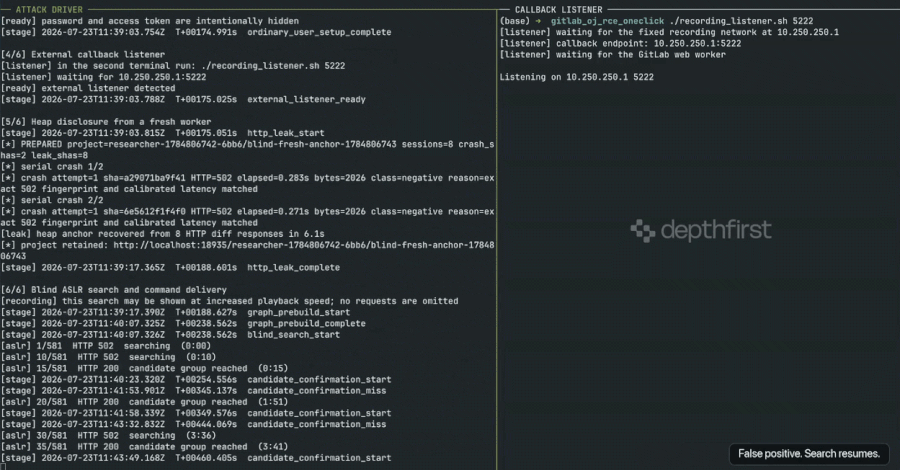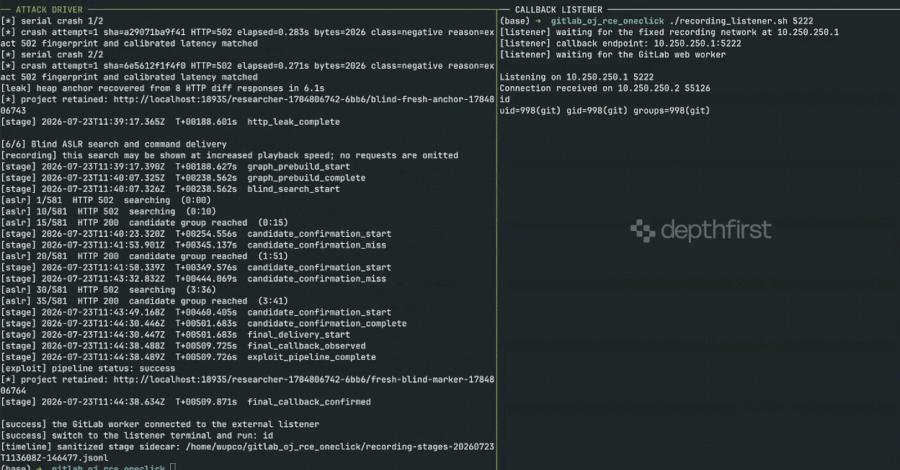
Un cercetător de la depthfirst a publicat un exemplu de demonstrație (PoC) de exploatare a unei vulnerabilități de tip RCE în GitLab 18.11.3, care permite utilizatorilor autentificați să execute comenzi ca utilizatorul „git” fără drepturi de administrator, acces la CI/CD sau interacțiune cu victimele. Vulnerabilitatea afectează versiunile GitLab Community Edition (CE) și Enterprise Edition (EE) 15.2.0–18.10.7, 18.11.0–18.11.4 și 19.0.0–19.0.1, iar primele versiuni corectate sunt 18.10.8, 18.11.5 și 19.0.2. Exploatarea poate accesa date sensibile, iar GitLab.com a fost remediată până la 10 iunie. Nu s-au raportat încă exploatari în mod activ, iar nu s-au publicat identificatori CVE sau scoruri CVSS.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Un cercetător de la depthfirst a publicat un exemplu de demonstrație (PoC) de exploatare a unei vulnerabilități de tip RCE în GitLab 18.11.3, care permite utilizatorilor autentificați să execute comenzi ca utilizatorul „git” fără drepturi de administrator, acces la CI/CD sau interacțiune cu victimele. Vulnerabilitatea afectează versiunile GitLab Community Edition (CE) și Enterprise Edition (EE) 15.2.0–18.10.7, 18.11.0–18.11.4 și 19.0.0–19.0.1, iar primele versiuni corectate sunt 18.10.8,…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude