Vulnerabilitate în snap-confine care poate oferi acces root utilizatorilor locali pe instalații desktop Ubuntu default
Rezumat AI
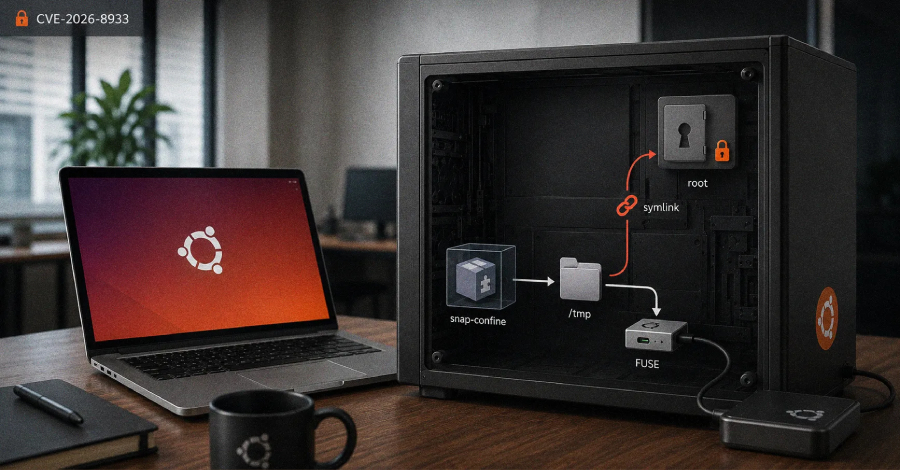
Cercetători în domeniul securității cibernetice au descoperit o vulnerabilitate de escaladare a privilegiilor locale (LPE) în snap-confine, care poate fi declanșată de un utilizator fără privilegii pentru a obține acces root și a controla complet un mediu țintă. Vulnerabilitatea, notată CVE-2026-8933, afectează instalațiile default ale Ubuntu Desktop 24.04, 25.10 și 26.04. Problema se datorează unei condiții de curse introduse în timpul inițializării sandbox-ului, care permite unui atacator să injecteze reguli maligne în directoarele sistemului și să obțină execuția codului root. Pentru a contracara riscul, organizațiile trebuie să aplice actualizările lateste ale snapd cât mai curând posibil.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetători în domeniul securității cibernetice au descoperit o vulnerabilitate de escaladare a privilegiilor locale (LPE) în snap-confine, care poate fi declanșată de un utilizator fără privilegii pentru a obține acces root și a controla complet un mediu țintă. Vulnerabilitatea, notată CVE-2026-8933, afectează instalațiile default ale Ubuntu Desktop 24.04, 25.10 și 26.04. Problema se datorează unei condiții de curse introduse în timpul inițializării sandbox-ului, care permite unui atacator să…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude