Defect Critic în Next.js ImageResponse Poate Duce la Execuție de Cod pe Server prin intermediul unui Input SVG Creat Intenționat
Rezumat AI
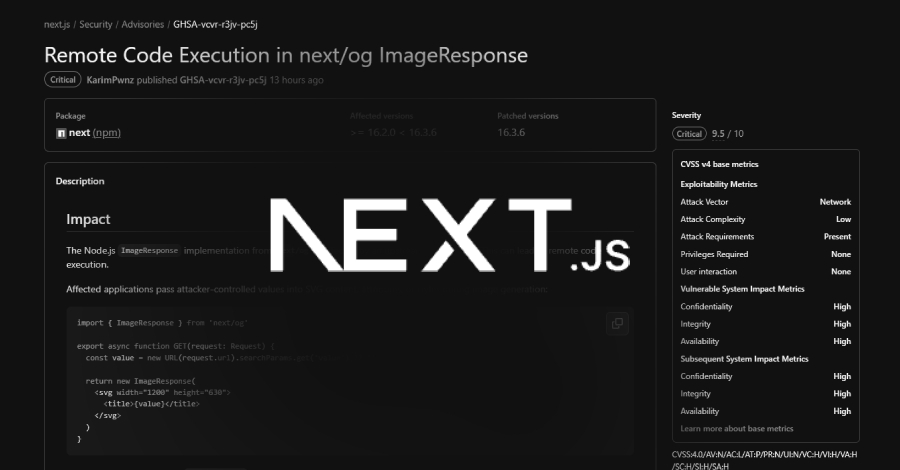
O vulnerabilitate de securitate critică în Next.js permite atacatorilor să execute cod pe server prin intermediul funcției ImageResponse, responsabilă pentru generarea imaginilor de previzualizare socială. Vulnerabilitatea, identificată sub numărul CVE-2026-94545, afectează versiunile 16.2.0–16.3.5 ale Next.js atunci când ImageResponse rulează pe Node.js, iar remedierea a fost implementată în versiunea 16.3.6, lansată pe 22 septembrie. Satori, biblioteca Vercel folosită pentru generarea SVG, este responsabilă pentru defect, iar actualizarea la 16.3.6 este recomandată. Până la data de 23 septembrie, nu au fost raportate atacuri publice sau coduri de exploatare.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
O vulnerabilitate de securitate critică în Next.js permite atacatorilor să execute cod pe server prin intermediul funcției ImageResponse, responsabilă pentru generarea imaginilor de previzualizare socială. Vulnerabilitatea, identificată sub numărul CVE-2026-94545, afectează versiunile 16.2.0–16.3.5 ale Next.js atunci când ImageResponse rulează pe Node.js, iar remedierea a fost implementată în versiunea 16.3.6, lansată pe 22 septembrie. Satori, biblioteca Vercel folosită pentru generarea SVG,…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude