ShinyHunters afirma că a avut loc un atac asupra FBI-ului, spune că a furat date despre agenți și candidați la angajare
Rezumat AI
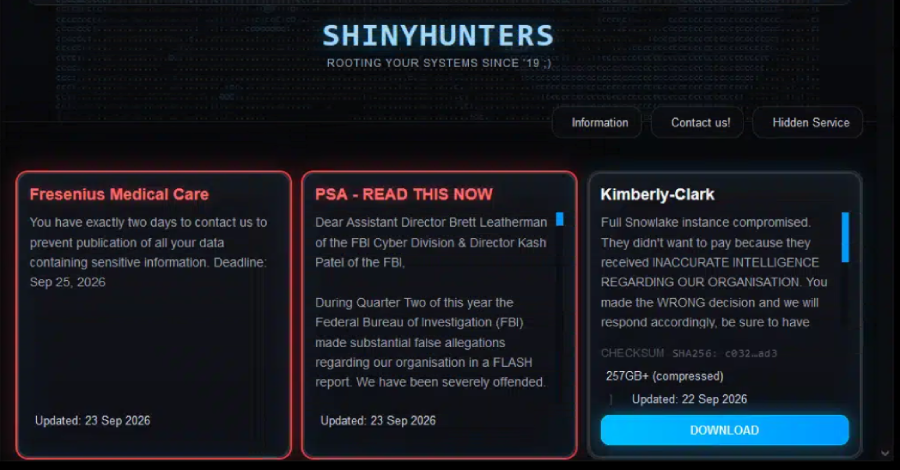
Grupul de cibercriminalitate ShinyHunters a declarat că a pătruns în rețeaua FBI-ului și a furat date despre agenți și candidați la angajare, folosind o vulnerabilitate zero-day în Oracle PeopleSoft (CVE-2026-35273). FBI a confirmat investigația privind activitățile ilegale, iar ShinyHunters a respins acuzațiile de legătură cu colectivul The Com, descriindu-le ca „propagandă”. Grupul a folosit un atac de tip RCE (remote code execution) pentru a deface site-ul FBIjobs.gov și a publicat un mesaj de amenințare, solicitând plăți mari. Analistul Etay Maor a subliniat că afirmația ShinyHunters este semnificativă, dat fiind faptul că un grup de cibercriminalitate a reclamat public un atac asupra unei instituții de poliție.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Grupul de cibercriminalitate ShinyHunters a declarat că a pătruns în rețeaua FBI-ului și a furat date despre agenți și candidați la angajare, folosind o vulnerabilitate zero-day în Oracle PeopleSoft (CVE-2026-35273). FBI a confirmat investigația privind activitățile ilegale, iar ShinyHunters a respins acuzațiile de legătură cu colectivul The Com, descriindu-le ca „propagandă”. Grupul a folosit un atac de tip RCE (remote code execution) pentru a deface site-ul FBIjobs.gov și a publicat un mesaj…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude