Vulnerabilitatea WordPress Comment2Shell Poate Transforma XSS dintr-un Comentariu Anonim în RCE prin Sesiunea de Administrator
Rezumat AI
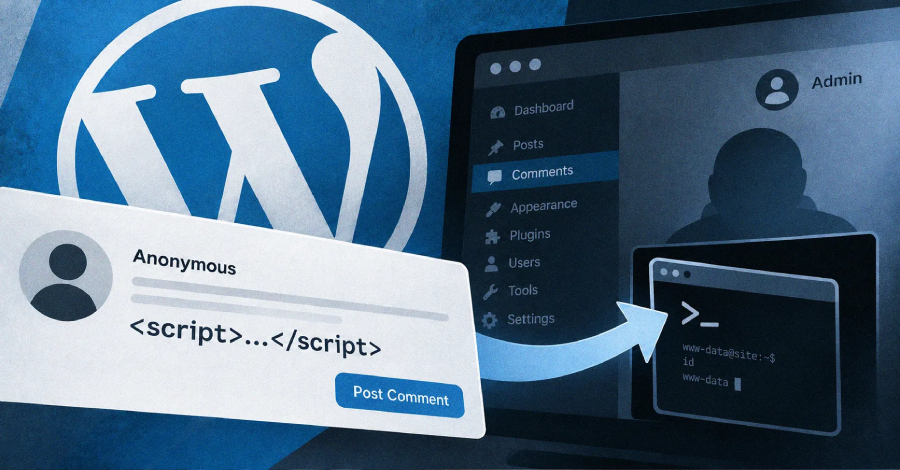
O nouă vulnerabilitate în nucleele WordPress permite unui vizitator anonim să introducă un comentariu cu un script ascuns, care poate executa cod pe serverul site-ului dacă un administrator autentificat accesează pagina. Vulnerabilitatea, denumită Comment2Shell (CVE-2026-93485), a fost remediată în versiunea 7.1.1, lansată pe 17 septembrie, iar utilizatorii sunt încurajați să actualizeze imediat. Exploatarea necesită ca un administrator să acceseze pagina cu comentariul afectat, iar scriptul poate încărca un fișier web shell prin sesiunea sa. Vulnerabilitatea a fost evaluată la 7.1 pe scara CVSS, iar nu există dovezi că a fost folosită în atacuri. WordPress a remediat și o a doua vulnerabilitate, Click2Shell, în aceeași versiune.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
O nouă vulnerabilitate în nucleele WordPress permite unui vizitator anonim să introducă un comentariu cu un script ascuns, care poate executa cod pe serverul site-ului dacă un administrator autentificat accesează pagina. Vulnerabilitatea, denumită Comment2Shell (CVE-2026-93485), a fost remediată în versiunea 7.1.1, lansată pe 17 septembrie, iar utilizatorii sunt încurajați să actualizeze imediat. Exploatarea necesită ca un administrator să acceseze pagina cu comentariul afectat, iar scriptul…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude