Detalii despre Exploatarea Citrix NetScaler CVE-2026-88772: Cale Pre-Authentificare către Execuția Shellcode
Rezumat AI
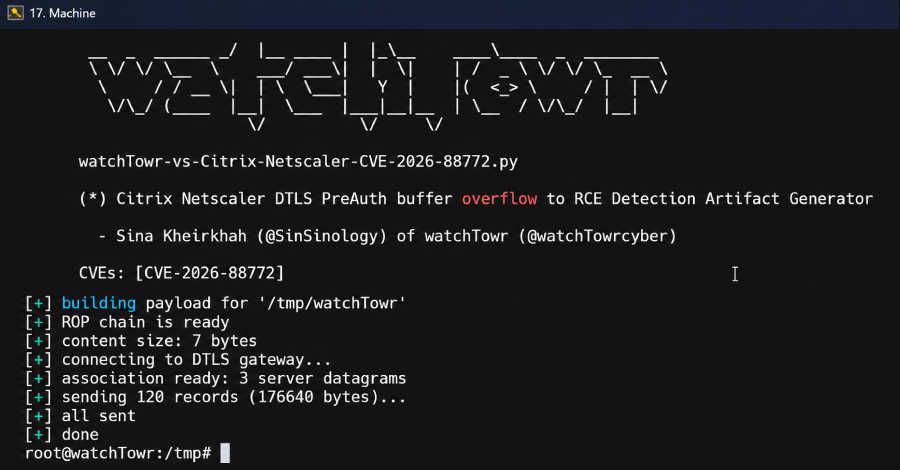
Cercetătorii în domeniul securității cibernetice au dezvăluit detalii tehnice despre o vulnerabilitate critică de securitate recent înlăturată în Citrix NetScaler ADC și Gateway, care a fost exploatată activ în sălbăticie. Vulnerabilitatea, urmărită sub numele de CVE-2026-88772, are un scor CVSS de 9,5 și a fost descrisă ca o vulnerabilitate de overflow de memorie în protocolul Datagram Transport Layer Security (DTLS) care este gestionat de NetScaler Packet Processing Engine (NSPPE). Această vulnerabilitate poate fi exploatată de atacatori pentru a executa cod arbitrar sau pentru a cauza o oprire a serviciului.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorii în domeniul securității cibernetice au dezvăluit detalii tehnice despre o vulnerabilitate critică de securitate recent înlăturată în Citrix NetScaler ADC și Gateway, care a fost exploatată activ în sălbăticie. Vulnerabilitatea, urmărită sub numele de CVE-2026-88772, are un scor CVSS de 9,5 și a fost descrisă ca o vulnerabilitate de overflow de memorie în protocolul Datagram Transport Layer Security (DTLS) care este gestionat de NetScaler Packet Processing Engine (NSPPE). Această…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude