Defect în SDK-ul Python oficial MCP care poate permite serverelor malicioase să fure credențiale OAuth
Rezumat AI
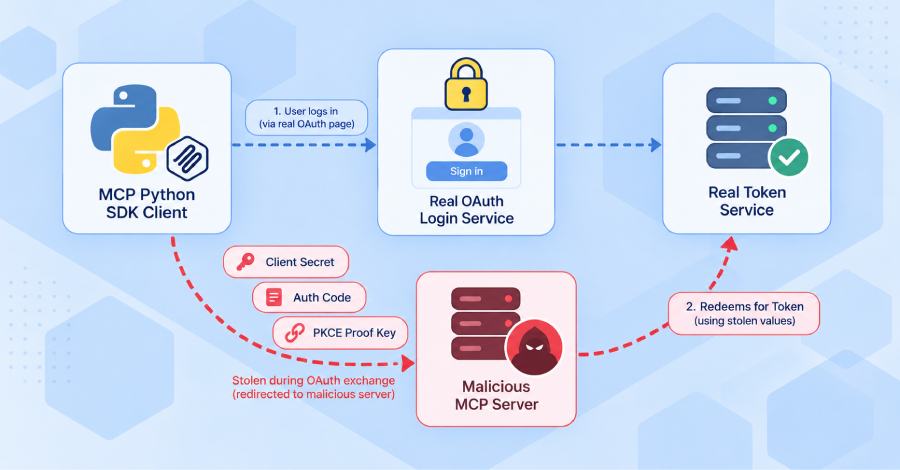
Un defect în SDK-ul Python oficial MCP poate permite unui server malicios să trick-eze o aplicație construită pe acest SDK să îi furnizeze credențialele OAuth utilizate pentru autentificare la un serviciu real. Defectul a fost remediat în versiunile 1.30.0 și 2.2.0 ale SDK-ului. Acesta poate permite unui atacator să obțină un token de acces valabil de la serviciul de autentificare real, cu permisiunile acordate aplicației. Defectul a fost raportat de compania de securitate Cycode și are un scor de 7,5 pentru furnizorii care rulează fără intervenție umană.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Un defect în SDK-ul Python oficial MCP poate permite unui server malicios să trick-eze o aplicație construită pe acest SDK să îi furnizeze credențialele OAuth utilizate pentru autentificare la un serviciu real. Defectul a fost remediat în versiunile 1.30.0 și 2.2.0 ale SDK-ului. Acesta poate permite unui atacator să obțină un token de acces valabil de la serviciul de autentificare real, cu permisiunile acordate aplicației. Defectul a fost raportat de compania de securitate Cycode și are un scor…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude