Defect de securitate CSRF în Elementor permite atacatorilor să preia controlul asupra site-urilor după ce un administrator face clic pe un link creat
Rezumat AI
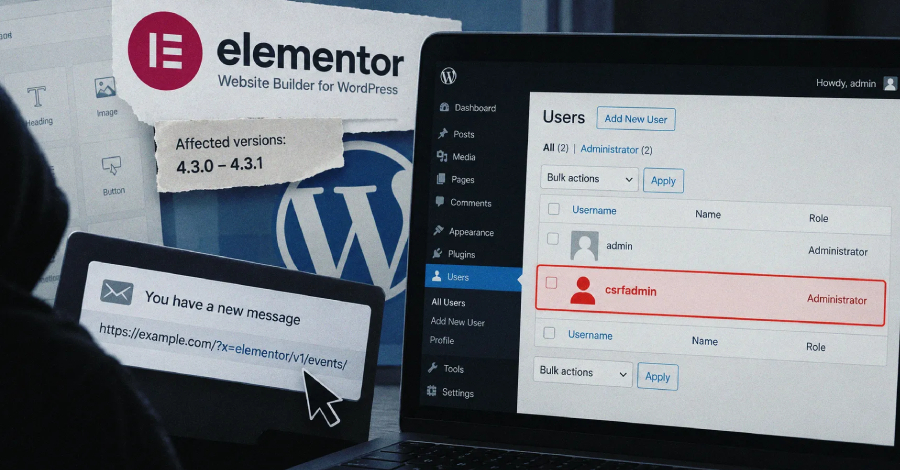
A fost descoperită o vulnerabilitate de securitate de înaltă gravitate în pluginul WordPress Elementor Website Builder, care poate fi exploatată de un atacator neautentificat pentru a crea conturi de administrator rogue și a prelua controlul asupra unui site. Vulnerabilitatea CSRF, cu un scor CVSS de 8,8, afectează doar versiunile 4.3.0 și 4.3.1 ale pluginului, care este activ pe peste 10 milioane de site-uri WordPress. Problema a fost rezolvată în versiunea 4.3.2, lansată recent, și utilizatorii pluginului sunt sfătuiți să aplice actualizarea cât mai curând posibil pentru a preveni orice amenințare potențială.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
A fost descoperită o vulnerabilitate de securitate de înaltă gravitate în pluginul WordPress Elementor Website Builder, care poate fi exploatată de un atacator neautentificat pentru a crea conturi de administrator rogue și a prelua controlul asupra unui site. Vulnerabilitatea CSRF, cu un scor CVSS de 8,8, afectează doar versiunile 4.3.0 și 4.3.1 ale pluginului, care este activ pe peste 10 milioane de site-uri WordPress. Problema a fost rezolvată în versiunea 4.3.2, lansată recent, și…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude