Cloudflare a remediat o vulnerabilitate care permitea unui container să citească datele rămase pe disc ale unui alt client
Rezumat AI
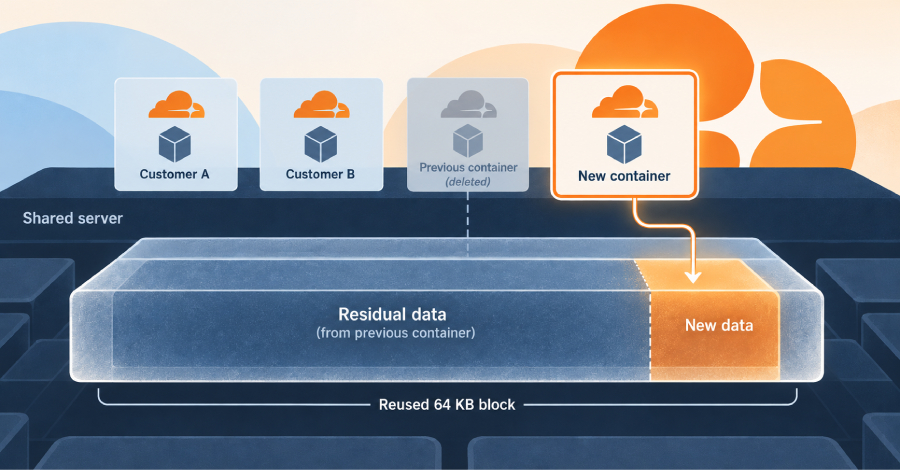
O vulnerabilitate în Cloudflare Containers permitea unui client să acceseze datele rămase pe disc de la alte containere ale aceluiași server, conform declarațiilor companiei și ale cercetătorilor care au descoperit problema. Vulnerabilitatea a fost cauzată de modul în care discurile partajate erau configurate, cu blocuri de 64 de kilobyte alocate prin thin provisioning, iar ștergerea automată nu era activată. Cloudflare a remediat problema prin activarea ștergerii pentru blocuri noi și curățarea cache-urilor existente, iar cercetătorii nu au găsit dovezi că problema a fost folosită de terți. Datele recuperate includeau structuri de director, baze de date SQLite și fișiere .env, dar nu conțineau informații de identificare ale terților.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
O vulnerabilitate în Cloudflare Containers permitea unui client să acceseze datele rămase pe disc de la alte containere ale aceluiași server, conform declarațiilor companiei și ale cercetătorilor care au descoperit problema. Vulnerabilitatea a fost cauzată de modul în care discurile partajate erau configurate, cu blocuri de 64 de kilobyte alocate prin thin provisioning, iar ștergerea automată nu era activată. Cloudflare a remediat problema prin activarea ștergerii pentru blocuri noi și…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude