Malware-ul NetamLoader vizează sistemele Windows 10 ale guvernelor din Asia prin injecția .NET
Rezumat AI
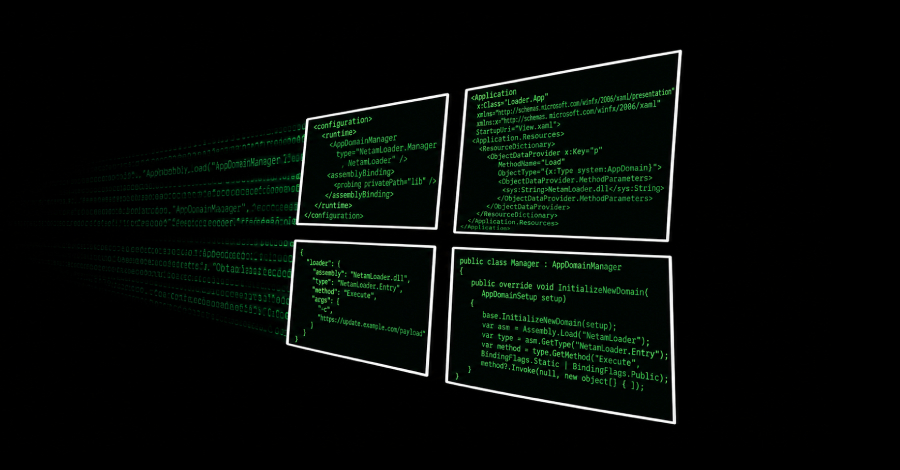
Cercetătorii în domeniul securității cibernetice au descoperit un lanț de infectare "foarte sofisticat" care vizează organizații guvernamentale din Asia, utilizând un cadru de încărcare a ansamblurilor .NET numit NetamLoader. Atacul a fost detectat de compania rusă de securitate cibernetică Kaspersky în prima jumătate a anului 2026 și pare să fi implicat o arhivă CAB (cabinet) care conține un fișier .config ce utilizează injecția AppDomainManager pentru a încărca ansambluri .NET arbitrar. Se suspectează că operațiunea a implicat un atac de lanț de aprovizionare, în care atacatorii au compromis un furnizor de încredere pentru a accesa utilizatorii din aval.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Cercetătorii în domeniul securității cibernetice au descoperit un lanț de infectare "foarte sofisticat" care vizează organizații guvernamentale din Asia, utilizând un cadru de încărcare a ansamblurilor .NET numit NetamLoader. Atacul a fost detectat de compania rusă de securitate cibernetică Kaspersky în prima jumătate a anului 2026 și pare să fi implicat o arhivă CAB (cabinet) care conține un fișier .config ce utilizează injecția AppDomainManager pentru a încărca ansambluri .NET arbitrar. Se…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude