Încercări de exploatare a vulnerabilităților PHP2Shell au atins milioane, în timp ce atacatorii încearcă să instaleze malware-ul Mirai
Rezumat AI
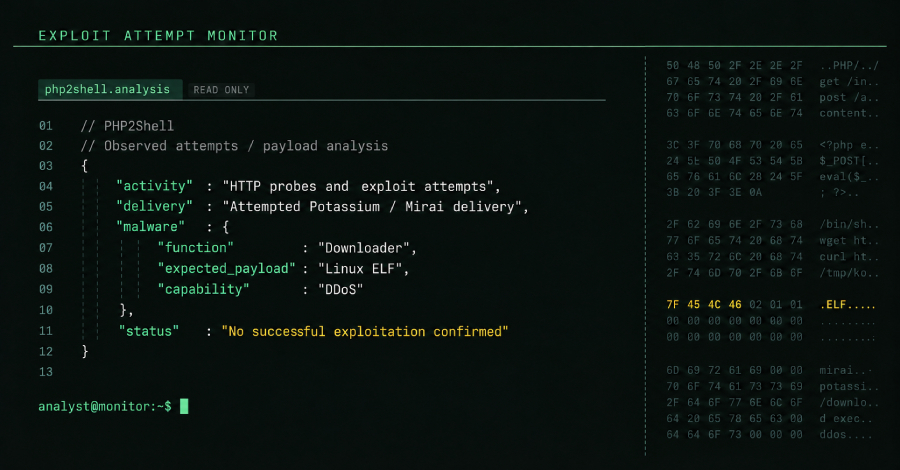
Atacatori au încercat să exploateze vulnerabilitățile PHP2Shell, CVE-2026-109618 și CVE-2026-109619, pentru a infecta sisteme și a le incorpora într-o rețea de botnet Mirai, numită Potassium. Vulnerabilitățile permit executarea de cod remote neautentificat (RCE) și au fost corectate în versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Atacatorii au încercat să contacteze adresa IP 134.199.154[.]64 și să trimită o cerere HTTP, dar nu au reușit să exploateze cu succes vulnerabilitățile. Malware-ul Potassium poate executa atacuri DDoS și are funcționalități de downloader și de perturbare a rețelei.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Atacatori au încercat să exploateze vulnerabilitățile PHP2Shell, CVE-2026-109618 și CVE-2026-109619, pentru a infecta sisteme și a le incorpora într-o rețea de botnet Mirai, numită Potassium. Vulnerabilitățile permit executarea de cod remote neautentificat (RCE) și au fost corectate în versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Atacatorii au încercat să contacteze adresa IP 134.199.154[.]64 și să trimită o cerere HTTP, dar nu au reușit să exploateze cu succes vulnerabilitățile. Malware-ul…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude