Pachetul npm Tensorlake compromis pentru a livra viermele Shai-Hulud de furare a credențialelor
Rezumat AI
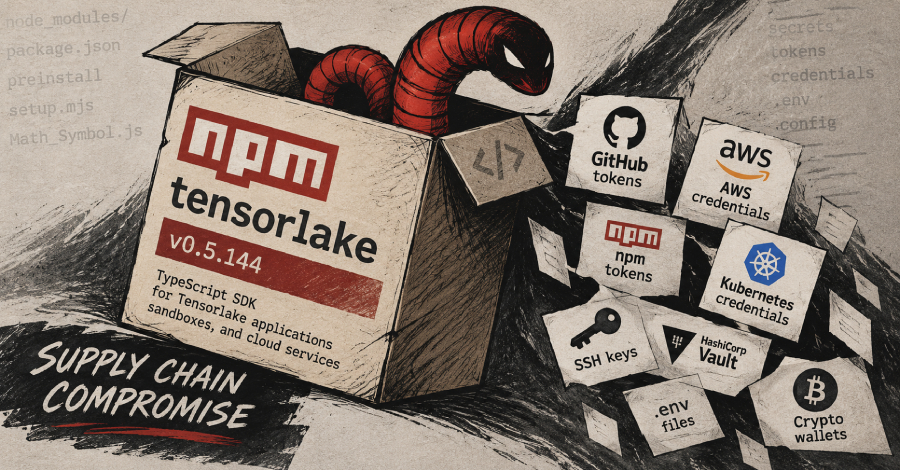
Pachetul npm Tensorlake, un kit de dezvoltare software pentru aplicații Tensorlake, a fost compromis în cadrul unei atacuri de lanț de aprovizionare ChainDrop/Shai-Hulud, conținând malware care fură credențiale și execută cod la distanță. Versiunea 0.5.144 a pachetului conține un loader obfuscat care lansează un vierme care fură credențiale și se autopropagă. Malware-ul este proiectat să colecteze credențiale din fișiere locale, medii de integrare continuă, Kubernetes și surse Vault. Utilizatorii care au instalat versiunea compromisă sunt sfătuiți să o înlăture imediat și să rotească credențialele.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Pachetul npm Tensorlake, un kit de dezvoltare software pentru aplicații Tensorlake, a fost compromis în cadrul unei atacuri de lanț de aprovizionare ChainDrop/Shai-Hulud, conținând malware care fură credențiale și execută cod la distanță. Versiunea 0.5.144 a pachetului conține un loader obfuscat care lansează un vierme care fură credențiale și se autopropagă. Malware-ul este proiectat să colecteze credențiale din fișiere locale, medii de integrare continuă, Kubernetes și surse Vault.…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Risc & Fraude