TerminalFix folosește CAPTCHAs false Cloudflare pentru a dezvolta un backdoor cu tunel invers
Rezumat AI
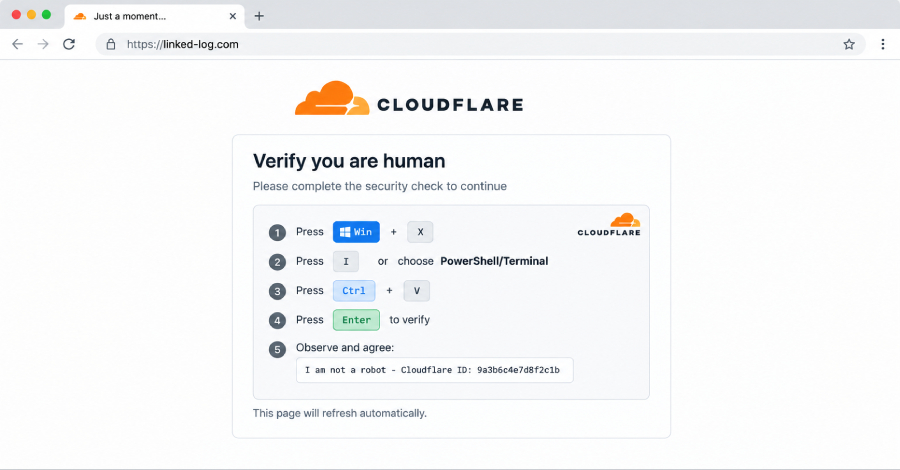
Compania Microsoft a dezvăluit detalii despre o nouă variantă a atacului ClickFix, numită TerminalFix, care își propune să păcălească utilizatorii pentru a rula un comandă malicioasă în Windows Terminal sau PowerShell. Atacul folosește CAPTCHAs false Cloudflare pentru a induce victimele să execute un comandă PowerShell malicioasă, care descarcă o arhivă ZIP conținând un binar legitim și o DLL malicioasă. Acest atac permite atacatorilor să obțină acces persistent la rețeaua internă a organizației prin intermediul unui tunel invers, ceea ce poate fi folosit pentru a escalada privilegiile, a dezactiva controalele de securitate și a extrage date sensibile. Microsoft avertizează că acest tip de intruziune este deosebit de periculos și recomandă măsuri pentru a mitigă această amenințare.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
Compania Microsoft a dezvăluit detalii despre o nouă variantă a atacului ClickFix, numită TerminalFix, care își propune să păcălească utilizatorii pentru a rula un comandă malicioasă în Windows Terminal sau PowerShell. Atacul folosește CAPTCHAs false Cloudflare pentru a induce victimele să execute un comandă PowerShell malicioasă, care descarcă o arhivă ZIP conținând un binar legitim și o DLL malicioasă. Acest atac permite atacatorilor să obțină acces persistent la rețeaua internă a…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Penal