Atacul ClickFix folosește cache-ul browserului pentru a ocoli limitele de rulare ale Windows
Rezumat AI
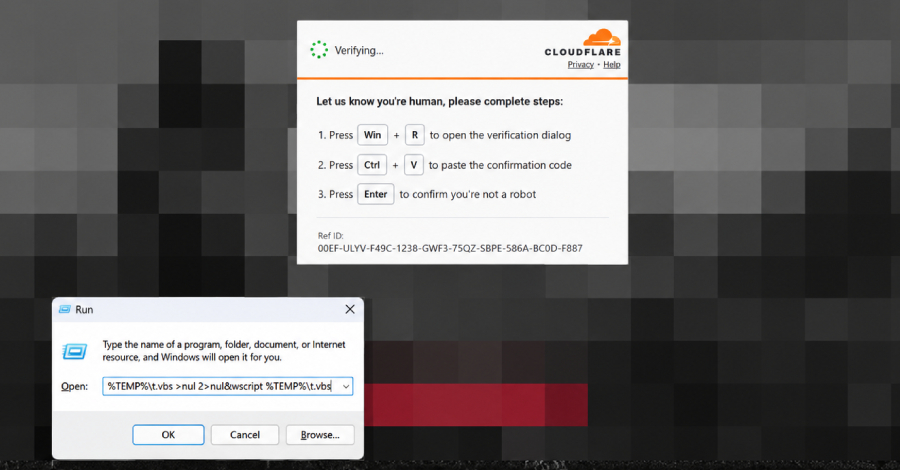
O nouă variantă a atacului ClickFix folosește site-uri compromise pentru a induce victimele să execute o sarcină malignă stocată în cache-ul browserului, deghizată ca fișier PNG. Acest atac permite atacatorilor să ocolească limitele de caractere ale dialogului Windows Run și să execute un script Visual Basic (VBScript) care, la rândul său, invocă "cmd.exe" și efectuează diverse acțiuni, inclusiv colectarea de informații despre gazdă prin Windows Management Instrumentation (WMI). Atacul folosește, de asemenea, PowerShell pentru a descărca și executa fișiere suplimentare, inclusiv un fișier "cab.dat", și injectează cod în procese legitime ale sistemului de operare Windows.
Rezumat generat automat cu AI din articolul sursă — poate conține erori. Verifică sursa.
O nouă variantă a atacului ClickFix folosește site-uri compromise pentru a induce victimele să execute o sarcină malignă stocată în cache-ul browserului, deghizată ca fișier PNG. Acest atac permite atacatorilor să ocolească limitele de caractere ale dialogului Windows Run și să execute un script Visual Basic (VBScript) care, la rândul său, invocă "cmd.exe" și efectuează diverse acțiuni, inclusiv colectarea de informații despre gazdă prin Windows Management Instrumentation (WMI). Atacul…
lege.news preia doar titlul și un extras de maximum 500 de caractere. Articolul integral și drepturile asupra conținutului aparțin sursei citate.
Din aceeași categorie · Legislație